


Моды для Minecraft с сюрпризом: WeedHack заразил уже 116 тысяч устройств

Моды для Minecraft с сюрпризом: WeedHack заразил уже 116 тысяч устройств

Моды для Minecraft с сюрпризом: WeedHack заразил уже 116 тысяч устройств

Пока одни строят замки и добывают алмазы в Minecraft, другие подсовывают игрокам вредоносные моды. Исследователи из McAfee сообщили о масштабной кампании WeedHack, жертвами которой с начала года стали более 116 тысяч устройств по всему миру.

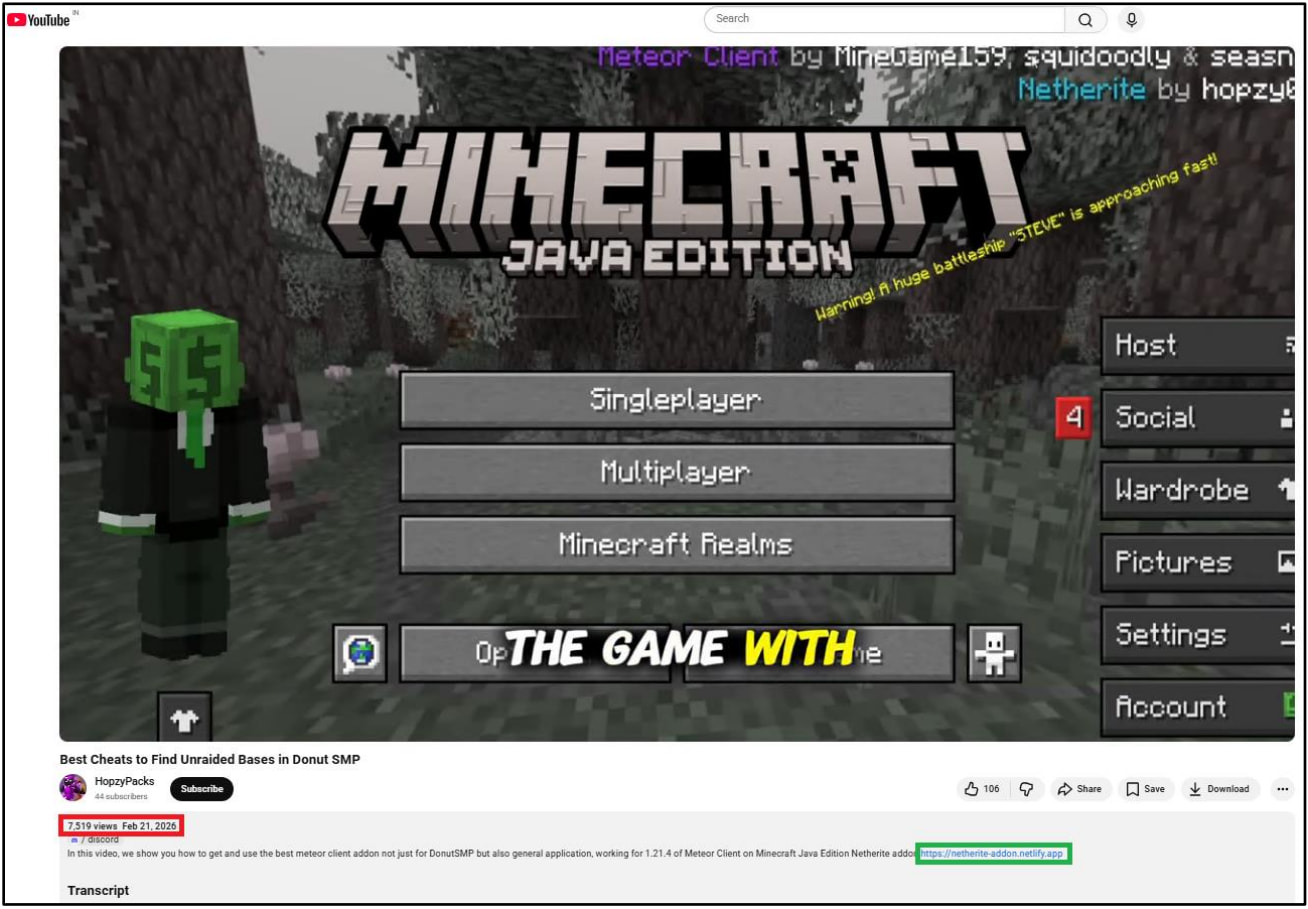
Распространяется зловред через всё, что так любят поклонники Minecraft: моды, читы, клиентские сборки и различные игровые утилиты. Для привлечения жертв злоумышленники активно используют YouTube и SEO-трюки.

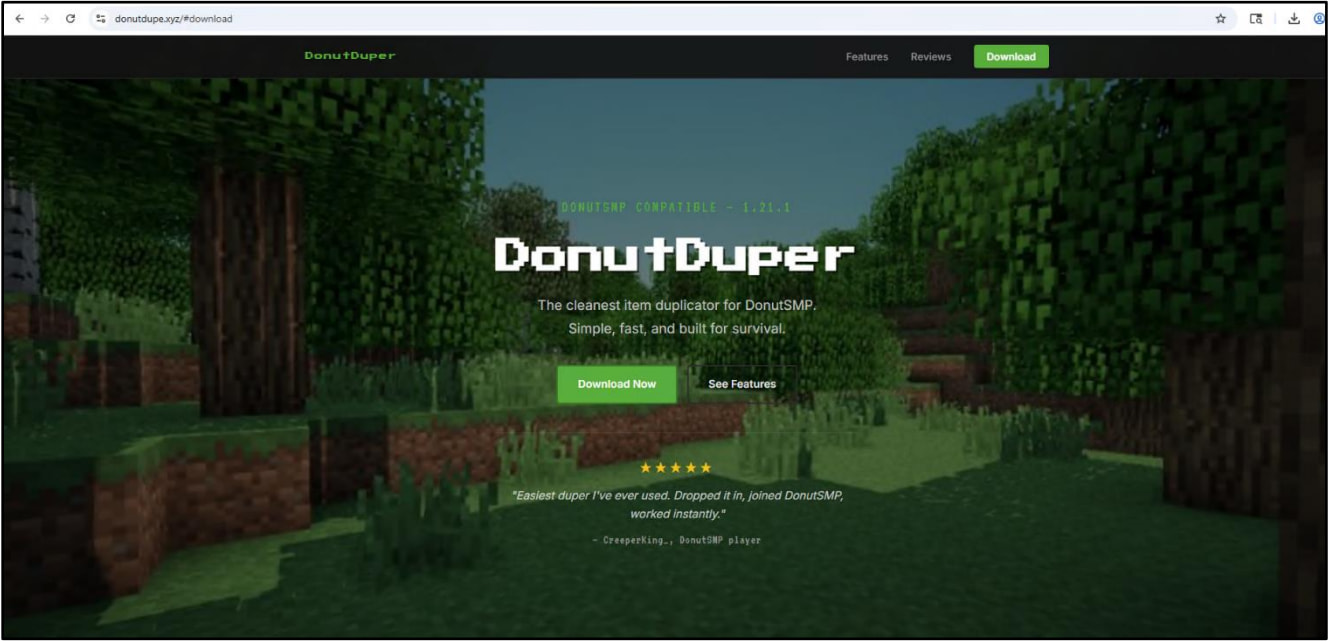
Схема проста. Пользователь ищет новый клиент или мод для Minecraft, находит красивое видео с инструкцией или сайт на первых позициях поиска, скачивает JAR-файл и вместе с ним получает инфостилер.

По данным McAfee, злоумышленники создали более 240 вредоносных ссылок и распространили свыше 3800 уникальных заражённых JAR-файлов. Некоторые ролики на YouTube с рекламой таких модов уже набрали тысячи просмотров.


Сам WeedHack работает по модели «вредонос как услуга». Более того, его базовая версия распространяется бесплатно — довольно редкий случай для подобных проектов. После регистрации злоумышленники получают доступ к панели управления с информацией о заражённых компьютерах и украденных данных.


В бесплатной версии зловред ворует игровые сессии Minecraft, сохранённые пароли, cookies из браузеров, данные криптокошельков, а также учётные записи Discord, Steam и Telegram. Дополнительно он умеет делать скриншоты заражённой системы.

За небольшую доплату возможности становятся ещё интереснее. Премиум-версия за 5 долларов в месяц или 24,99 доллара добавляет удалённое управление компьютером, кейлоггер, доступ к веб-камере, удалённую консоль и управление файлами.

По словам исследователей, большинство клиентов WeedHack — подростки и молодые пользователи, которые используют инструменты удалённого доступа для слежки и издевательств над своими жертвами.

Подпишитесь на новости

Хакеры подменили страницы Росстата и заявили о краже 23 ТБ данных

Росстат подтвердил целевые кибератаки на свои ресурсы, которые произошли в период с 29 октября по 1 ноября. Ночью на сайте ведомства появились посторонние сообщения и логотипы киберпреступных группировок. При этом в службе заявили: компрометации баз данных и утечки защищённой законом информации не выявлено.

Подмену страниц обнаружил «КоммерсантЪ», которому Росстат также предоставил комментарий.

Сообщения на белорусском языке появились и в федеральном разделе, и на страницах региональных управлений. Рядом разместили символику Silent Crow и «Киберпартизан BY» (обе организации признаны экстремистскими и запрещены в России).

Silent Crow заявила о проникновении во внутреннюю инфраструктуру, уничтожении систем и выгрузке около 23 ТБ данных: документов, баз и содержимого рабочих компьютеров.

Но на момент публикации исходного материала образцы похищенного представлены не были, независимого подтверждения этим заявлениям нет. Громкая цифра, но пока только со слов самих атакующих.

По версии Росстата, мониторинг своевременно обнаружил подозрительную активность, после чего специалисты начали внутреннее расследование. Вектор атаки и источники угрозы устанавливают совместно с правоохранителями.

Таким образом, подмена сайта подтверждена, а масштаб проникновения и судьба внутренних данных остаются предметом спора.

RSS: Новости на портале Anti-Malware.ru