


WhatsApp научится предупреждать о мошенниках без чтения переписок

WhatsApp научится предупреждать о мошенниках без чтения переписок

WhatsApp научится предупреждать о мошенниках без чтения переписок

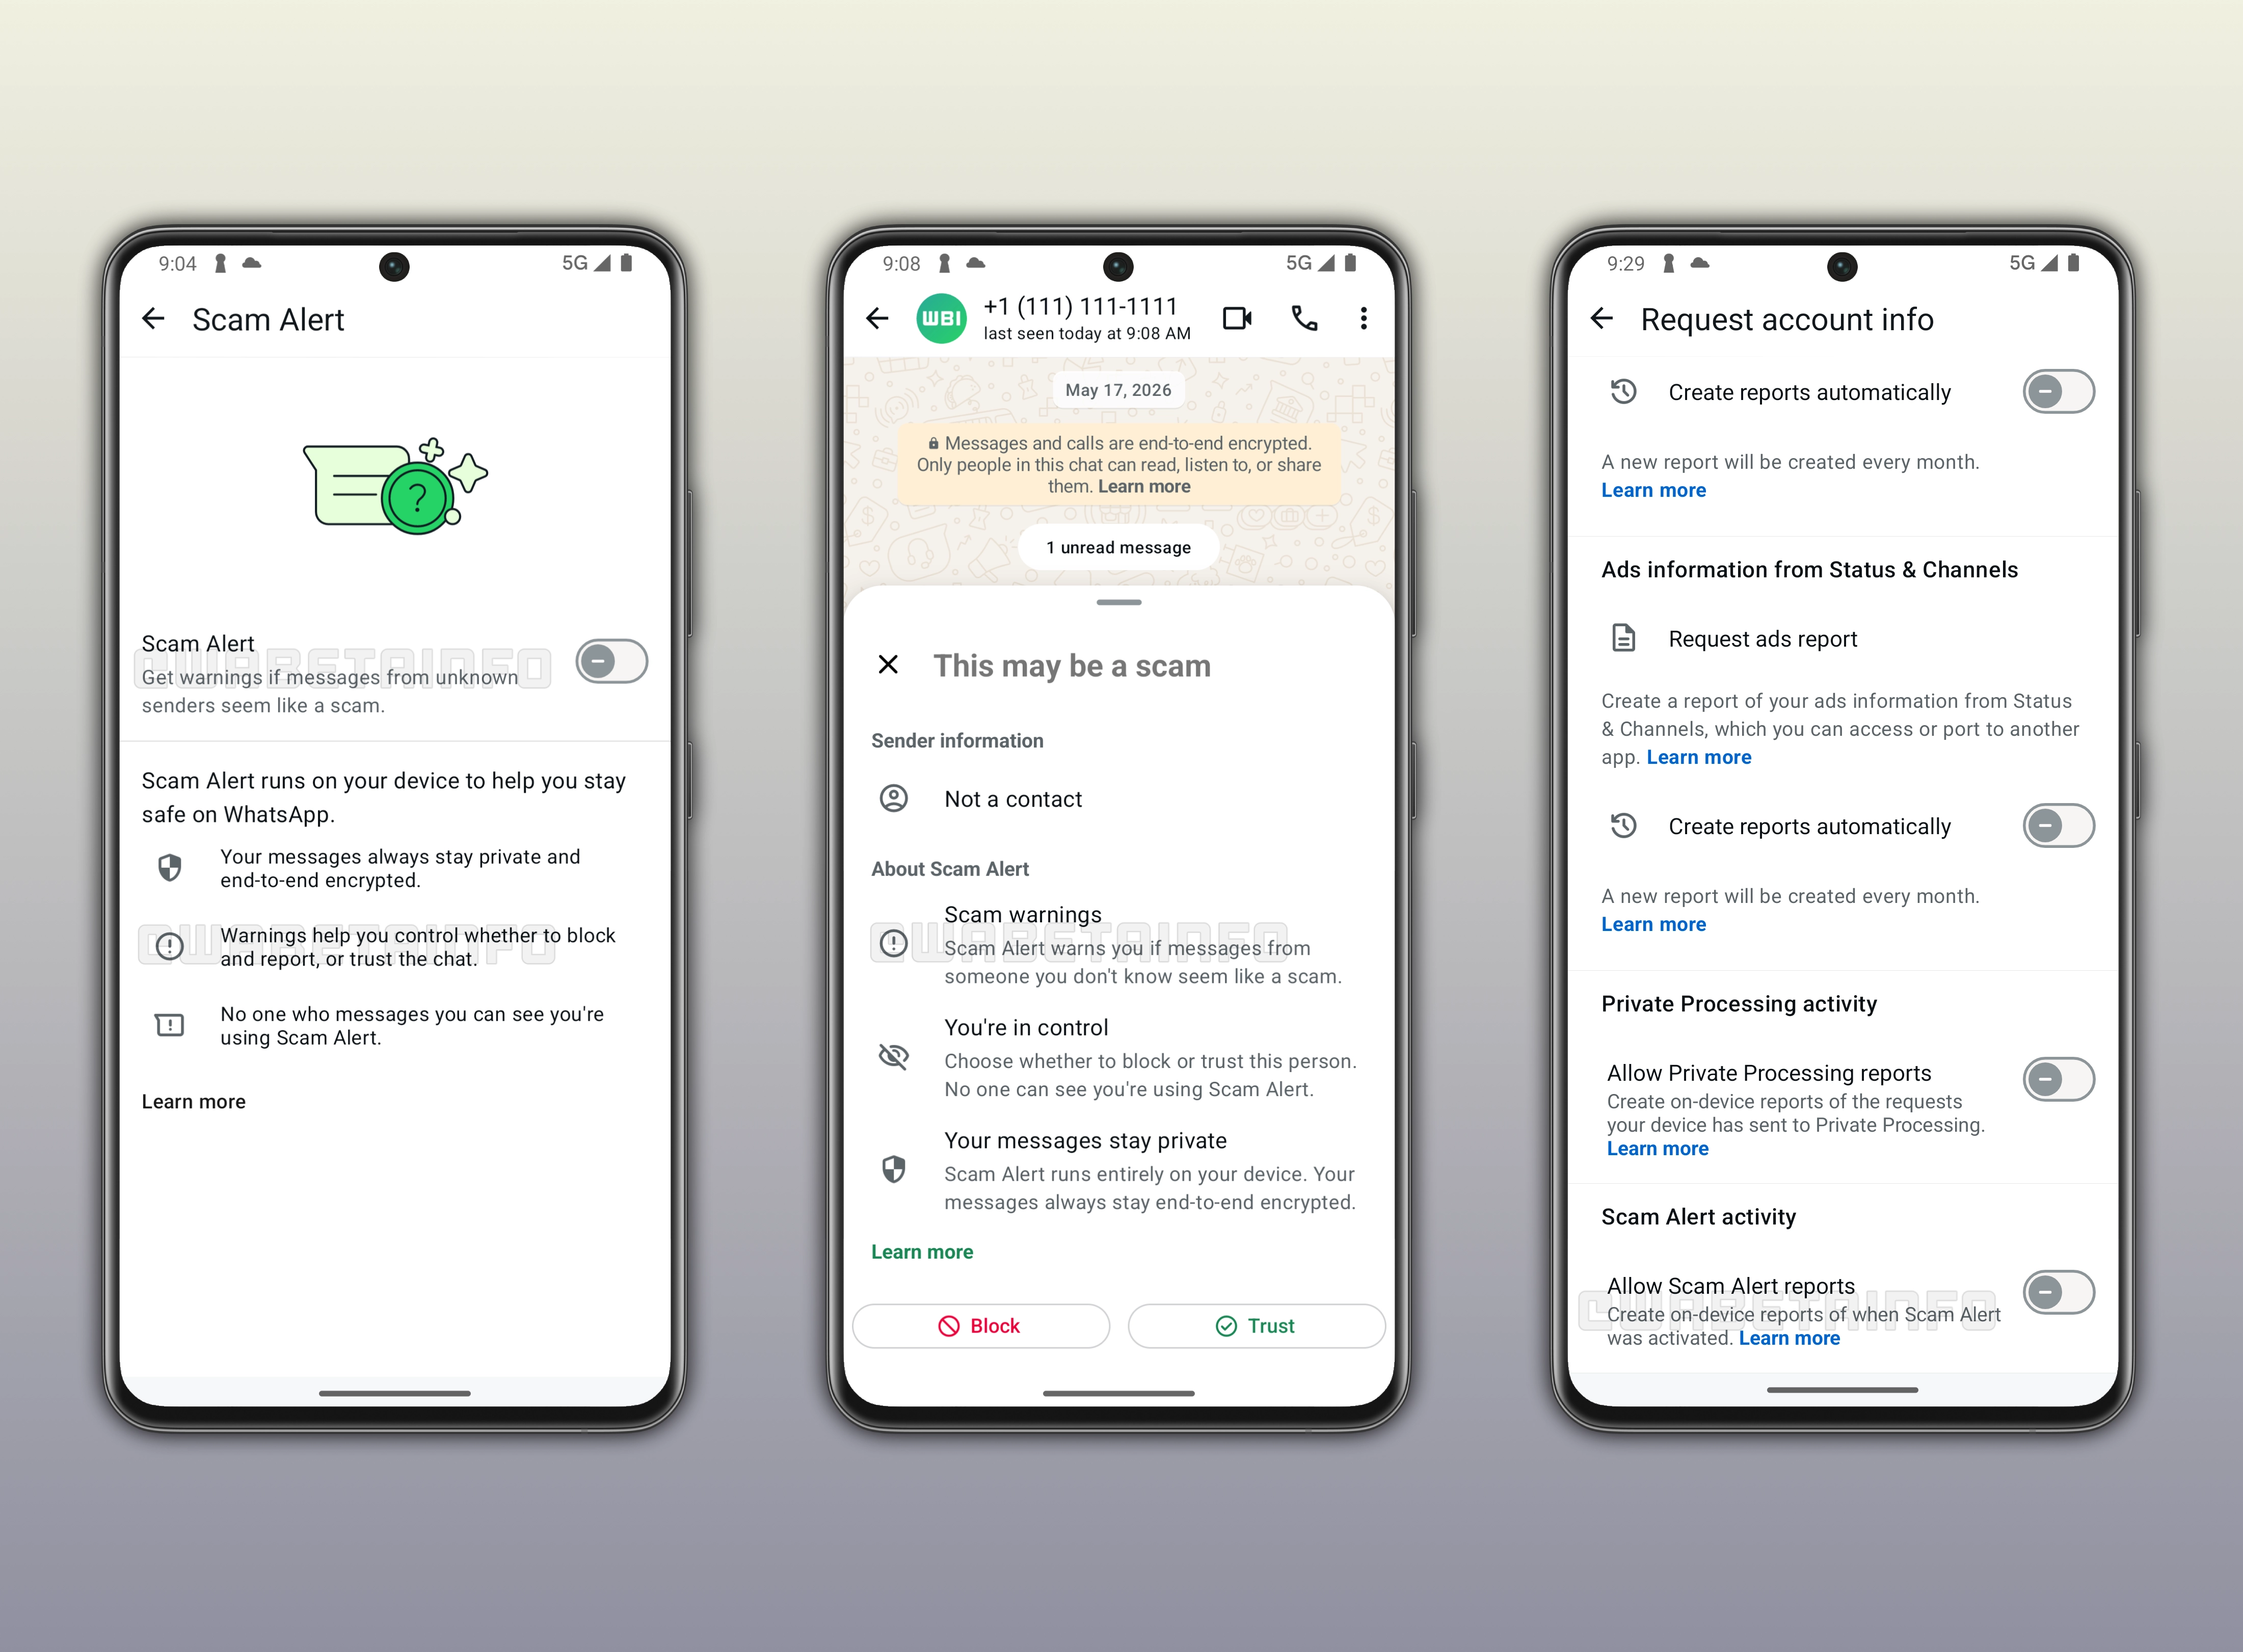
Разработчики WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) решили не отставать от тренда на борьбу с телефонными и мессенджерными мошенниками. В бета-версии приложения для Android обнаружили новую функцию под названием Scam Alert, которая будет предупреждать пользователей о подозрительных сообщениях.

Главная особенность новинки в том, что она не ломает сквозное шифрование. В отличие от некоторых систем защиты, которые требуют анализа переписки на стороне сервера, WhatsApp собирается проверять сообщения прямо на устройстве пользователя.

По данным WABetaInfo, функция была замечена в версии WhatsApp Beta 2.26.22.2. Если система сочтёт сообщение от неизвестного контакта подозрительным, она покажет предупреждение и предложит два варианта действий: заблокировать отправителя или продолжить общение, если пользователь уверен, что это не мошенник.


При этом WhatsApp не будет автоматически блокировать сообщения и принимать решения за владельца аккаунта. Сервис ограничится предупреждением и оставит последнее слово за пользователем.

Разработчики отдельно подчёркивают, что анализ выполняется локально. Сообщения не отправляются на внешние серверы, а содержимое переписки остаётся защищённым сквозным шифрованием. Более того, собеседник не сможет узнать, что пользователь включил Scam Alert.

Судя по описанию функции, её главная задача — помочь в борьбе с классическими мошенническими схемами, когда злоумышленники пишут с неизвестных номеров, представляются сотрудниками банков, госорганов или служб доставки и пытаются выманить деньги или персональные данные.

Есть и ещё один нюанс: функция будет отключена по умолчанию. Чтобы получать предупреждения, пользователям придётся самостоятельно активировать её в настройках приложения.

Когда Scam Alert появится в стабильной версии WhatsApp, пока неизвестно. Но сам факт появления такой функции выглядит вполне логично. Мошенников в мессенджерах становится всё больше, а желание сохранить сквозное шифрование никуда не исчезло. WhatsApp тут пытается усидеть сразу на двух стульях: защитить пользователей и при этом не заглядывать в их переписку.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru