


Android-троян BTMOB даёт злоумышленникам полный контроль над смартфоном

Android-троян BTMOB даёт злоумышленникам полный контроль над смартфоном

Android-троян BTMOB даёт злоумышленникам полный контроль над смартфоном

Исследователи предупредили о новом Android-зловреде BTMOB, который уже вырос из очередной подозрительной APK-шки в полноценный инструмент удалённого управления смартфоном. Проще говоря, после заражения атакующий может получить почти полный контроль над устройством.

BTMOB заметили в начале 2025 года. С тех пор он эволюционировал в RAT-троян: умеет красть данные, делать скриншоты, следить за действиями пользователя и удалённо управлять заражённым телефоном.

Это уже не классический банковский троян, который охотится только за логинами и деньгами. Тут аппетит шире.

По данным специалистов, распространяют BTMOB через фишинговые кампании. Жертву заманивают на поддельные сайты, которые имитируют стриминговые сервисы, криптоинструменты или даже ресурсы госорганов.

Потом пользователя отправляют в фейковый магазин приложений, где он скачивает вредоносный APK. Внешне всё может напоминать Google Play, только вместо полезного приложения — троян.

После установки BTMOB злоупотребляет службами специальных возможностей Android. Это даёт ему расширенные права и позволяет работать почти без участия пользователя. Дальше смартфон превращается в удобную точку наблюдения и управления.

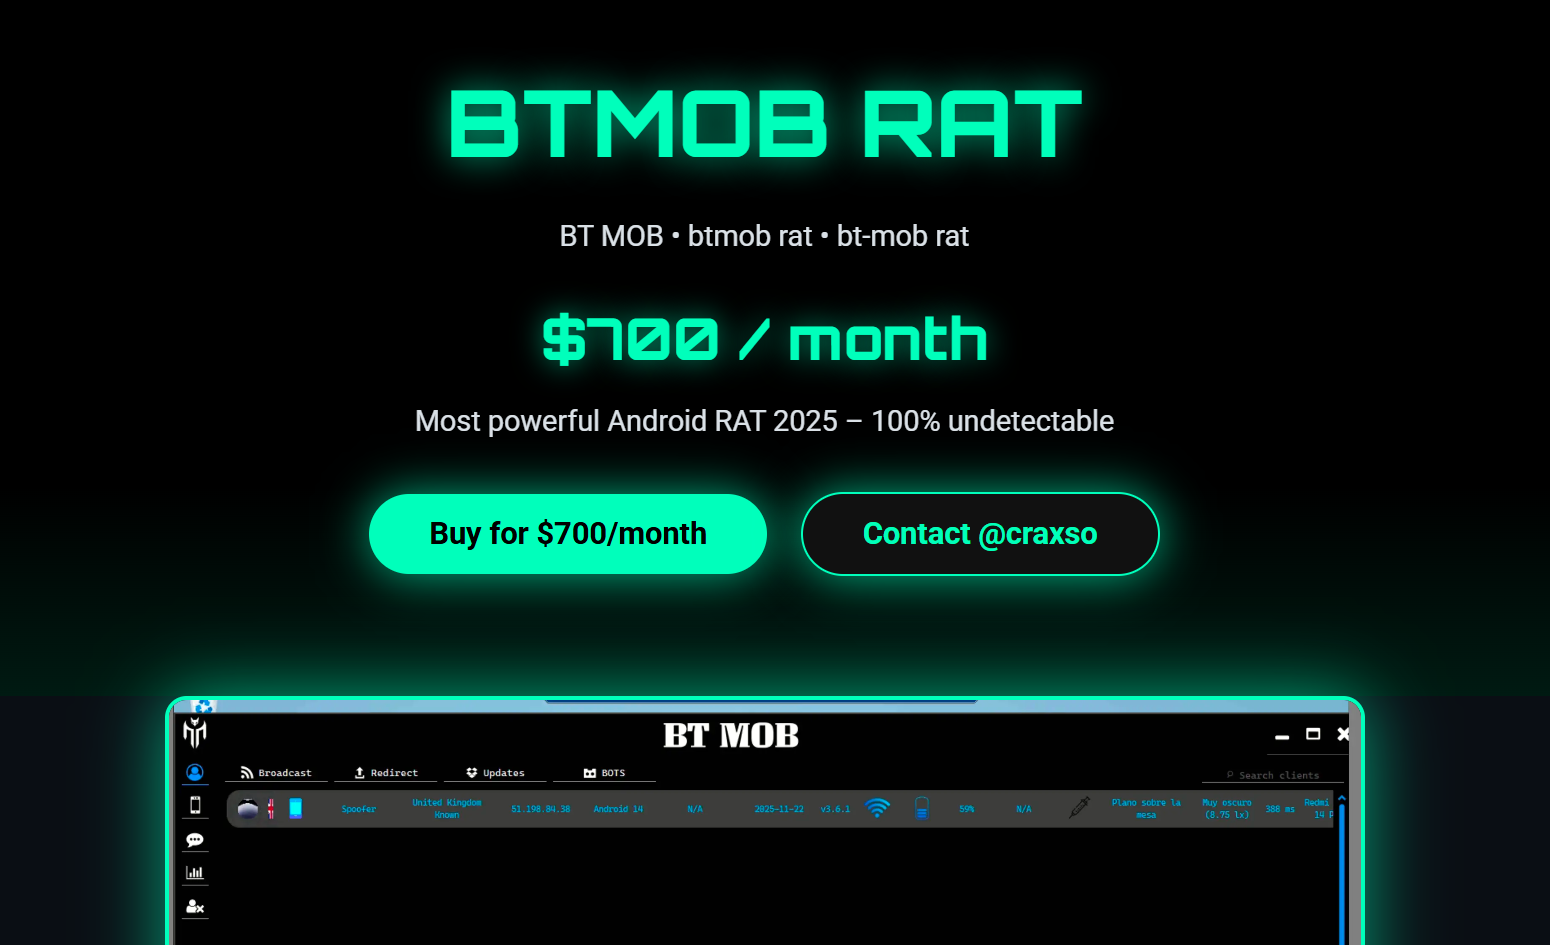
Особенно неприятно, что BTMOB распространяется по модели «вредонос как услуга». Киберпреступникам предлагают готовый набор с APK-билдером, чтобы собирать собственные вредоносные приложения без особых технических знаний. Стоимость такого комплекта, по данным исследователей, составляет около $5 тыс., плюс отдельная плата за поддержку.


Инструмент продвигают через соцсети, открытый веб и телеграм-каналы. При этом есть признаки, что слитые версии уже могли попасть на подпольные форумы, а значит, число атакующих может резко вырасти.

BTMOB уже используют в региональных кампаниях: приманки адаптируют под конкретные страны и аудитории. Где-то это фейковый криптосервис, где-то — якобы государственное приложение. Локализация делает атаки убедительнее, а значит, опаснее.

Подпишитесь на новости

Google Play Store готовит отдельный раздел для приложений, созданных ИИ

Google, похоже, решила превратить вайб-кодинг из развлечения для энтузиастов в полноценный конвейер Android-приложений. В коде Play Store обнаружили новый раздел Your creations, где пользователи смогут находить проекты, созданные с помощью Google AI Studio.

Следы функции появились в версии Google Play 53.2.23-34. Новый пункт размещён на экране Manage apps & device и ведёт к персональной коллекции ИИ-приложений. Пока кнопка Try it now просто открывает мобильную версию AI Studio в браузере.

О находке сообщает Android Authority, изучившая код приложения. Авторы предполагают, что позднее ссылка может вести в Gemini: Google ранее отказалась от отдельного мобильного клиента AI Studio и решила встроить его инструменты создания приложений прямо в своего ИИ-ассистента.



Сейчас разработанный в AI Studio проект можно выгрузить и установить вручную либо отправить в Google Play через Play Console. Второй путь требует регистрации разработчика, тестирования и прохождения стандартной процедуры публикации. Your creations может стать промежуточным вариантом — аккуратным каталогом личных экспериментов.

Интерфейс также упоминает возможность поделиться со всеми. Вот здесь начинается самое интересное: пока непонятно, смогут ли другие пользователи устанавливать такие приложения и придётся ли ИИ-самоделкам проходить обычную проверку Play Store.

Если Google действительно упростит публичное распространение, компании придётся разобраться с разрешениями, вредоносным кодом, копированием чужих проектов и авторами, которые понятия не имеют, что именно сгенерировала нейросеть.

Функция пока не запущена, а Google её официально не анонсировала. APK-разбор показывает лишь экспериментальный интерфейс, который может измениться или исчезнуть.

RSS: Новости на портале Anti-Malware.ru