

Android-троян BTMOB даёт злоумышленникам полный контроль над смартфоном

Android-троян BTMOB даёт злоумышленникам полный контроль над смартфоном

Android-троян BTMOB даёт злоумышленникам полный контроль над смартфоном

Исследователи предупредили о новом Android-зловреде BTMOB, который уже вырос из очередной подозрительной APK-шки в полноценный инструмент удалённого управления смартфоном. Проще говоря, после заражения атакующий может получить почти полный контроль над устройством.

BTMOB заметили в начале 2025 года. С тех пор он эволюционировал в RAT-троян: умеет красть данные, делать скриншоты, следить за действиями пользователя и удалённо управлять заражённым телефоном.

Это уже не классический банковский троян, который охотится только за логинами и деньгами. Тут аппетит шире.

По данным специалистов, распространяют BTMOB через фишинговые кампании. Жертву заманивают на поддельные сайты, которые имитируют стриминговые сервисы, криптоинструменты или даже ресурсы госорганов.

Потом пользователя отправляют в фейковый магазин приложений, где он скачивает вредоносный APK. Внешне всё может напоминать Google Play, только вместо полезного приложения — троян.

После установки BTMOB злоупотребляет службами специальных возможностей Android. Это даёт ему расширенные права и позволяет работать почти без участия пользователя. Дальше смартфон превращается в удобную точку наблюдения и управления.

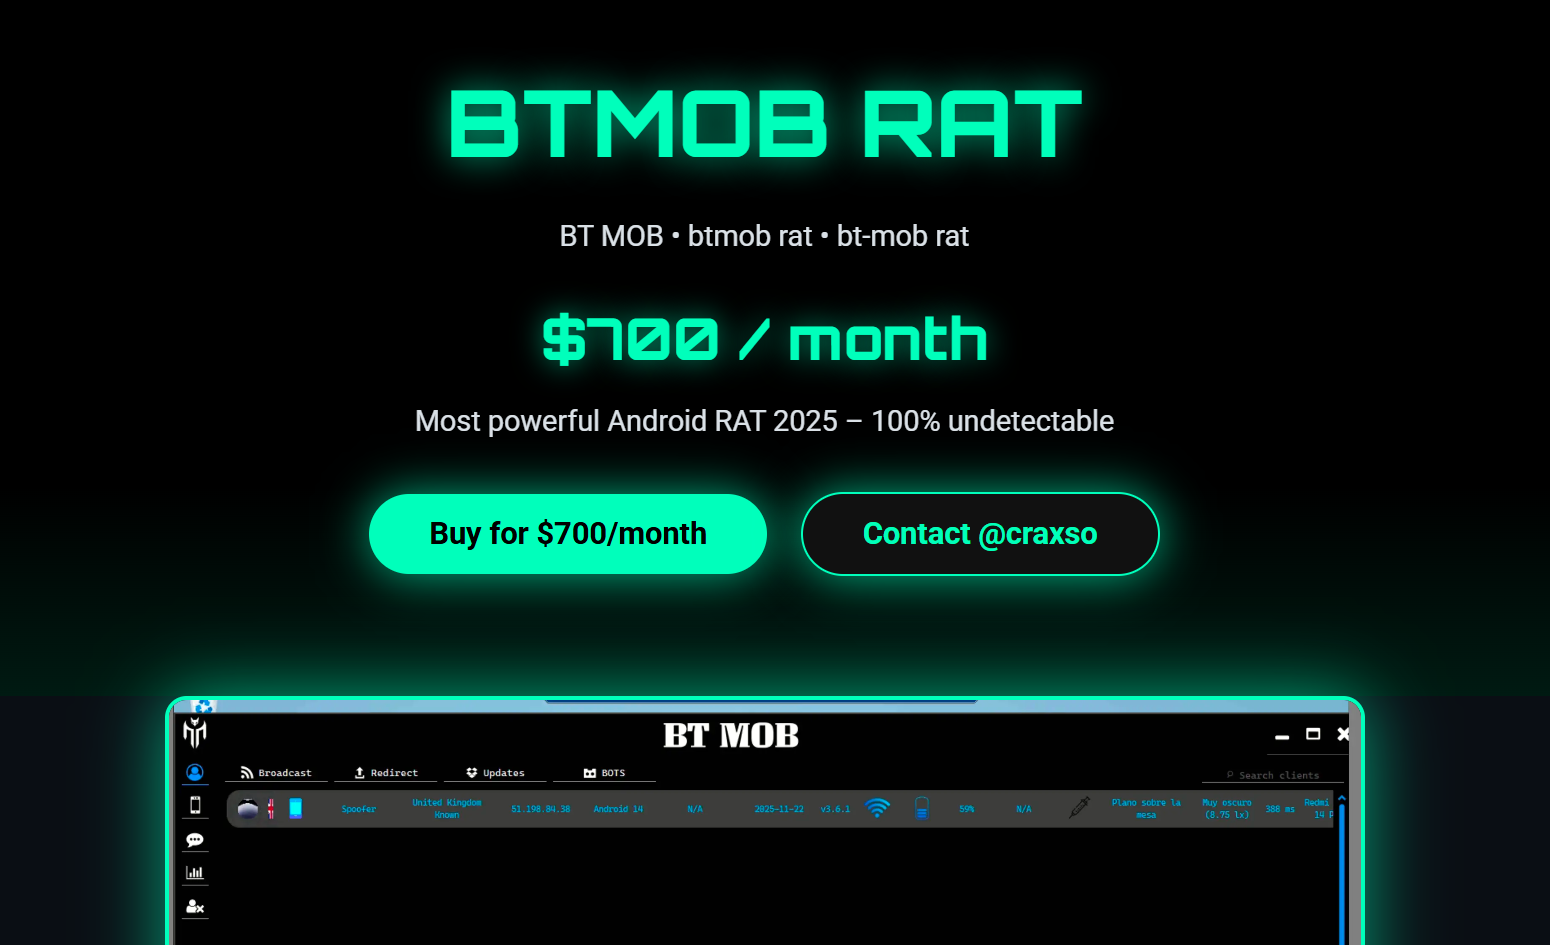
Особенно неприятно, что BTMOB распространяется по модели «вредонос как услуга». Киберпреступникам предлагают готовый набор с APK-билдером, чтобы собирать собственные вредоносные приложения без особых технических знаний. Стоимость такого комплекта, по данным исследователей, составляет около $5 тыс., плюс отдельная плата за поддержку.


Инструмент продвигают через соцсети, открытый веб и телеграм-каналы. При этом есть признаки, что слитые версии уже могли попасть на подпольные форумы, а значит, число атакующих может резко вырасти.

BTMOB уже используют в региональных кампаниях: приманки адаптируют под конкретные страны и аудитории. Где-то это фейковый криптосервис, где-то — якобы государственное приложение. Локализация делает атаки убедительнее, а значит, опаснее.

Подпишитесь на новости

Банки и операторы будут сообщать платформам о смерти пользователей

Неактивная учетная запись — не всегда безобидный цифровой архив. Минцифры развивает обмен сведениями, который позволит передавать интернет-платформам информацию о смерти клиентов банков и операторов связи. Цель — блокировать такие аккаунты и снижать риск мошенничества.

Об этом на форуме «Цифровые решения» рассказала директор департамента развития технологий цифровой идентификации Минцифры Татьяна Скворцова, сообщает РИА Новости.

По ее словам, совместно с цифровыми платформами прорабатываются дополнительные сценарии передачи сведений. Они касаются не только умерших пользователей, но и мошенников и их жертв.

Логика инициативы — дать площадкам сигнал, после которого можно принять защитные меры. Скворцова также выразила ожидание, что к обмену подключатся «Авито» и РВБ.

Однако в доступном сообщении не раскрыты сроки полноценного запуска, порядок проверки данных и процедура действий с конкретной учетной записью. Поэтому говорить, что аккаунты уже массово блокируют, преждевременно.

И еще один важный момент: блокировка доступа и удаление содержимого — не одно и то же. Судьба цифровых архивов и доступ к ним наследников в приведенном заявлении не описаны.

RSS: Новости на портале Anti-Malware.ru