


Android-троян BTMOB даёт злоумышленникам полный контроль над смартфоном

Android-троян BTMOB даёт злоумышленникам полный контроль над смартфоном

Android-троян BTMOB даёт злоумышленникам полный контроль над смартфоном

Исследователи предупредили о новом Android-зловреде BTMOB, который уже вырос из очередной подозрительной APK-шки в полноценный инструмент удалённого управления смартфоном. Проще говоря, после заражения атакующий может получить почти полный контроль над устройством.

BTMOB заметили в начале 2025 года. С тех пор он эволюционировал в RAT-троян: умеет красть данные, делать скриншоты, следить за действиями пользователя и удалённо управлять заражённым телефоном.

Это уже не классический банковский троян, который охотится только за логинами и деньгами. Тут аппетит шире.

По данным специалистов, распространяют BTMOB через фишинговые кампании. Жертву заманивают на поддельные сайты, которые имитируют стриминговые сервисы, криптоинструменты или даже ресурсы госорганов.

Потом пользователя отправляют в фейковый магазин приложений, где он скачивает вредоносный APK. Внешне всё может напоминать Google Play, только вместо полезного приложения — троян.

После установки BTMOB злоупотребляет службами специальных возможностей Android. Это даёт ему расширенные права и позволяет работать почти без участия пользователя. Дальше смартфон превращается в удобную точку наблюдения и управления.

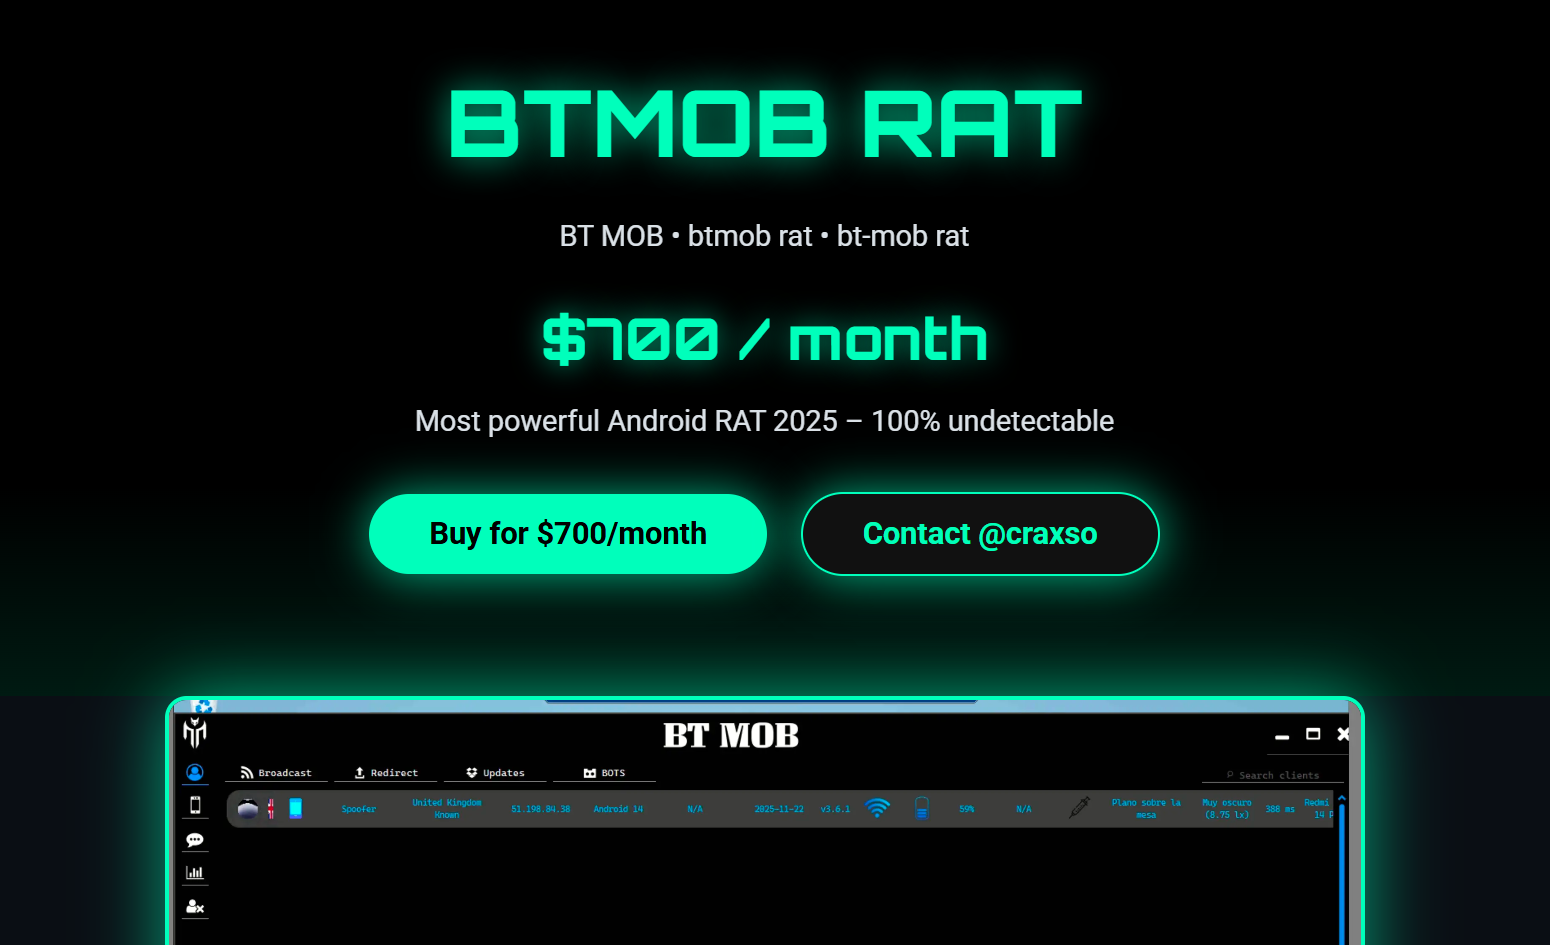
Особенно неприятно, что BTMOB распространяется по модели «вредонос как услуга». Киберпреступникам предлагают готовый набор с APK-билдером, чтобы собирать собственные вредоносные приложения без особых технических знаний. Стоимость такого комплекта, по данным исследователей, составляет около $5 тыс., плюс отдельная плата за поддержку.


Инструмент продвигают через соцсети, открытый веб и телеграм-каналы. При этом есть признаки, что слитые версии уже могли попасть на подпольные форумы, а значит, число атакующих может резко вырасти.

BTMOB уже используют в региональных кампаниях: приманки адаптируют под конкретные страны и аудитории. Где-то это фейковый криптосервис, где-то — якобы государственное приложение. Локализация делает атаки убедительнее, а значит, опаснее.

Подпишитесь на новости

Группа Астра представила экосистему ИИ для закрытых корпоративных сетей

Бизнесу предлагают запускать ИИ на собственной инфраструктуре и обрабатывать конфиденциальные данные внутри компании. На форуме «Цифровые решения — 2026» «Группа Астра» представила экосистему для разработки, управления моделями и автоматизации рабочих задач.

Линейка «Астра ИИ» рассчитана на корпоративные контуры, госорганы и объекты КИИ.

По заявлению вендора, при локальном развертывании вычисления выполняются внутри инфраструктуры заказчика, без передачи данных внешним сервисам. В основе — Astra Linux и платформа контейнеризации «Боцман».

В экосистеме пять компонентов. «Код» помогает автоматизировать написание, тестирование и рефакторинг ПО. «Цифровой офис» объединяет ассистентов для повседневных задач, а low-code «Платформа» позволяет собирать собственные агентные сервисы.

«Хаб» отвечает за хранение моделей, распределение вычислительных ресурсов и разграничение доступа. «Траектория» — методология перехода к агентной разработке: аудит процессов, выбор сценариев внедрения и оценка результатов.

Доступны локальная установка, размещение через Astra Cloud и готовые программно-аппаратные комплексы. Компания заявляет о росте производительности разработки более чем на 50%, а для специализированного ПАК — о преимуществах до четырех раз относительно серверов с аналогичными GPU.

Главная идея — дать организациям инструменты для запуска и контроля ИИ на своем стеке. Но закрытый контур сам по себе не превращает нейросеть в безошибочного сотрудника: права агентов, качество ответов и безопасность интеграций все равно придется контролировать.

RSS: Новости на портале Anti-Malware.ru