

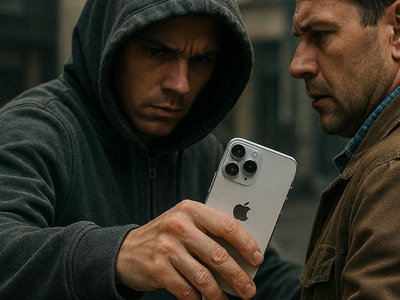

iPhone будут сами блокироваться, если их вырвали из рук

iPhone будут сами блокироваться, если их вырвали из рук

iPhone будут сами блокироваться, если их вырвали из рук

Apple готовит новую защиту для iPhone на случай классического уличного сценария: секунду назад смартфон был в руке, а теперь злоумышленник уже убегает с ним за поворот. Компания работает над функцией, которая сможет автоматически заблокировать устройство, если система решит, что его выхватили у владельца.

Сейчас у Apple уже есть Find My, Activation Lock и Stolen Device Protection. Всё это полезно, но есть проблема: если вор забрал разблокированный iPhone, у него появляется окно возможностей.

Можно успеть залезть в приложения, настройки, аккаунты и вообще устроить цифровой бардак до того, как владелец придёт в себя.

Новая функция должна закрыть именно этот сценарий. iPhone будет анализировать сигналы вроде резкого движения по данным акселерометра и пытаться понять, не вырвали ли его из руки. Если система решит, что устройство украли, смартфон автоматически заблокируется.

Дополнительно Apple планирует учитывать расстояние до привязанных Apple Watch. Логика понятная: если iPhone резко уехал от часов владельца, а дело происходит не дома и не на работе, пора не философствовать, а закрывать доступ.

Функция также будет учитывать правила Stolen Device Protection: знакомые сети Wi-Fi, привычные места и другие признаки того, находится ли устройство в безопасной среде. Если условия подозрительные, iPhone не только заблокируется, но и ограничит доступ к чувствительным разделам.

Когда Apple официально представит эту возможность, пока неизвестно. Но код, найденный 9to5Mac, указывает, что функция уже находится в разработке.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru