


iPhone будут сами блокироваться, если их вырвали из рук

iPhone будут сами блокироваться, если их вырвали из рук

iPhone будут сами блокироваться, если их вырвали из рук

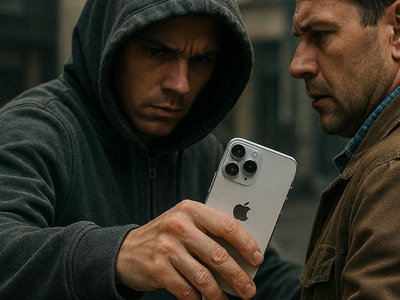
Apple готовит новую защиту для iPhone на случай классического уличного сценария: секунду назад смартфон был в руке, а теперь злоумышленник уже убегает с ним за поворот. Компания работает над функцией, которая сможет автоматически заблокировать устройство, если система решит, что его выхватили у владельца.

Сейчас у Apple уже есть Find My, Activation Lock и Stolen Device Protection. Всё это полезно, но есть проблема: если вор забрал разблокированный iPhone, у него появляется окно возможностей.

Можно успеть залезть в приложения, настройки, аккаунты и вообще устроить цифровой бардак до того, как владелец придёт в себя.

Новая функция должна закрыть именно этот сценарий. iPhone будет анализировать сигналы вроде резкого движения по данным акселерометра и пытаться понять, не вырвали ли его из руки. Если система решит, что устройство украли, смартфон автоматически заблокируется.

Дополнительно Apple планирует учитывать расстояние до привязанных Apple Watch. Логика понятная: если iPhone резко уехал от часов владельца, а дело происходит не дома и не на работе, пора не философствовать, а закрывать доступ.

Функция также будет учитывать правила Stolen Device Protection: знакомые сети Wi-Fi, привычные места и другие признаки того, находится ли устройство в безопасной среде. Если условия подозрительные, iPhone не только заблокируется, но и ограничит доступ к чувствительным разделам.

Когда Apple официально представит эту возможность, пока неизвестно. Но код, найденный 9to5Mac, указывает, что функция уже находится в разработке.

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru