

Orion soft устранила уязвимости в StarVault после пентестов

Orion soft устранила уязвимости в StarVault после пентестов

Orion soft устранила уязвимости в StarVault после пентестов

Orion soft рассказала о результатах проверки защищённости системы управления секретами StarVault. Пентесты проводили специалисты CICADA8, а по итогам тестирования разработчики исправили две ошибки безопасности, связанные с контролем доступа и устойчивостью сервера к отказу в обслуживании.

Проверки проходили весной 2026 года в рамках программы комплексного анализа защищённости продуктов Orion soft.

Эксперты CICADA8 искали уязвимости и потенциальные ошибки, которые могли бы помочь злоумышленнику получить доступ к компонентам платформы, пользовательским данным и другим секретам.

Тестирование проводилось по модели grey box — то есть специалисты работали как условный атакующий, который уже знает архитектуру системы, имеет учётную запись, VPN-доступ и достаточно высокий технический уровень. Такой сценарий ближе к реальным целевым атакам, где злоумышленники сначала долго изучают инфраструктуру, а уже потом пытаются её ломать.

Во время проверки использовались коммерческие и опенсорс-сканеры уязвимостей, Burp Suite Professional, инструменты фазинга, перебора директорий, проверки SQL-инъекций и другие специализированные средства.

Пентест разбили на 11 этапов. Специалисты анализировали сетевую конфигурацию, HTTP-методы, резервные копии, доступ к файлам, сценарии захвата поддоменов и обработку пользовательских данных.

Отдельно тестировали устойчивость к XSS и различным типам инъекций — SQL, XML, SSRF, LDAP, XPath, инъекциям команд ОС и другим техникам. Также проверялись сценарии на стороне клиента: DOM-XSS, внедрение JavaScript, clickjacking, CORS и WebSockets.

По итогам тестирования Orion soft выпустила патч StarVault 1.4.1. В компании также сообщили, что сейчас StarVault проходит сертификацию ФСТЭК России для использования в инфраструктурах с КИИ.

Лучшие LLM ошибаются с ядовитыми грибами в каждом девятом случае

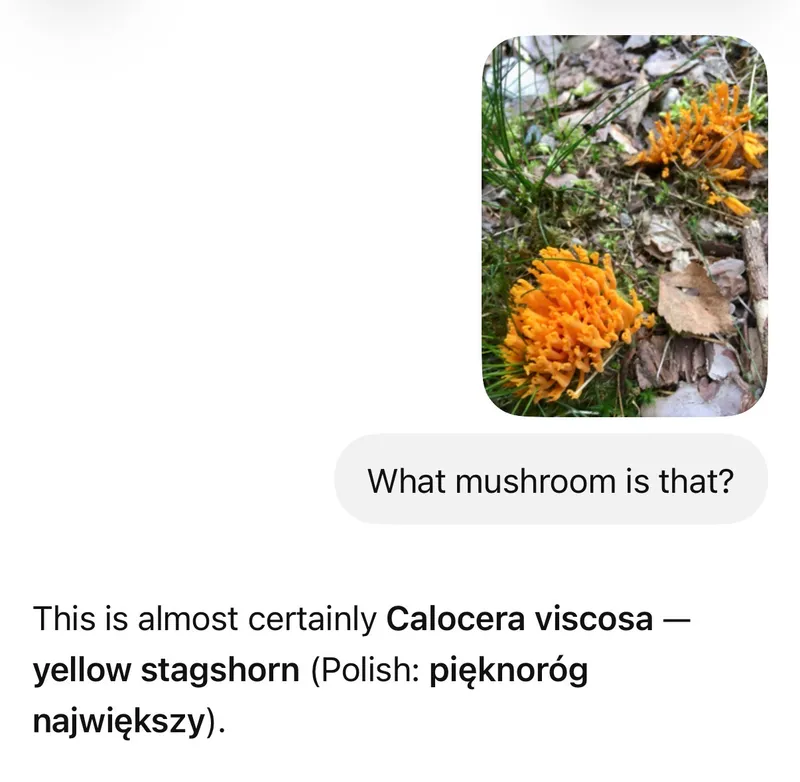
Разработчик Пётр Мигдал проверил, можно ли доверить нейросети самый рискованный этап тихой охоты — определение грибов по фотографии. Короткий ответ: если очень хочется однажды поужинать дважды, то можно. В бенчмарк вошли 1040 фотографий 55 видов грибов, наиболее распространённых в Польше.

Изображения взяли из датасета FungiTastic, созданного на основе Atlas of Danish Fungi. Полная база содержит свыше 600 тыс. снимков с экспертной классификацией, а для части образцов вид подтверждён анализом ДНК.

Модели показывали каждую фотографию и просили назвать пять наиболее вероятных видов на латыни. Дополнительно их не обучали и специальные инструменты не подключали.

Лучше остальных справилась Gemini 3.8 Flash: правильный вид оказался на первом месте в 65% случаев и попал в пятёрку ответов в 85%. Немного отстали Gemini 3.6 Flash с результатами 64% и 85%, а также Gemini 3.7 Flash — 61% и 82%. Внизу таблицы расположились Qwen 3.8 27B, MiniMax-M3 и Qwen 3.8 Flash.
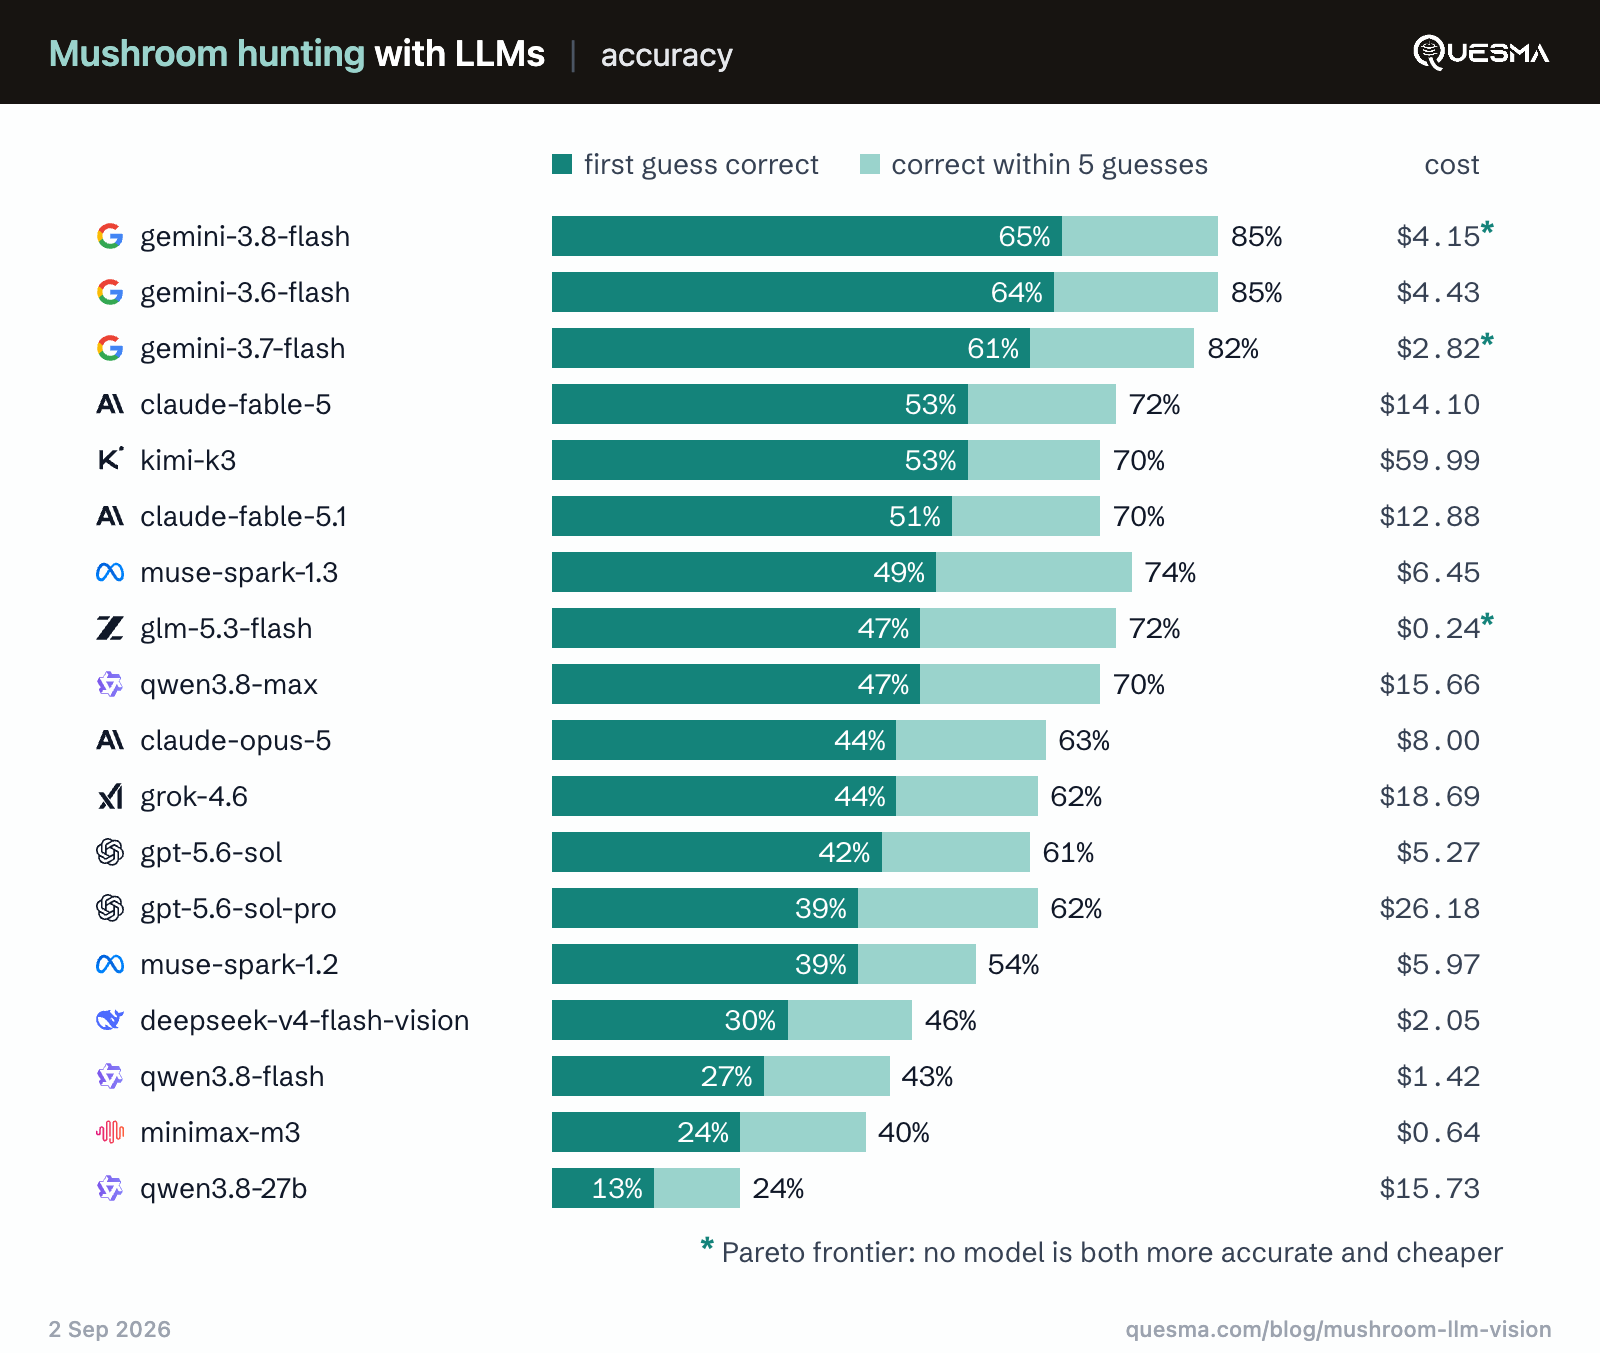

Но высокая точность закончилась там, где начался вопрос безопасности. Gemini 3.8 Flash и Gemini 3.6 Flash примерно в 11% случаев определяли ядовитые грибы как съедобные виды. У GPT-5.6 Sol доля опасных ошибок достигла 24%, у Claude Opus 5 — 29%, а у Qwen 3.8 27B — 36%. То есть последняя модель потенциально отправляла в корзину не тот гриб чаще чем в каждом третьем случае.

Есть важная оговорка: нейросети напрямую не спрашивали, можно ли есть находку. Они определяли вид, а затем исследователь сопоставлял ответы с таблицей съедобности. Некоторые модели и вовсе отказывались давать классификацию.

RSS: Новости на портале Anti-Malware.ru