


На продажу выставлены данные 340 млн пользователей OnlyFans

На продажу выставлены данные 340 млн пользователей OnlyFans

На продажу выставлены данные 340 млн пользователей OnlyFans

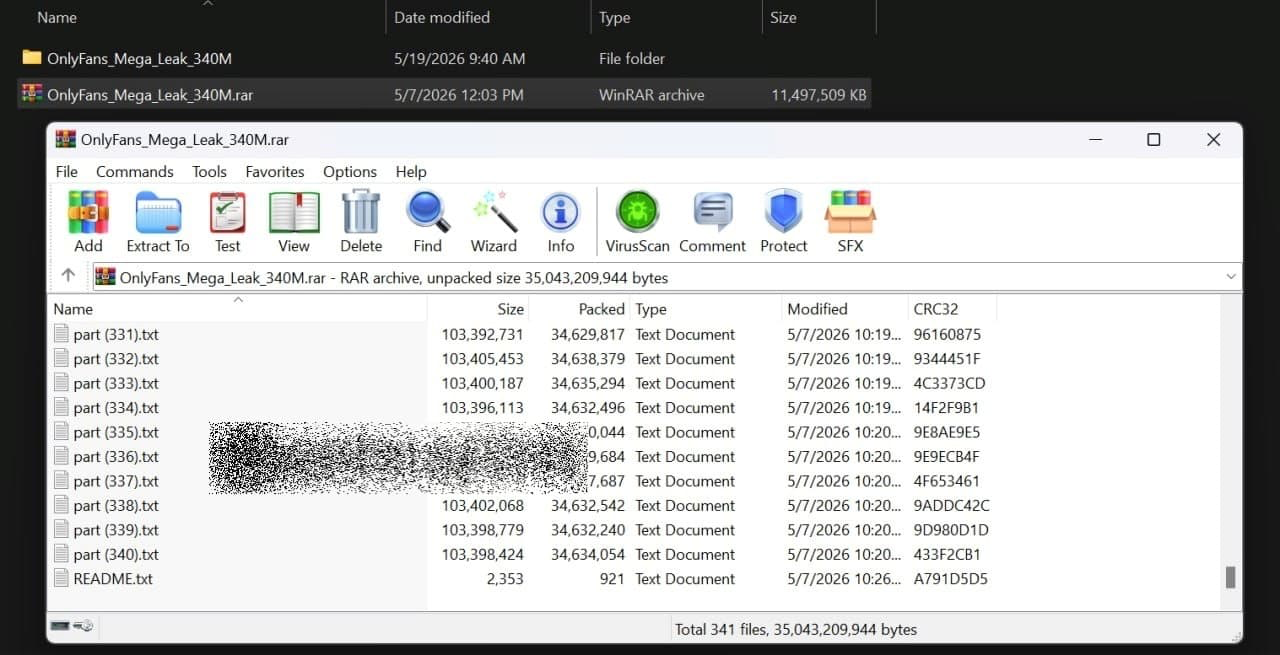
На одном из хакерских форумов выставили на продажу массив данных, который якобы содержит сведения о 340 млн пользователей популярного ресурса для взрослых OnlyFans. Скорее всего, речь идёт о компиляции из более ранних утечек и публично доступной информации из аккаунтов. Однако такие данные всё равно могут использоваться для шантажа, фишинга и других атак.

Об обнаружении объявления сообщил портал Hackread. Пользователь под ником Euphoric_Reply_5727 предлагает за 0,3 биткоина сведения о 340 млн пользователей и авторов контента.

По данным из объявления, массив содержит имена пользователей, ники профилей, адреса электронной почты, номера телефонов, даты создания аккаунтов, статистику контента, рейтинги авторов и подписчиков, связанные профили в социальных сетях, а также частичные платёжные данные — последние четыре цифры номера карты.

Продавец утверждает, что получил данные из внутренних систем платформы. Однако в личной переписке он признал, что собрал массив из разных источников и сопоставил его с публично доступной информацией из аккаунтов. При этом проверка Hackread показала, что база как минимум частично содержит актуальные сведения.

Из-за этого такие данные могут использоваться для шантажа, фишинга, подбора паролей, социоинженерных атак и других видов посягательств.

Официального сообщения от OnlyFans по поводу инцидента пока не было. Объективных данных, подтверждающих взлом платформы, также нет.

В январе текущего года в публичном доступе уже обнаружили массив почти из 150 млн логинов и паролей пользователей различных сервисов, включая OnlyFans. Предположительно, его источником были данные, собранные инфостилерами.

Подпишитесь на новости

Мошенники рассылают письма о компенсациях от имени сервиса Google

«Лаборатория Касперского» обнаружила волну мошеннических писем на русском языке, которые рассылаются через легитимный сервис Google Data Studio (сейчас он называется Looker Studio). Получателям предлагают оформить компенсационные выплаты или подтвердить денежный перевод, который якобы уже одобрила финансовая организация.

О схеме рассказали в «Лаборатории Касперского». Злоумышленники пользуются функцией, которая отправляет отчеты на почту по расписанию.

Они создают в сервисе документ с текстом и ссылкой и указывают адреса потенциальных жертв в качестве получателей.

Письмо приходит от Google, с названием, логотипом и подписью Data Studio. Рассылку в сервисе можно запланировать только на начало или середину часа, поэтому такие письма обычно приходят ровно в эти моменты, иногда с отклонением в минуту.

Чтобы получить деньги, адресату предлагают открыть документ в Google Презентациях или опрос в Google Формах. Там мошенники ссылаются на якобы принятые изменения в законах и продление периода выплат, добавляют изображения с государственной символикой и списки тех, кому положена компенсация. Ссылки из документов ведут на мошеннические страницы.

«Использование легитимной платформы не гарантирует достоверности информации», — говорит старший спам-аналитик «Лаборатории Касперского» Анна Осипова.

Эксперт Kaspersky GReAT Константин Исаков добавляет, что рассылки через легальные сервисы труднее блокировать защитным решениям.

RSS: Новости на портале Anti-Malware.ru