


UserGate выпустил первую LTS-версию своего NGFW

UserGate выпустил первую LTS-версию своего NGFW

UserGate выпустил первую LTS-версию своего NGFW

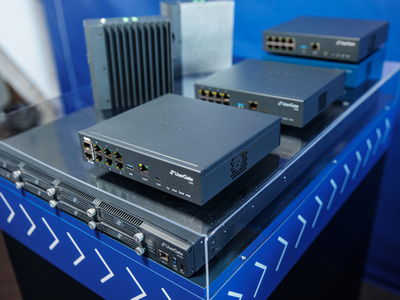
UserGate выпустил первую LTS-версию межсетевого экрана нового поколения UserGate NGFW. Релиз uNGFW 7.5 LTS стал частью обновлённого подхода компании к выпуску версий и контролю качества, который начали менять в 2025 году.

LTS означает Long Term Support — версию с длительной поддержкой. После дополнительного согласования с заказчиками релизу планируют присвоить статус General Deployment. После этого его будут рекомендовать для установки всем клиентам.

Одним из главных изменений в uNGFW 7.5 LTS стал переработанный кластер отказоустойчивости. В режиме Active-Passive теперь можно использовать виртуальные MAC-адреса, что должно упростить сетевую интеграцию и сделать работу кластера стабильнее. Для облачных развертываний добавили отправку служебного трафика в режиме Unicast, в том числе с учётом работы в Yandex Cloud.

Также появились новые инструменты мониторинга. Например, система может проверять доступность сетевых интерфейсов и отслеживать отказ одного из соединений bond-интерфейса на активном узле. Администратор при этом сам определяет, какие интерфейсы считать критичными. Управление кластером вынесли в отдельный раздел веб-интерфейса.

Второй крупный блок изменений касается VPN. В UserGate говорят о росте производительности — на некоторых платформах до двух раз. Также добавлены аутентификация по предварительно согласованному ключу для IKEv2 и поддержка анонсов нескольких сетей в подключениях Site-to-Site на том же протоколе.

Кроме того, релиз поддерживает UserGate Client 7.5 LTS для защищённого удалённого доступа и NAC, DTLS VPN, а интерфейс настройки VPN-подключений переработали.

Ещё одно заметное изменение — автоматический сбор обезличенной телеметрии, но только с согласия заказчика. Она должна помочь разработчикам понимать, какие функции используются чаще, где возникают ошибки и какие сценарии стоит дорабатывать в первую очередь.

В UserGate отмечают, что релиз тестировали участники программы раннего доступа uTechmates. Версия уже включена в сертификат ФСТЭК, а вариант uNGFW 7.5 LTS с ГОСТ VPN проходит сертификацию в ФСБ России.

Параллельно компания выпустила LTS-версии других продуктов экосистемы: UserGate Client 7.5 LTS, UserGate Log Analyzer 7.5 LTS и UserGate Management Center 7.5 LTS. Все они уже доступны для скачивания в личном кабинете UserGate.

Подпишитесь на новости

Бэкдор MacSync научился получать команды через публичные календари iCloud

Создатели вредоносной программы MacSync нашли новое применение iCloud Calendar: теперь публичные события сервиса помогают доставлять команды и следующие компоненты атаки на компьютеры с macOS. Корпоративный календарь, говорите? У киберпреступников там своя повестка.

Как выяснили эксперты «Лаборатории Касперского», загрузчик скачивает данные публичного события и отправляет их прямо в командную оболочку zsh.

Большая часть текста вызывает ошибки, зато команда, спрятанная после строки DESCRIPTION:, успешно запускается и загружает из iCloud архив с очередным вредоносным приложением.

MacSync распространяется через ClickFix-атаки, пиратский софт и поддельные приложения. В одной из обнаруженных кампаний зловред изображал несуществующий криптокошелёк Toria, для которого злоумышленники создали отдельный сайт и даже устроили рекламу в соцсетях.

Сам стилер собирает историю браузера, файлы cookie, сохранённые пароли, данные криптовалютных кошельков, Telegram и Keychain. В его список покупок также попали конфигурации SSH, AWS, Kubernetes и Git, история команд Zsh и Bash, сведения об устройстве и другие полезные разработчикам секреты.


Новая версия получила отдельный бэкдор на Objective-C, который маскируется под Finder. Он закрепляется через LaunchAgent, файл .zshrc и глобальные Git-хуки, а заодно завершает процессы уведомлений macOS, чтобы система не задавала владельцу лишних вопросов.

Бэкдор умеет запускать полученные с управляющего сервера AppleScript-команды, похищать файлы и заменять расширения браузера. Особенно интересно выглядит возможность подменить установленное приложение аппаратного кошелька Ledger версией от злоумышленников.

Присутствует и загадочная команда live_browser, назначение которой исследователям пока установить не удалось. Пользователям советуют не выполнять найденные в интернете команды, не устанавливать DMG-файлы с сомнительных сайтов и внимательно относиться к запросам пароля администратора.

RSS: Новости на портале Anti-Malware.ru