


Wi-Fi научили распознавать людей в комнате без телефонов и браслетов

Wi-Fi научили распознавать людей в комнате без телефонов и браслетов

Wi-Fi научили распознавать людей в комнате без телефонов и браслетов

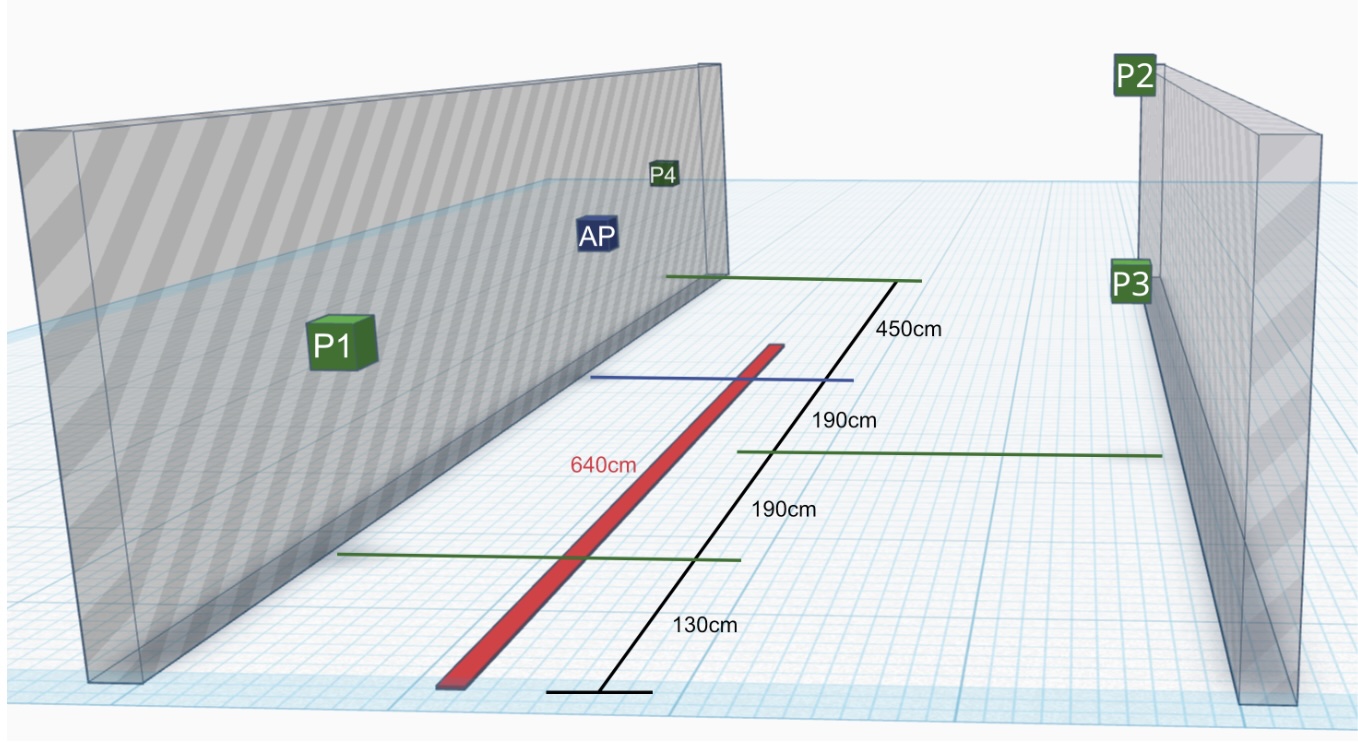
Исследователи из Технологического института Карлсруэ показали новый фокус с Wi-Fi. Оказывается, обычные роутеры могут помогать распознавать людей, которые просто ходят по комнате. Даже если у человека нет с собой смартфона, часов или другого беспроводного устройства.

Метод получил название BFId. Он использует данные beamforming — технологии, с помощью которой машрутизатор направляет сигнал в сторону подключённых устройств.

Проблема в том, что часть этих данных передаётся без шифрования, и их можно пассивно перехватывать обычным адаптером Wi-Fi в режиме мониторинга.

Дальше начинается самое интересное. Человек проходит через комнату, его тело немного меняет радиосигнал, а система анализирует эти изменения. По сути, Wi-Fi превращается в невидимую камеру, только вместо картинки — радиоволны и математика.


В эксперименте участвовали 197 человек. По данным исследователей, BFId смог распознавать людей с точностью до 99,5%. Для сравнения: старые методы на базе CSI показали 82,4% на сопоставимой выборке. То есть новый подход оказался не просто рабочим, а очень бодрым.

Главный неприятный момент — для атаки не нужно подключаться к целевой сети, взламывать пароль или ставить специальное оборудование. Достаточно находиться рядом и слушать незашифрованные служебные данные Wi-Fi. Роутер делает свою обычную работу, а побочный эффект — потенциальная слежка за людьми в помещении.

Исследователи пробовали снизить риск, например уменьшить частоту отчётов beamforming. Но это почти не помогло: точность распознавания всё равно оставалась высокой. А вот шифрование таких данных потребовало бы изменений в стандарте Wi-Fi и могло бы сломать совместимость со старыми устройствами.

Ситуацию делает ещё веселее новый стандарт 802.11bf, который как раз формализует обнаружение присутствия и мониторинг окружающей среды через Wi-Fi.

Авторы работы считают, что в стандарт нужно заранее добавить нормальные защитные механизмы.

Рекламный PDF-ридер из Google Play обманул защиту Android и Samsung

Официальный магазин приложений — это всё-таки не стерильная операционная. Автор Android Police Фейт Леру рассказала, как установленный из Google Play PDF-ридер начал показывать на смартфоне его матери назойливое уведомление и рекламу, которые невозможно было просто смахнуть.

Баннер настойчиво предлагал перейти по ссылке и установить некое дополнение для полной защиты данных. 

Выглядело это настолько убедительно, насколько обычно выглядят попытки завести пользователя туда, куда ему точно не надо.

Самое неприятное: Google Play Protect и встроенная защита приложений Samsung проверили смартфон и ничего подозрительного не обнаружили. Автор удалил программу вручную и посоветовал отправить жалобу в Google Play.

При этом достоверно установить вредоносную функциональность приложения она не смогла, речь идёт о подозрительном поведении с признаками рекламного софта, а не о подтверждённом банковском трояне.

Случай далеко не уникальный. По данным Malwarebytes, в 2025 году Google удалила из магазина 77 вредоносных приложений, суммарно набравших не менее 19 млн установок. Часто зловреды притворяются PDF-ридерами, клавиатурами, фоторедакторами, трекерами здоровья, ускорителями батареи и чистильщиками памяти.

Перед установкой стоит проверить разработчика, отзывы, историю обновлений и запрашиваемые разрешения. А если безобидный просмотрщик документов внезапно требует доступ к СМС, уведомлениям или специальным возможностям Android, лучше таким софтом не пользоваться.

RSS: Новости на портале Anti-Malware.ru