


Wi-Fi научили распознавать людей в комнате без телефонов и браслетов

Wi-Fi научили распознавать людей в комнате без телефонов и браслетов

Wi-Fi научили распознавать людей в комнате без телефонов и браслетов

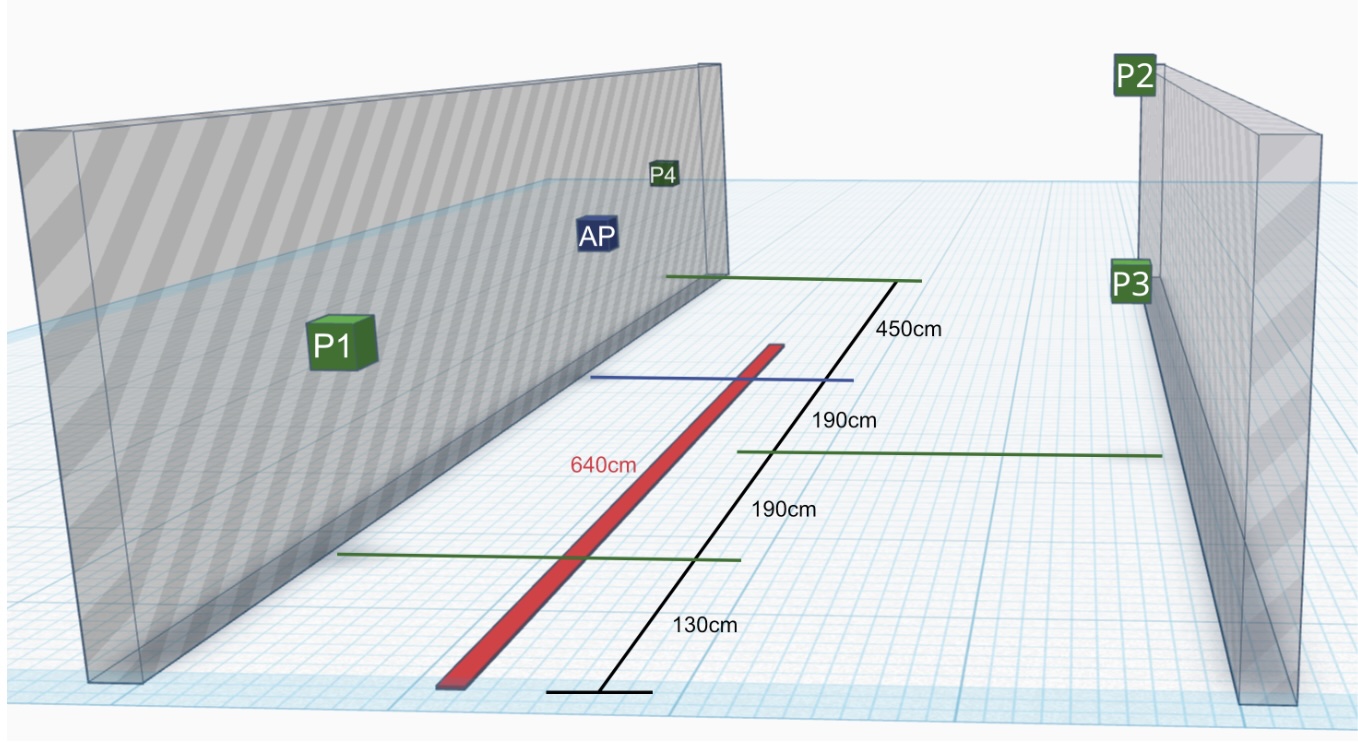
Исследователи из Технологического института Карлсруэ показали новый фокус с Wi-Fi. Оказывается, обычные роутеры могут помогать распознавать людей, которые просто ходят по комнате. Даже если у человека нет с собой смартфона, часов или другого беспроводного устройства.

Метод получил название BFId. Он использует данные beamforming — технологии, с помощью которой машрутизатор направляет сигнал в сторону подключённых устройств.

Проблема в том, что часть этих данных передаётся без шифрования, и их можно пассивно перехватывать обычным адаптером Wi-Fi в режиме мониторинга.

Дальше начинается самое интересное. Человек проходит через комнату, его тело немного меняет радиосигнал, а система анализирует эти изменения. По сути, Wi-Fi превращается в невидимую камеру, только вместо картинки — радиоволны и математика.


В эксперименте участвовали 197 человек. По данным исследователей, BFId смог распознавать людей с точностью до 99,5%. Для сравнения: старые методы на базе CSI показали 82,4% на сопоставимой выборке. То есть новый подход оказался не просто рабочим, а очень бодрым.

Главный неприятный момент — для атаки не нужно подключаться к целевой сети, взламывать пароль или ставить специальное оборудование. Достаточно находиться рядом и слушать незашифрованные служебные данные Wi-Fi. Роутер делает свою обычную работу, а побочный эффект — потенциальная слежка за людьми в помещении.

Исследователи пробовали снизить риск, например уменьшить частоту отчётов beamforming. Но это почти не помогло: точность распознавания всё равно оставалась высокой. А вот шифрование таких данных потребовало бы изменений в стандарте Wi-Fi и могло бы сломать совместимость со старыми устройствами.

Ситуацию делает ещё веселее новый стандарт 802.11bf, который как раз формализует обнаружение присутствия и мониторинг окружающей среды через Wi-Fi.

Авторы работы считают, что в стандарт нужно заранее добавить нормальные защитные механизмы.

Android-приложения смогут проверять патчи вплоть до отдельных компонентов

Одна дата патча безопасности в настройках Android больше не расскажет всю правду о защищённости смартфона. Google выпустила стабильные библиотеки AndroidX Security State, позволяющие приложениям проверять обновления отдельно для операционной системы, системных модулей и ядра Linux.

Как объяснили разработчики Google, новая система использует три показателя. DSPL сообщает, какие патчи уже установлены на устройстве, PSPL — какие заплатки официально опубликованы, а ASPL — какие обновления доступны конкретному смартфону прямо сейчас.

Смысл простой: приложение сможет разобраться, что именно обновлено, а где производитель немного не успел. Для ядра Linux уровень защиты будет определяться по версии — например, 5.15.159 или 6.1.91.

Особенно по вкусу новинка можно прийтись банкам, финтеху и корпоративным разработчикам. Приложение сможет проверить состояние устройства перед крупным платежом, подключением учётных данных или предоставлением доступа к рабочим ресурсам. Если нужное обновление уже ждёт установки, пользователя попросят сначала поставить его.


Доступна и проверка отдельных CVE. Например, сервис сможет убедиться, что уязвимости NFC или Bluetooth закрыты, прежде чем разрешить бесконтактную оплату или обмен данными поблизости. Информация об уязвимостях поступает из базы Open Source Vulnerabilities.

Библиотека Security State вышла в версии 1.1.0, а Security State Provider — 1.0.0. Последняя позволяет производителям и OTA-клиентам стандартно сообщать приложениям о доступных обновлениях. Google Play System Updates и GOTA уже поддерживают эту схему, а остальных производителей Google пока приглашает не тормозить и присоединяться.

RSS: Новости на портале Anti-Malware.ru