


Фейковые Minecraft и GTA для Android подписывали жертв на платные сервисы

Фейковые Minecraft и GTA для Android подписывали жертв на платные сервисы

Фейковые Minecraft и GTA для Android подписывали жертв на платные сервисы

Исследователи из zLabs раскрыли крупную вредоносную кампанию против пользователей Android. Злоумышленники распространяли почти 250 вредоносных приложений, которые тайно подписывали жертв на платные мобильные сервисы через биллинг оператора.

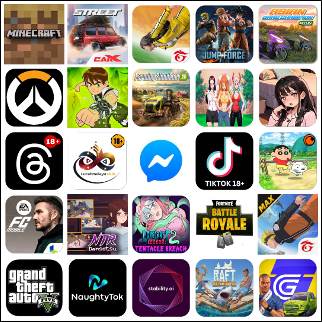
Маскировка была максимально попсовая: фейковые приложения выдавали себя за Facebook, Instagram (Facebook и Instagram принадлежат корпорации Meta, признанной экстремистской и запрещённой в России), TikTok, Minecraft, Grand Theft Auto и другие узнаваемые сервисы.

Пользователь думал, что ставит игру или соцсеть, а на деле получал карманного подписочного паразита.


Главная хитрость кампании — выборочная атака по сим-карте. Зловред проверял мобильного оператора жертвы по заранее заданному списку. Если симка подходила, запускалась схема с платной подпиской. Если нет — приложение показывало безобидный контент и не палилось.


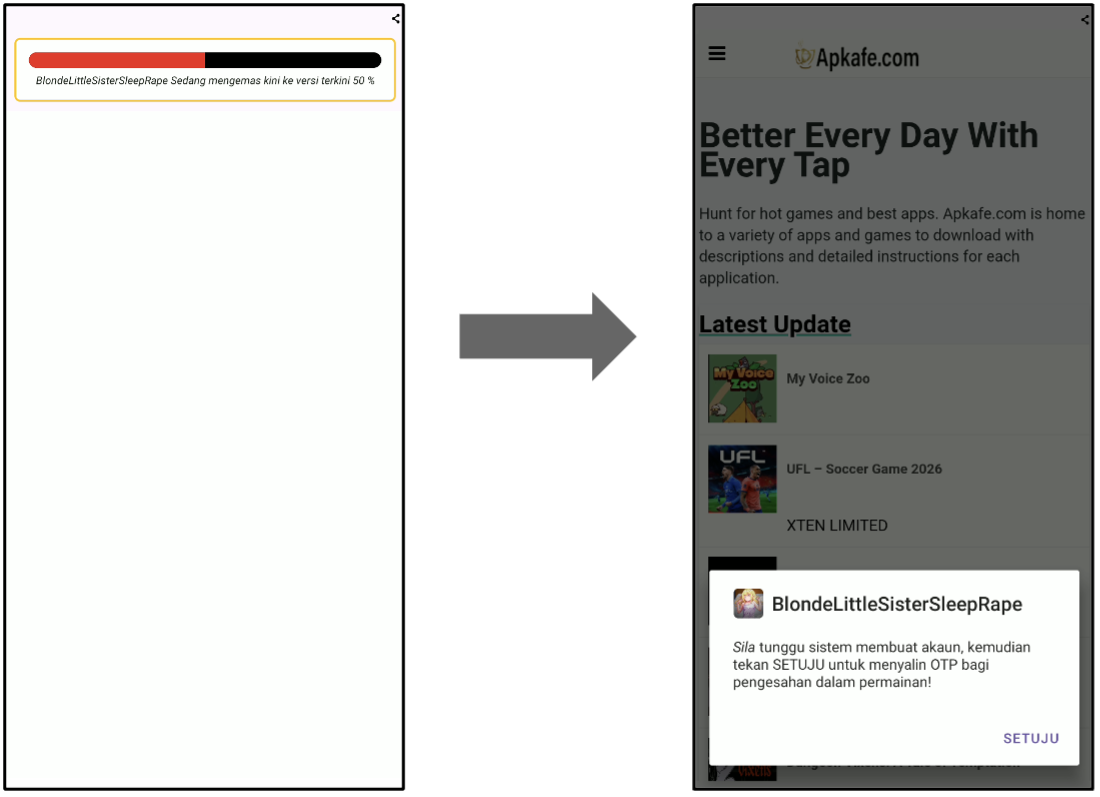
Дальше начиналась автоматика. Вредоносное приложение открывало скрытые WebView, внедряло JavaScript, нажимало нужные кнопки на страницах оператора, запрашивало одноразовые коды и подтверждало подписку. Для перехвата одноразовых кодов использовался легитимный механизм Google SMS Retriever API.

Чтобы платёж точно прошёл через мобильную сеть, зловред мог принудительно отключать Wi-Fi. А данные об устройстве, операторе, разрешениях и мошеннических действиях отправлялись злоумышленникам через телеграм-каналы.

По данным zLabs, кампания активна с марта 2025 года. Исследователи выделили три варианта зловреда: от автоматического подписочного движка до версии с многоступенчатой атакой, кражей cookies и мониторингом действий в реальном времени.

В кампании также нашли как минимум 12 коротких премиальных СМС-номеров, связанных с платными подписками у разных операторов. А ещё у злоумышленников была система трекинга: они отслеживали, через какие площадки — TikTok, Facebook, Google и другие — заражения идут лучше. Маркетинг, только грязный.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru