


Фейковые Minecraft и GTA для Android подписывали жертв на платные сервисы

Фейковые Minecraft и GTA для Android подписывали жертв на платные сервисы

Фейковые Minecraft и GTA для Android подписывали жертв на платные сервисы

Исследователи из zLabs раскрыли крупную вредоносную кампанию против пользователей Android. Злоумышленники распространяли почти 250 вредоносных приложений, которые тайно подписывали жертв на платные мобильные сервисы через биллинг оператора.

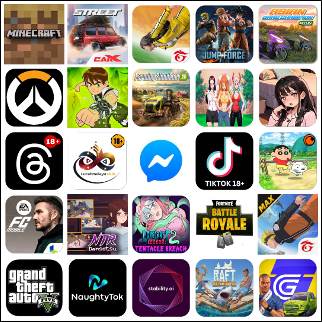
Маскировка была максимально попсовая: фейковые приложения выдавали себя за Facebook, Instagram (Facebook и Instagram принадлежат корпорации Meta, признанной экстремистской и запрещённой в России), TikTok, Minecraft, Grand Theft Auto и другие узнаваемые сервисы.

Пользователь думал, что ставит игру или соцсеть, а на деле получал карманного подписочного паразита.


Главная хитрость кампании — выборочная атака по сим-карте. Зловред проверял мобильного оператора жертвы по заранее заданному списку. Если симка подходила, запускалась схема с платной подпиской. Если нет — приложение показывало безобидный контент и не палилось.


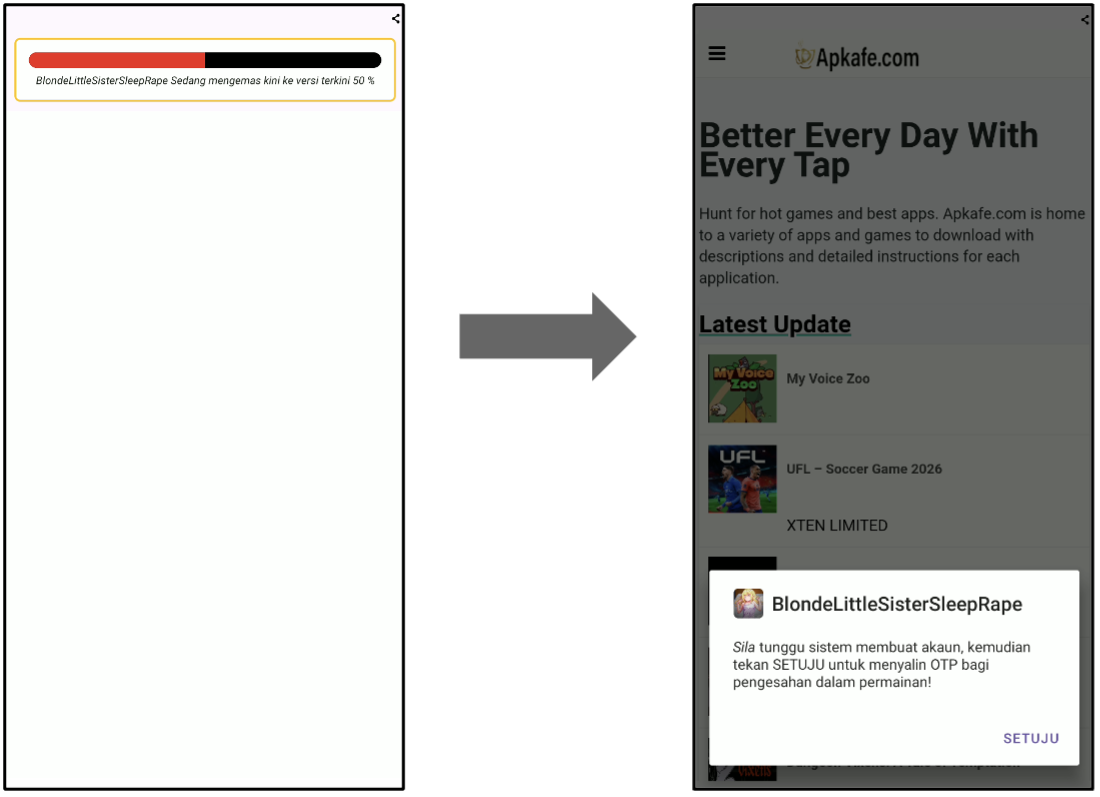
Дальше начиналась автоматика. Вредоносное приложение открывало скрытые WebView, внедряло JavaScript, нажимало нужные кнопки на страницах оператора, запрашивало одноразовые коды и подтверждало подписку. Для перехвата одноразовых кодов использовался легитимный механизм Google SMS Retriever API.

Чтобы платёж точно прошёл через мобильную сеть, зловред мог принудительно отключать Wi-Fi. А данные об устройстве, операторе, разрешениях и мошеннических действиях отправлялись злоумышленникам через телеграм-каналы.

По данным zLabs, кампания активна с марта 2025 года. Исследователи выделили три варианта зловреда: от автоматического подписочного движка до версии с многоступенчатой атакой, кражей cookies и мониторингом действий в реальном времени.

В кампании также нашли как минимум 12 коротких премиальных СМС-номеров, связанных с платными подписками у разных операторов. А ещё у злоумышленников была система трекинга: они отслеживали, через какие площадки — TikTok, Facebook, Google и другие — заражения идут лучше. Маркетинг, только грязный.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru