


Фейковые Minecraft и GTA для Android подписывали жертв на платные сервисы

Фейковые Minecraft и GTA для Android подписывали жертв на платные сервисы

Фейковые Minecraft и GTA для Android подписывали жертв на платные сервисы

Исследователи из zLabs раскрыли крупную вредоносную кампанию против пользователей Android. Злоумышленники распространяли почти 250 вредоносных приложений, которые тайно подписывали жертв на платные мобильные сервисы через биллинг оператора.

Маскировка была максимально попсовая: фейковые приложения выдавали себя за Facebook, Instagram (Facebook и Instagram принадлежат корпорации Meta, признанной экстремистской и запрещённой в России), TikTok, Minecraft, Grand Theft Auto и другие узнаваемые сервисы.

Пользователь думал, что ставит игру или соцсеть, а на деле получал карманного подписочного паразита.


Главная хитрость кампании — выборочная атака по сим-карте. Зловред проверял мобильного оператора жертвы по заранее заданному списку. Если симка подходила, запускалась схема с платной подпиской. Если нет — приложение показывало безобидный контент и не палилось.


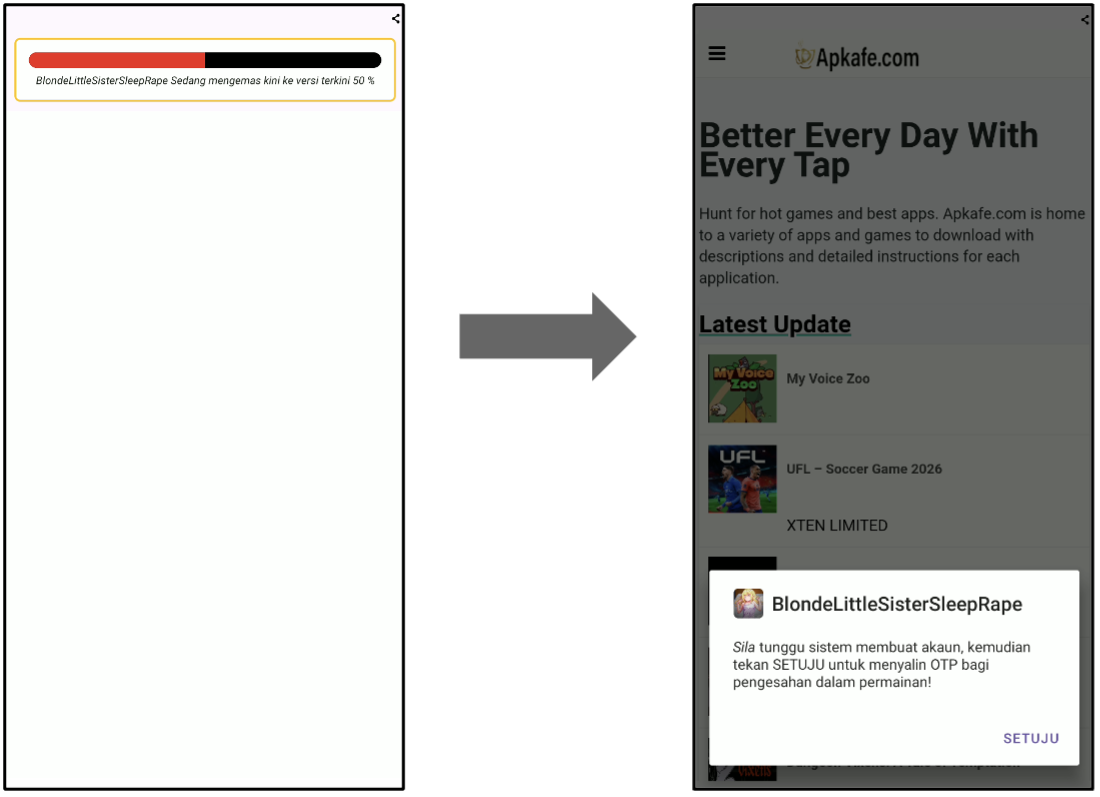
Дальше начиналась автоматика. Вредоносное приложение открывало скрытые WebView, внедряло JavaScript, нажимало нужные кнопки на страницах оператора, запрашивало одноразовые коды и подтверждало подписку. Для перехвата одноразовых кодов использовался легитимный механизм Google SMS Retriever API.

Чтобы платёж точно прошёл через мобильную сеть, зловред мог принудительно отключать Wi-Fi. А данные об устройстве, операторе, разрешениях и мошеннических действиях отправлялись злоумышленникам через телеграм-каналы.

По данным zLabs, кампания активна с марта 2025 года. Исследователи выделили три варианта зловреда: от автоматического подписочного движка до версии с многоступенчатой атакой, кражей cookies и мониторингом действий в реальном времени.

В кампании также нашли как минимум 12 коротких премиальных СМС-номеров, связанных с платными подписками у разных операторов. А ещё у злоумышленников была система трекинга: они отслеживали, через какие площадки — TikTok, Facebook, Google и другие — заражения идут лучше. Маркетинг, только грязный.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru