


BloxTools в TikTok угоняет аккаунты Roblox под видом генератора робуксов

BloxTools в TikTok угоняет аккаунты Roblox под видом генератора робуксов

BloxTools в TikTok угоняет аккаунты Roblox под видом генератора робуксов

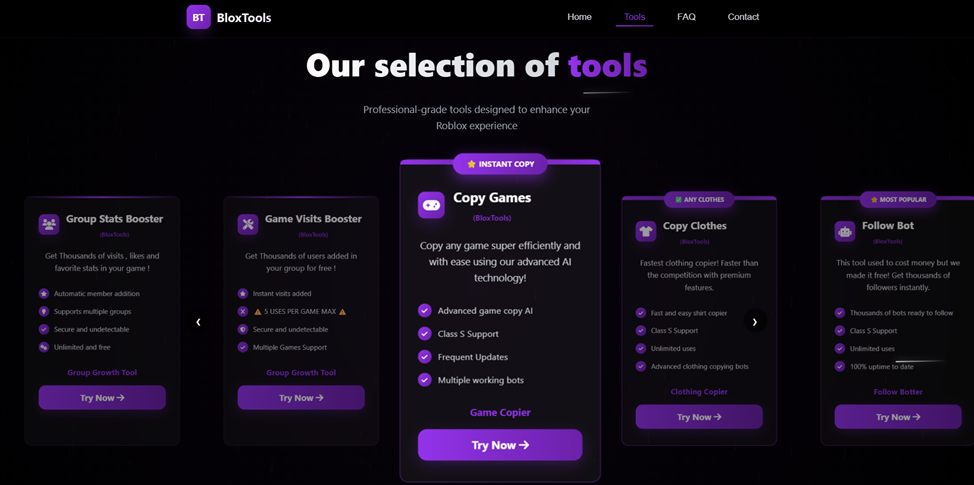
Специалисты Центра кибербезопасности «Эфшесть/F6» обнаружили новую фишинговую схему для угона учётных записей Roblox. Мошенники продвигают через короткие видео в TikTok сайты под выдуманным брендом BloxTools и обещают геймерам всё сразу: бесплатные робуксы, копирование игр, копирование одежды, хак аккаунтов и прочую магию.

На деле кнопка ведёт не к халяве, а к потере аккаунта. Схема рассчитана прежде всего на неопытных пользователей и детей.

Roblox остаётся популярным у аудитории 10-14 лет, а значит, мошенники бьют туда, где обещание бесплатной валюты и секретного инструмента работает особенно хорошо. Всё выглядит как типичный игровой лайфхак: сайт, красивые кнопки, «ИИ-технологии», «100% безопасно», «без логина», «без банов».


Дальше пользователю предлагают открыть Roblox, зайти в инструменты разработчика браузера, скопировать сетевой запрос как PowerShell или cURL и вставить получившийся код на сайт BloxTools. Объясняют это как работу с неким «player file». Но никакой это не player file. Внутри такого кода может находиться сессионная cookie .ROBLOSECURITY, которая позволяет зайти в аккаунт без пароля и даже без прохождения двухфакторной аутентификации.

Жертве фактически дают инструкцию, как взломать саму себя. Не нужно устанавливать троян, скачивать чит или вводить пароль на фейковой странице. Достаточно руками скопировать живую сессию и отдать её злоумышленникам.

После этого аккаунт можно продать, разобрать на игровые предметы, использовать для рассылки новых фишинговых ссылок или попытаться через ребёнка добраться до денег родителей.

По обращению CERT «Эфшесть/F6» уже заблокированы пять фишинговых сайтов, задействованных в этой схеме. Но расслабляться рано: такие площадки легко клонируются и переезжают на новые домены. Сегодня один BloxTools умер, завтра появятся ещё три «супербезопасных генератора робуксов».

В «Эфшесть/F6» подчёркивают: BloxTools не взламывает Roblox и не копирует игры. Это обычный фишинг с перехватом сессии, только упакованный под модный инструмент для геймеров. Главная рекомендация простая: никогда не копировать код из DevTools и не вставлять его на сторонних сайтах.

Подпишитесь на новости

ИИ-агенты могут передавать друг другу вредоносные инструкции по цепочке

Один ИИ-агент читает подложенный текст, передает его другому как рабочее задание — и тот выполняет команду, доверяя коллеге. Исследователь показал, как такая цепочка позволяет обходить защитные ограничения и добираться до внутренних ресурсов организации.

Сайед Анас Мохиуддин описал подход под названием protocol pivoting. Он исследовал системы с MCP — протоколом подключения ИИ к инструментам и данным.

Проблема возникает, когда при передаче задания между компонентами и протоколами теряются проверки доверия и полномочий. Вредоносная инструкция может попасть к специализированному агенту, например для перевода или анализа данных.

Если тот передаст ее дальше без проверки, следующий агент способен принять чужой текст за разрешенную задачу. Потенциальные последствия — нежелательные сетевые запросы и раскрытие данных.


В инструменте Google MCP Toolbox for Databases исследователь обнаружил возможность заставить HTTP-клиент перейти по перенаправлению к внутреннему адресу. По его словам, патч добавил проверки адресов и ограничение допустимых направлений запросов.

Уязвимость CVE-2026-97228 в Rapid7 Bulk Export MCP оказалась менее серьезной: 2,7 балла CVSS. Непроверенный аргумент позволял менять структуру GraphQL-запроса. Rapid7 устранила ошибку в версии 0.6.2 и уточнила: запросы оставались в пределах прав владельца API-ключа, без доступа к чужим аккаунтам.

Новизна названия не означает принципиально нового взлома. Исследователь X41 D-Sec Маркус Вервир считает такую технику разновидностью косвенной инъекции в промпт.

RSS: Новости на портале Anti-Malware.ru