


BO Team атакует российский ретейл фейковыми письмами от Роскомнадзора

BO Team атакует российский ретейл фейковыми письмами от Роскомнадзора

BO Team атакует российский ретейл фейковыми письмами от Роскомнадзора

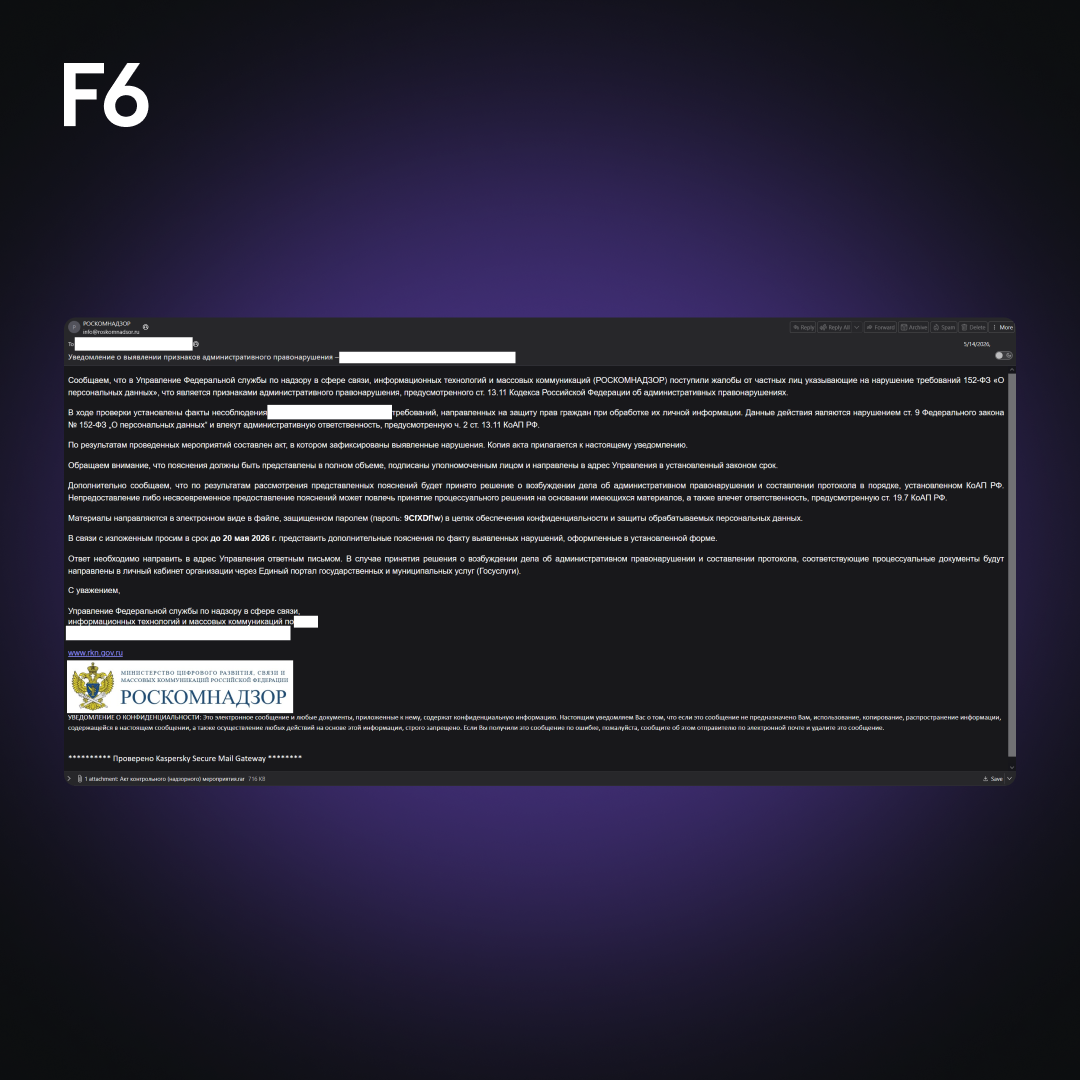
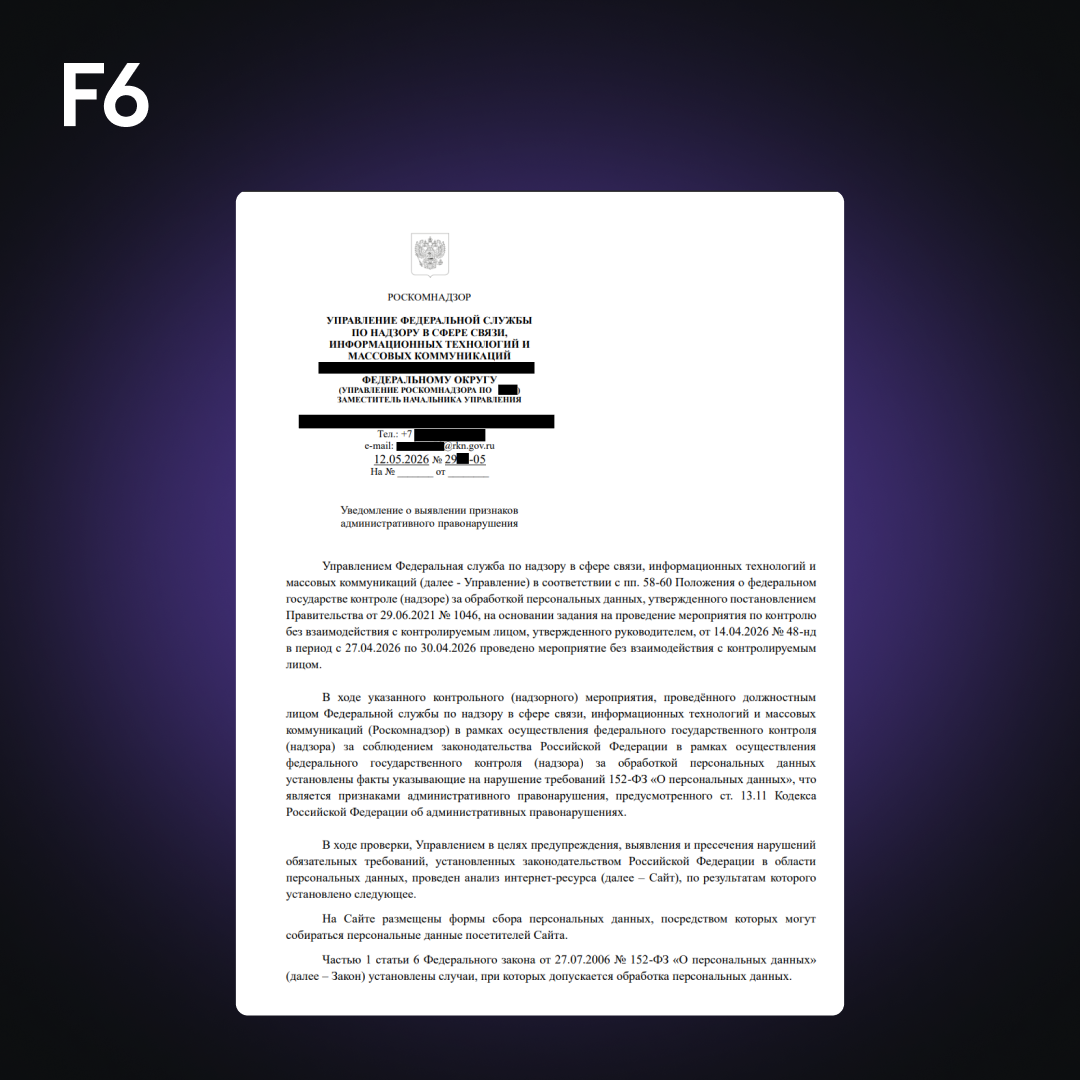
Специалисты Центра кибербезопасности «Эфшесть/F6» зафиксировали новую вредоносную рассылку проукраинской группировки BO Team. На этот раз под удар попали российские организации из сферы ретейла: сотрудникам отправляют поддельные уведомления якобы от имени Роскомнадзора, а внутри — архив с вредоносным вложением.

Схема классическая, но рабочая: письмо выглядит как официальное, тема звучит серьёзно, отправитель маскируется под госструктуру, а дальше всё держится на человеческом факторе.

BO Team известна атаками с использованием вайпера — вредоносной программы, которая приходит ломать. После попадания в инфраструктуру злоумышленники, по данным «Эфшесть/F6», уничтожают резервные копии, выводят из строя элементы ИТ-инфраструктуры и удаляют данные с хостов.


Чтобы письма выглядели убедительнее, атакующие используют функцию красивых адресов на одной из российских платформ для работы с документами. Она позволяет создавать дополнительные адреса отправителя в доменной зоне .ru, визуально похожие на официальные домены госорганов. Получается почти бюрократический косплей.


Это уже не первый подобный заход. В марте 2026 года «Эфшесть/F6» фиксировала похожую кампанию BO Team, но тогда письма рассылались от имени Ространснадзора.

У CrowdSec украли код примерно 300 репозиториев через атаку на TanStack

Французская ИБ-компания CrowdSec подтвердила утечку исходного кода из GitHub. Злоумышленники добрались примерно до 300 репозиториев, около 170 из которых были закрытыми.

В официальном заявлении CrowdSec уточняется, что инцидент произошёл ещё в мае 2026 года, однако компания узнала о нём только 16 сентября.

В похищенный массив вошёл код SaaS-консоли, некоторых процедур для AWS, коннекторов и средств автоматизации. Остальные более 130 репозиториев содержали открытый код, который и так был публично доступен.

Предполагаемым входным билетом стала атака на цепочку поставок TanStack. В мае CrowdSec использовала скомпрометированный компонент, который, вероятно, вытащил API-ключ с правами на чтение закрытой кодовой базы.

Компания утверждает, что клиентские данные, имена, пароли и сведения об организациях в утечку не попали. Специалисты также не обнаружили токенов или других секретов, которые позволили бы атакующим двигаться по инфраструктуре дальше. Тем не менее все потенциально затронутые ключи и учётные данные CrowdSec сразу заменила.

В корпорации считают, что украденный код сложно применить за пределами её инфраструктуры: он тесно связан с внутренними данными и инструментами CrowdSec, а значительная часть компонентов за прошедшие четыре месяца уже изменилась. Код SaaS-сервиса также регулярно проходил аудит, поэтому непосредственной угрозы разработчики пока не видят.

Расследование продолжается, а CrowdSec обещает следить за подозрительной активностью.

RSS: Новости на портале Anti-Malware.ru