


В Windows нашли обход BitLocker: специалист выложил PoC и пообещал сюрприз

В Windows нашли обход BitLocker: специалист выложил PoC и пообещал сюрприз

В Windows нашли обход BitLocker: специалист выложил PoC и пообещал сюрприз

Исследователь в области кибербезопасности, известный как Chaotic Eclipse или Nightmare Eclipse, опубликовал демонстрационные эксплойты (proof-of-concept) для двух пока не исправленных уязвимостей в Microsoft Windows. Новые баги получили названия YellowKey и GreenPlasma: первый позволяет обойти BitLocker, второй связан с повышением привилегий.

YellowKey исследователь описывает почти как «бэкдор» в BitLocker. Проблема проявляется в среде восстановления Windows — WinRE.

По словам автора, уязвимость затрагивает Windows 11, Windows Server 2022 и Windows Server 2025 и может дать доступ к зашифрованному диску без привычной аутентификации.

Независимый исследователь Кевин Бомонт подтвердил работоспособность YellowKey и рекомендовал использовать ПИН-код для BitLocker и пароль BIOS как меры снижения риска. Однако сам Chaotic Eclipse утверждает, что настоящая первопричина проблемы шире, а сценарий атаки якобы возможен даже при TPM+PIN — правда, этот вариант PoC он не опубликовал.

Аналитик Уилл Дорманн из Tharros Labs также подтвердил, что YellowKey является вполне рабочим эксплойтом. По его словам, проблема связана с обработкой NTFS-транзакций в связке со средой восстановления Windows. В результате вместо обычного WinRE может открыться командная строка, причём диск к этому моменту уже остаётся разблокированным.

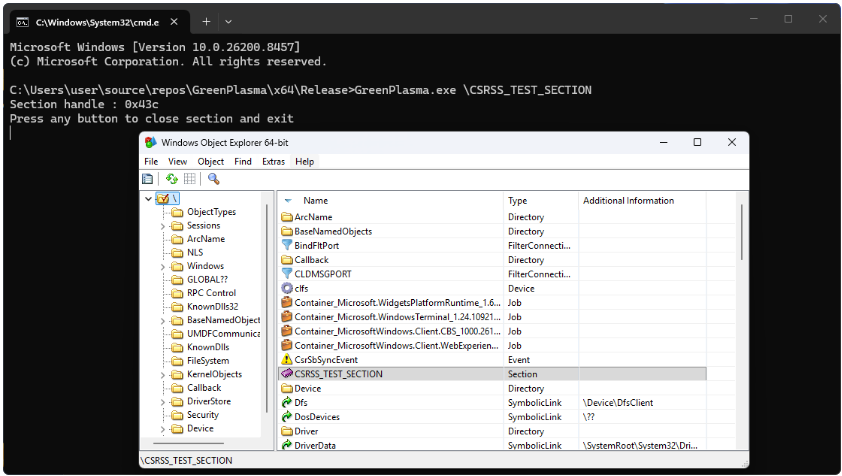
Вторая уязвимость, GreenPlasma, относится к повышению прав. Исследователь описывает её как проблему в Windows CTFMON, позволяющую непривилегированному пользователю создавать определённые объекты памяти в доверенных местах. Выложенный PoC неполный, но автор прямо намекает: достаточно умные смогут довести его до полноценного получения SYSTEM.


Это уже не первый выпад Chaotic Eclipse против Microsoft. Ранее он раскрывал BlueHammer и RedSun — локальные уязвимости повышения прав, которые, по сообщениям, вскоре начали эксплуатироваться в реальных атаках. Причина публичных сливов, по словам исследователя, всё та же: недовольство тем, как Microsoft обрабатывает баг-репорты.

Более того, к следующему вторнику патчей исследователь анонсировал для компании большой сюрприз.

Подпишитесь на новости

Хакеры подменили страницы Росстата и заявили о краже 23 ТБ данных

Росстат подтвердил целевые кибератаки на свои ресурсы, которые произошли в период с 29 октября по 1 ноября. Ночью на сайте ведомства появились посторонние сообщения и логотипы киберпреступных группировок. При этом в службе заявили: компрометации баз данных и утечки защищённой законом информации не выявлено.

Подмену страниц обнаружил «КоммерсантЪ», которому Росстат также предоставил комментарий.

Сообщения на белорусском языке появились и в федеральном разделе, и на страницах региональных управлений. Рядом разместили символику Silent Crow и «Киберпартизан BY» (обе организации признаны экстремистскими и запрещены в России).

Silent Crow заявила о проникновении во внутреннюю инфраструктуру, уничтожении систем и выгрузке около 23 ТБ данных: документов, баз и содержимого рабочих компьютеров.

Но на момент публикации исходного материала образцы похищенного представлены не были, независимого подтверждения этим заявлениям нет. Громкая цифра, но пока только со слов самих атакующих.

По версии Росстата, мониторинг своевременно обнаружил подозрительную активность, после чего специалисты начали внутреннее расследование. Вектор атаки и источники угрозы устанавливают совместно с правоохранителями.

Таким образом, подмена сайта подтверждена, а масштаб проникновения и судьба внутренних данных остаются предметом спора.

RSS: Новости на портале Anti-Malware.ru