


Участники ЦИПР смогут пользоваться «Стрелкой» для навигации по площадке

Участники ЦИПР смогут пользоваться «Стрелкой» для навигации по площадке

Участники ЦИПР смогут пользоваться «Стрелкой» для навигации по площадке

Сервис «Стрелка» от ИТ-экосистемы «Лукоморье» стал официальным инструментом навигации для участников конференции ЦИПР. С его помощью посетители смогут ориентироваться на площадке, искать стенды и залы, а также планировать посещение сессий деловой программы.

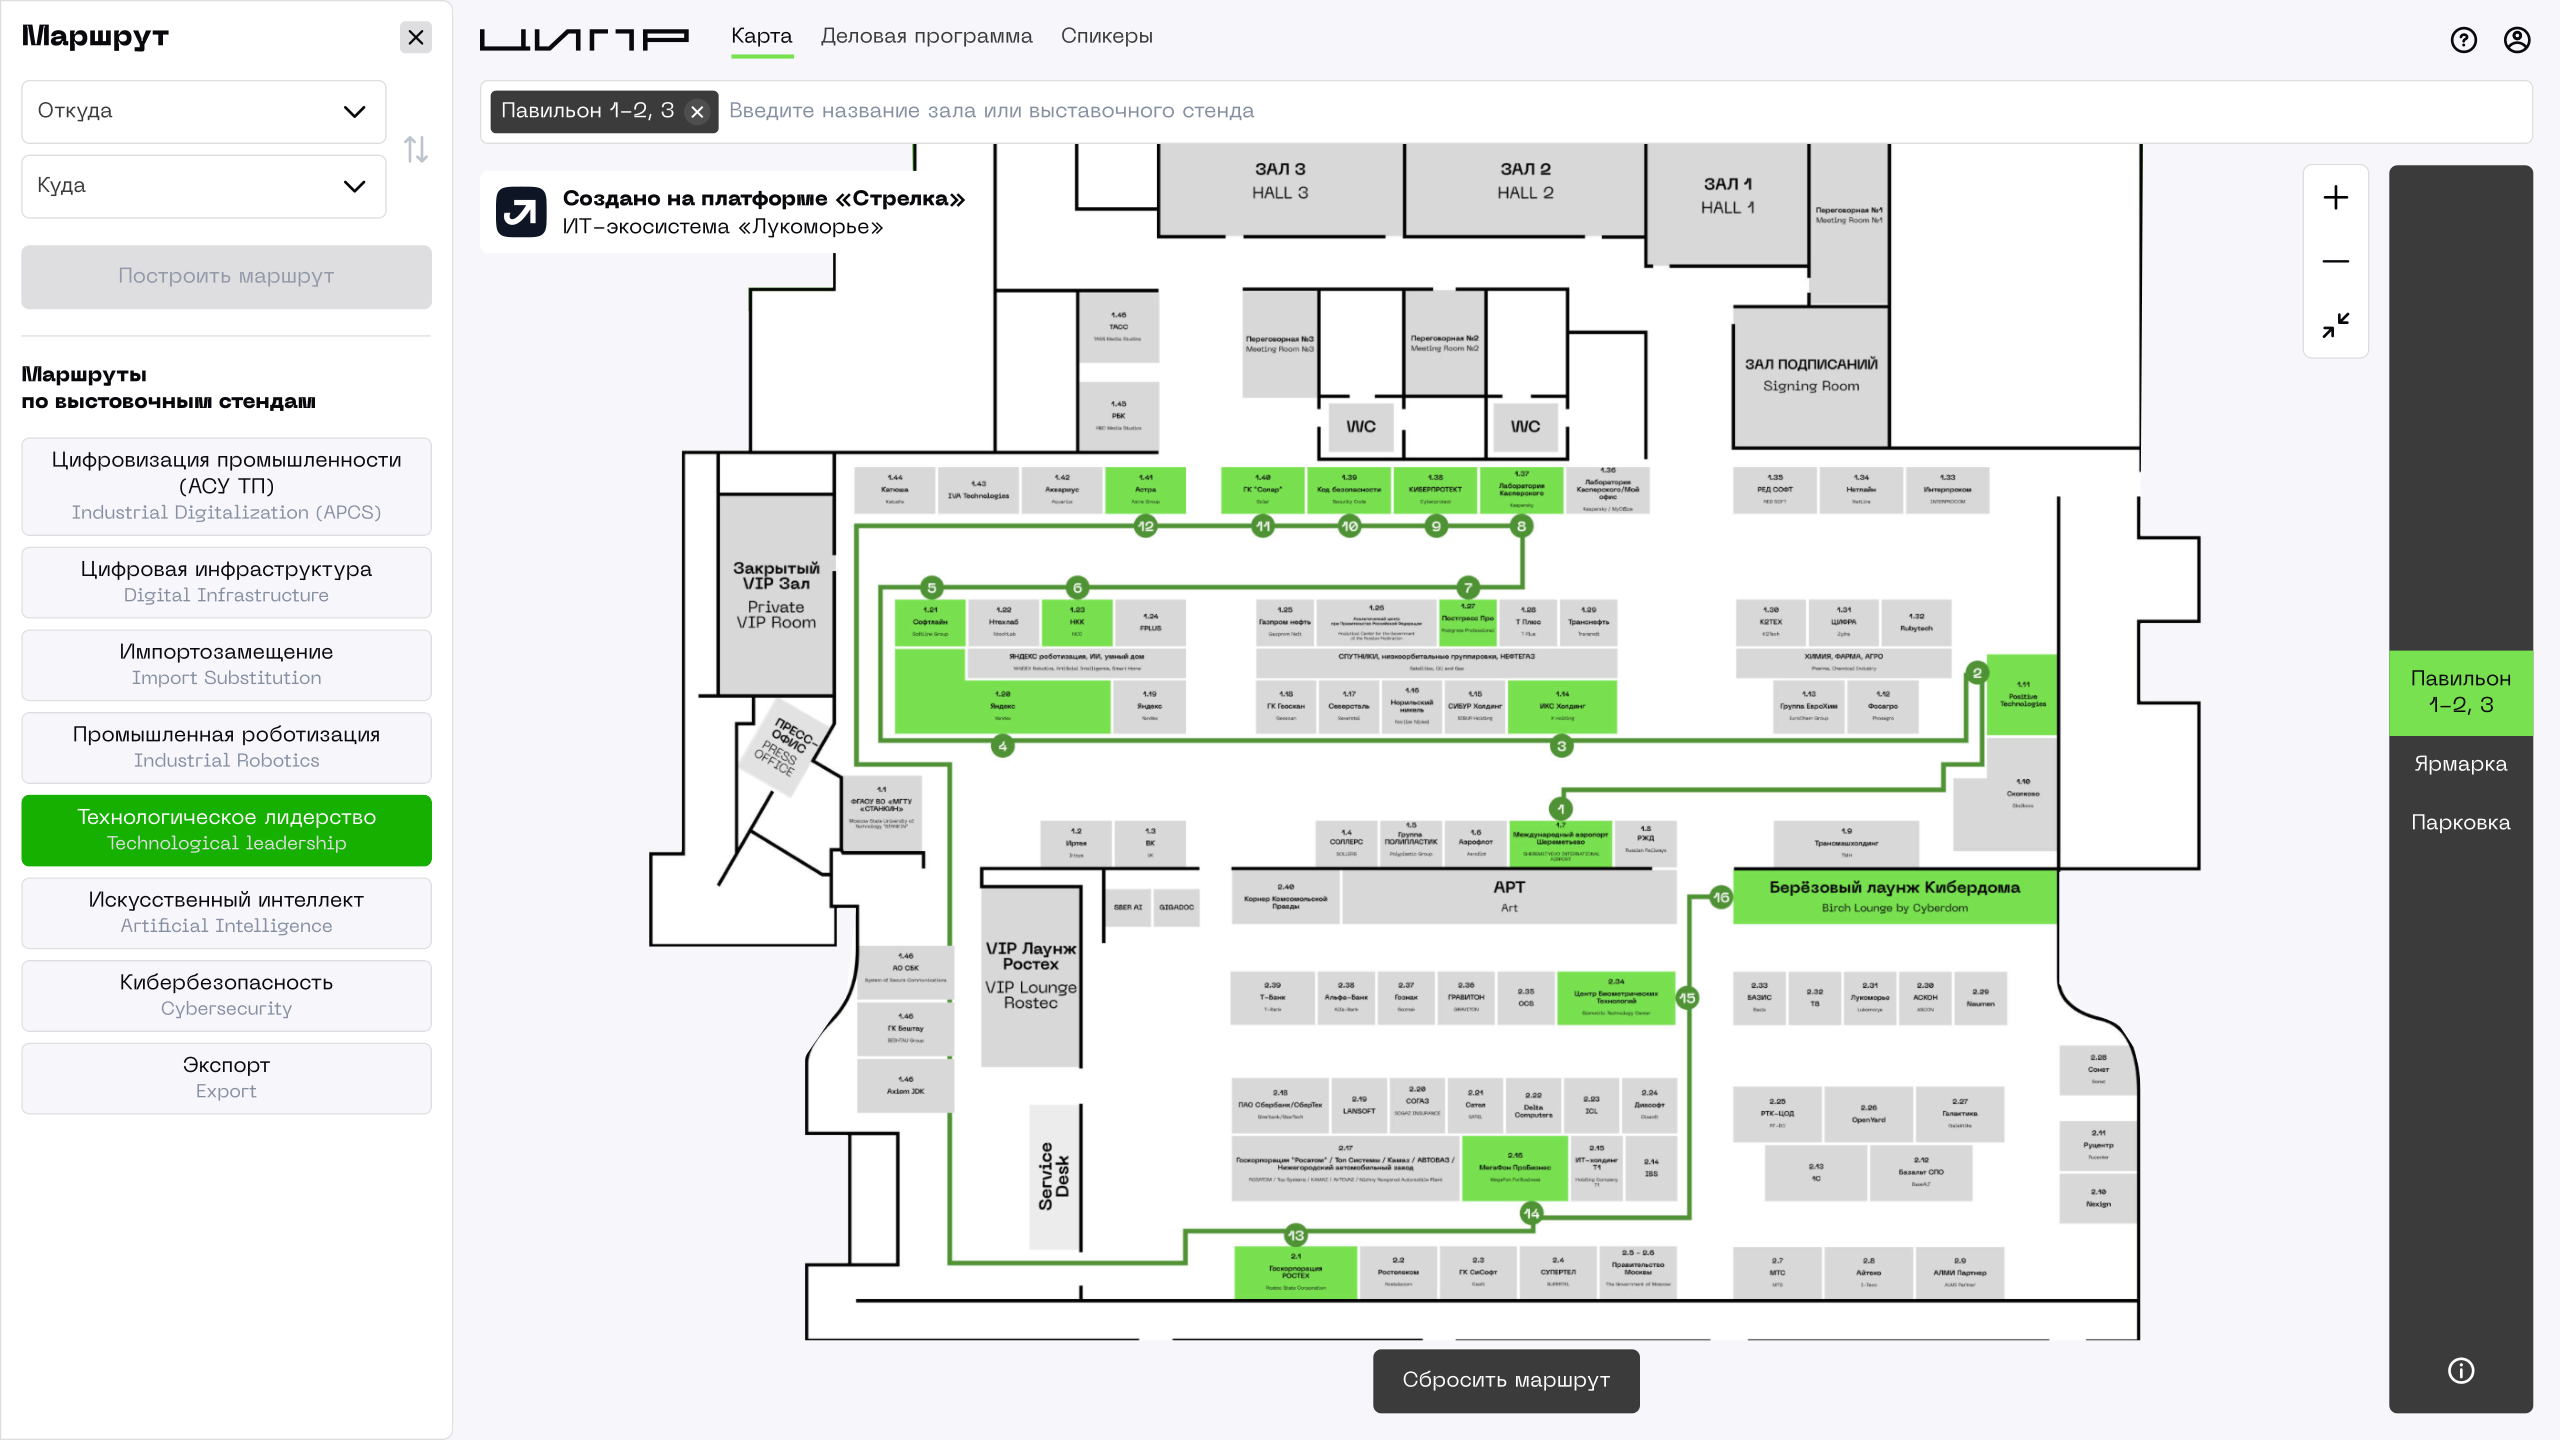
Сервис объединяет интерактивную карту, расписание мероприятий, каталог спикеров и маршруты в одном интерфейсе.

Он будет доступен в мобильном приложении и чат-боте ЦИПР в мессенджерах, а также на интерактивных сенсорных панелях на территории выставки.

Помимо обычного поиска нужного стенда или зала, в «Стрелке» предусмотрены тематические маршруты.


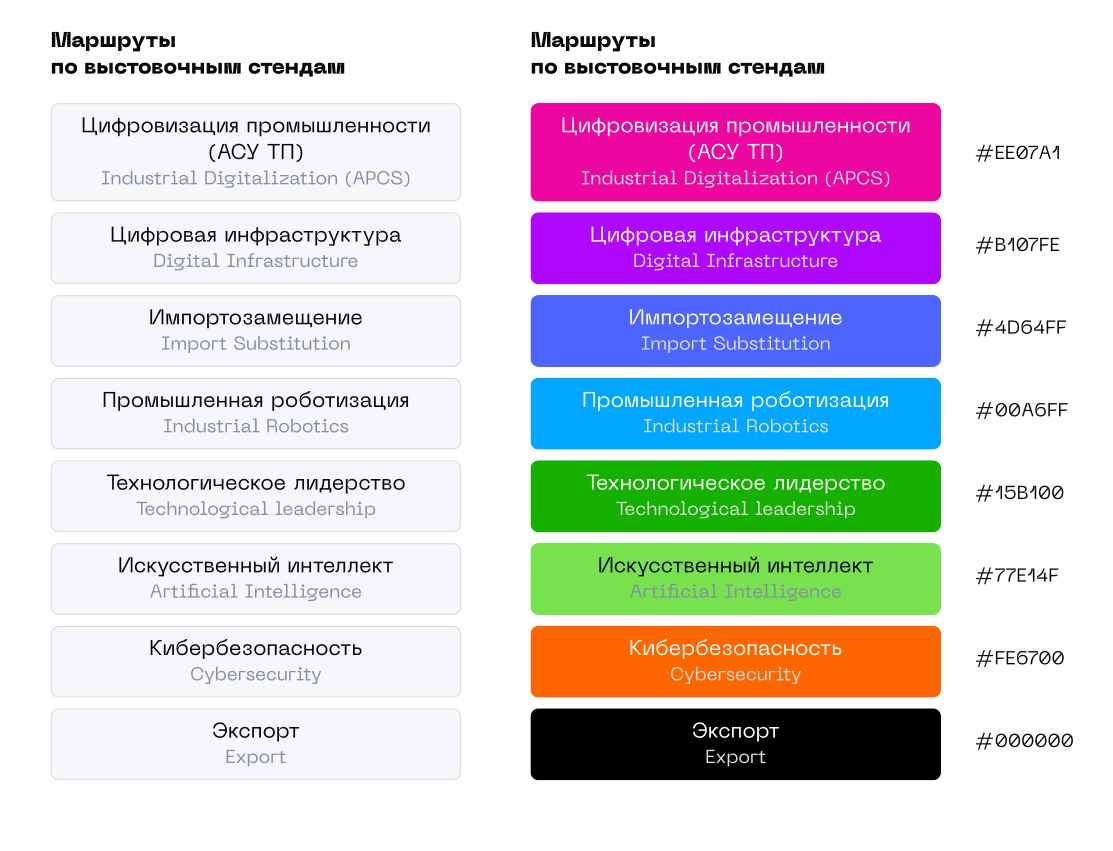
Например, участник может выбрать трек «Кибербезопасность» или «Искусственный интеллект», после чего система покажет связанные стенды и предложит маршрут по ним. Цветовая индикация в сервисе синхронизирована с напольной навигацией на площадке.


В сервисе также можно смотреть мероприятия, связанные с выбранным треком, фильтровать их по датам, залам и спикерам, а затем собирать личное расписание. Для быстрого поиска предусмотрен поиск по ключевым словам.

Отдельно реализован каталог спикеров. При выборе имени выступающего система показывает все его сессии в деловой программе. Авторизованные пользователи смогут добавлять интересные выступления в избранное в личном кабинете.

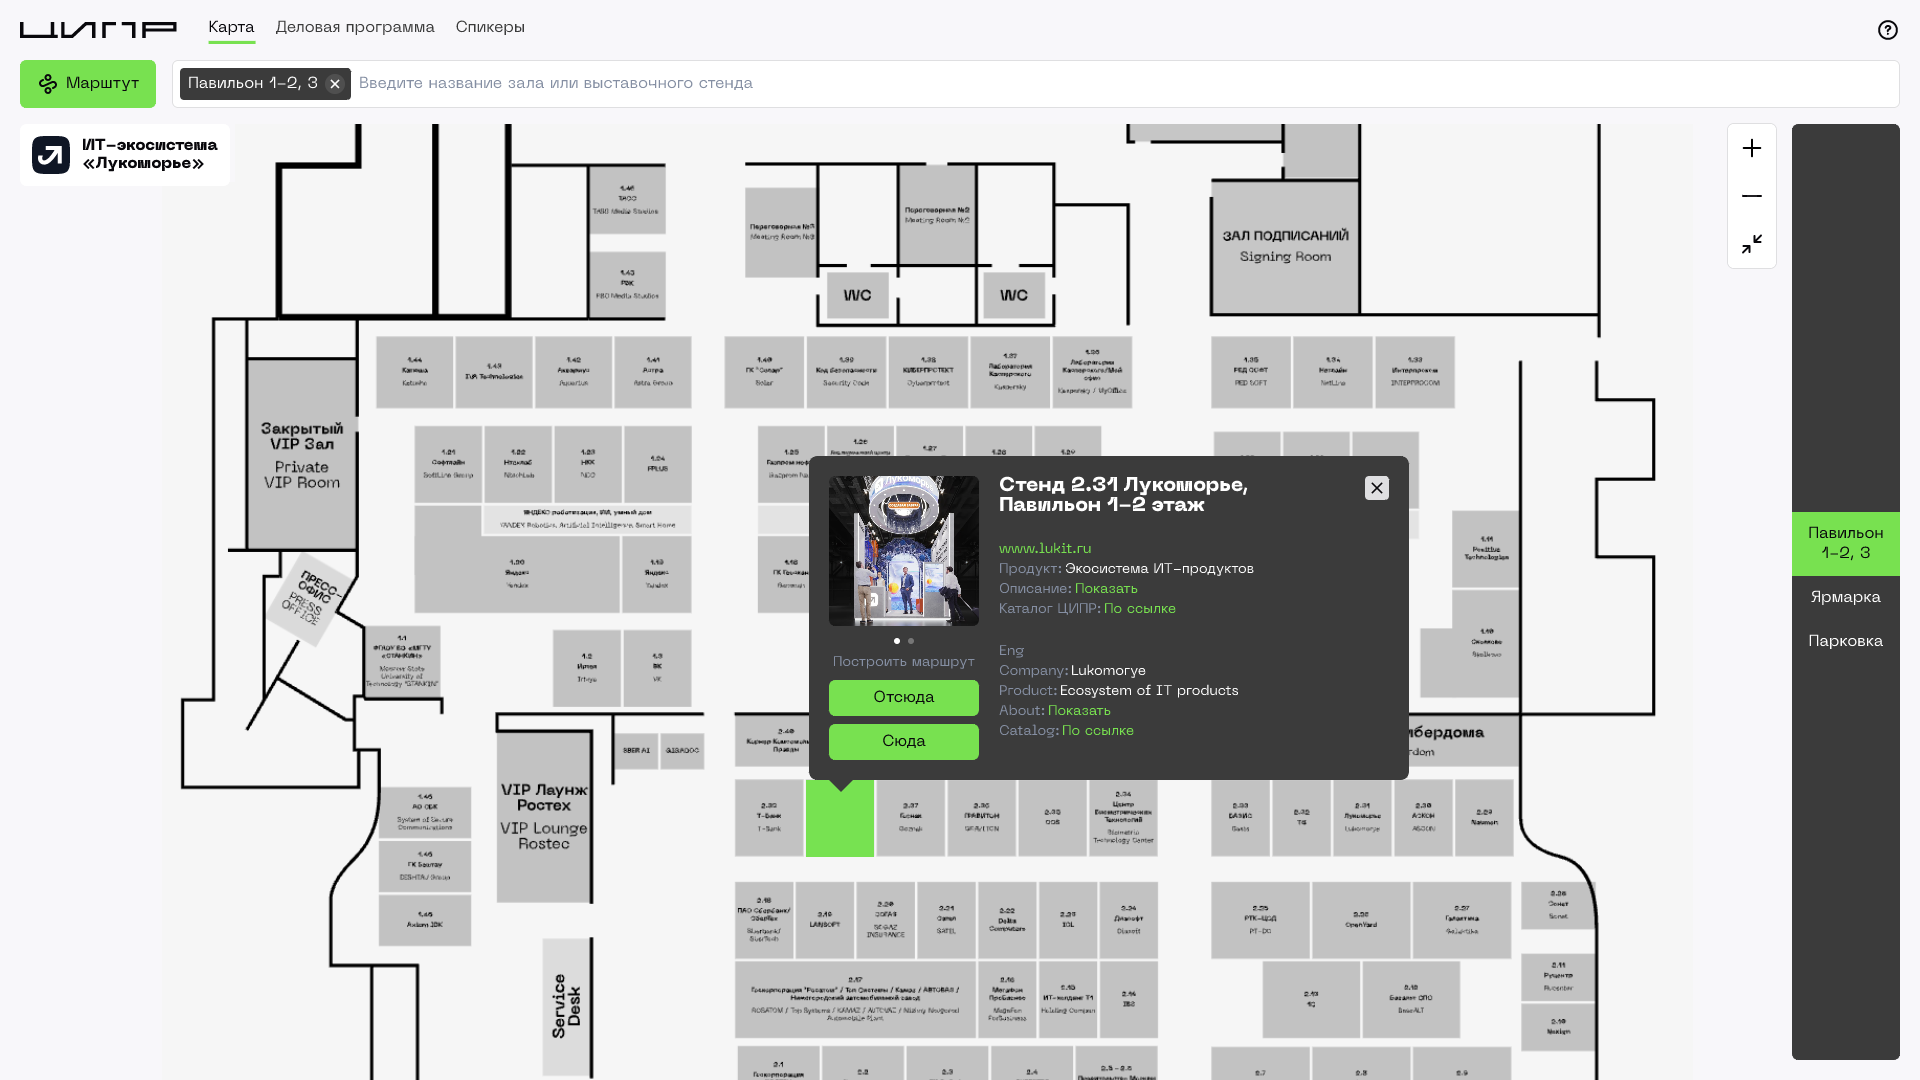
«Стрелка» поможет и с подготовкой к обходу выставки. На ЦИПР будет 176 экспозиционных стендов, а общая выставочная площадь составит 17 650 кв. м, поэтому заранее понять, куда идти, может быть полезно. В сервисе у каждого стенда есть карточка с названием компании, номером, ссылкой на сайт и QR-кодом для доступа к аудиогиду.

Таким образом, участники смогут заранее составить маршрут по стендам и сессиям, а на самой площадке меньше времени тратить на поиск нужных точек.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru