


Банковский Android-троян TrickMo научился прятать команды в TON

Банковский Android-троян TrickMo научился прятать команды в TON

Банковский Android-троян TrickMo научился прятать команды в TON

Исследователи из ThreatFabric обнаружили новую версию Android-банкера TrickMo, которая получила необычный способ связи с операторами: теперь зловред использует сеть The Open Network (TON) для сокрытия инфраструктуры управления.

TrickMo известен с 2019 года и всё это время активно развивается. Раньше его уже находили в десятках вариантов: например, в 2024 году Zimperium изучила 40 версий банкера, распространявшихся через 16 дропперов и работавших с 22 C2-инфраструктурами.

Новый вариант ThreatFabric отслеживает как Trickmo.C. По данным исследователей, он активен как минимум с января и маскируется под TikTok или приложения для стриминга. Главные цели операторов — банковские приложения и криптокошельки.

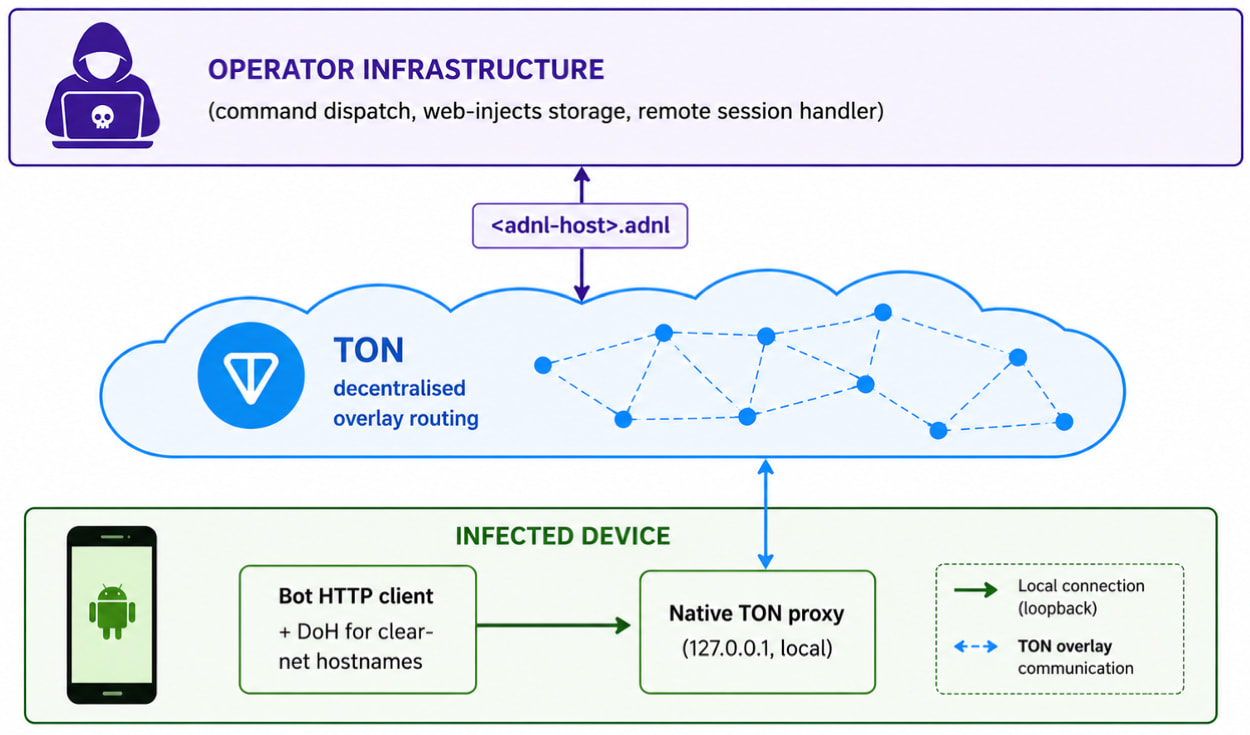
Интересная особенность свежей версии — связь с управляющим сервером через TON. На заражённом устройстве запускается локальный TON-прокси, а коммуникации идут через .adnl-адреса. В отличие от обычных доменов, такие адреса не завязаны на публичный DNS, поэтому классические блокировки и изъятия доменов здесь почти не помогают. Для сетевых средств защиты такой трафик выглядит просто как зашифрованный TON-трафик.


Сам TrickMo остаётся модульным зловредом. Сначала на устройство попадает основной APK, который отвечает за загрузку и закрепление, а затем подтягивается дополнительный модуль с основной функциональностью.

Возможности у TrickMo внушительные: фишинговые оверлеи для кражи банковских данных, кейлоггинг, запись и трансляция экрана, перехват СМС, подавление уведомлений с одноразовыми кодами, подмена буфера обмена, фильтрация уведомлений и создание скриншотов.

В новой версии появились и дополнительные команды, включая curl, ping, dnsLookup, telnet, traceroute, SSH-туннелирование, локальный и удалённый проброс портов, а также поддержку SOCKS5-прокси с авторизацией.

Исследователи также заметили в Trickmo.C фреймворк Pine. Ранее его использовали для перехвата сетевых операций и Firebase, но в текущей версии он пока неактивен. Кроме того, зловред запрашивает множество NFC-разрешений, хотя рабочей NFC-функциональности специалисты не нашли.

Пользователям Android традиционно советуют не устанавливать приложения из сторонних источников, держать включённым Play Protect и не раздавать подозрительным приложениям лишние разрешения.

Подпишитесь на новости

Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства

Власти обсуждали возможность выделить субсидии одному-двум российским разработчикам NGFW, но решили не назначать любимчиков и не вмешиваться в рыночную борьбу. Об этом глава Минцифры Максут Шадаев рассказал на конференции «День ТризТех: звезда родилась».

По словам министра, соблазн выдать отдельным вендорам деньги на разработку межсетевых экранов нового поколения был большим.

Однако государственный карт-бланш сам по себе не создаёт успешный продукт и не гарантирует, что на выходе получится решение, которое действительно нужно рынку.

Рекомендация разработчикам прозвучала так: искать заказчика, готового инвестировать в создание продукта. Если бизнес согласен вкладываться ещё до выхода решения, значит, у технологии есть не только презентация и дорожная карта, но и реальный спрос.

Выступление прошло в рамках конференции ТризТех, посвящённой российскому рынку NGFW и сетевой безопасности. Сам вендор ранее заявил о намерении занять 15-20% рынка межсетевых экранов уже в 2026 году.

Шадаев также назвал информационную безопасность одним из российских ИТ-направлений с наибольшим экспортным потенциалом. Зарубежные заказчики, по его словам, не хотят полностью зависеть от западных производителей и стремятся балансировать поставщиков.

Для российских компаний это открывает окно возможностей, но заходить в него придётся с конкурентным продуктом.

Государство готово не мешать, но оплачивать разработку за всех не собирается. Сначала найдите клиента, потом спасайте его периметр.

RSS: Новости на портале Anti-Malware.ru