


Уязвимость Dirty Frag даёт права root в Linux, а патчей пока нет

Уязвимость Dirty Frag даёт права root в Linux, а патчей пока нет

Уязвимость Dirty Frag даёт права root в Linux, а патчей пока нет

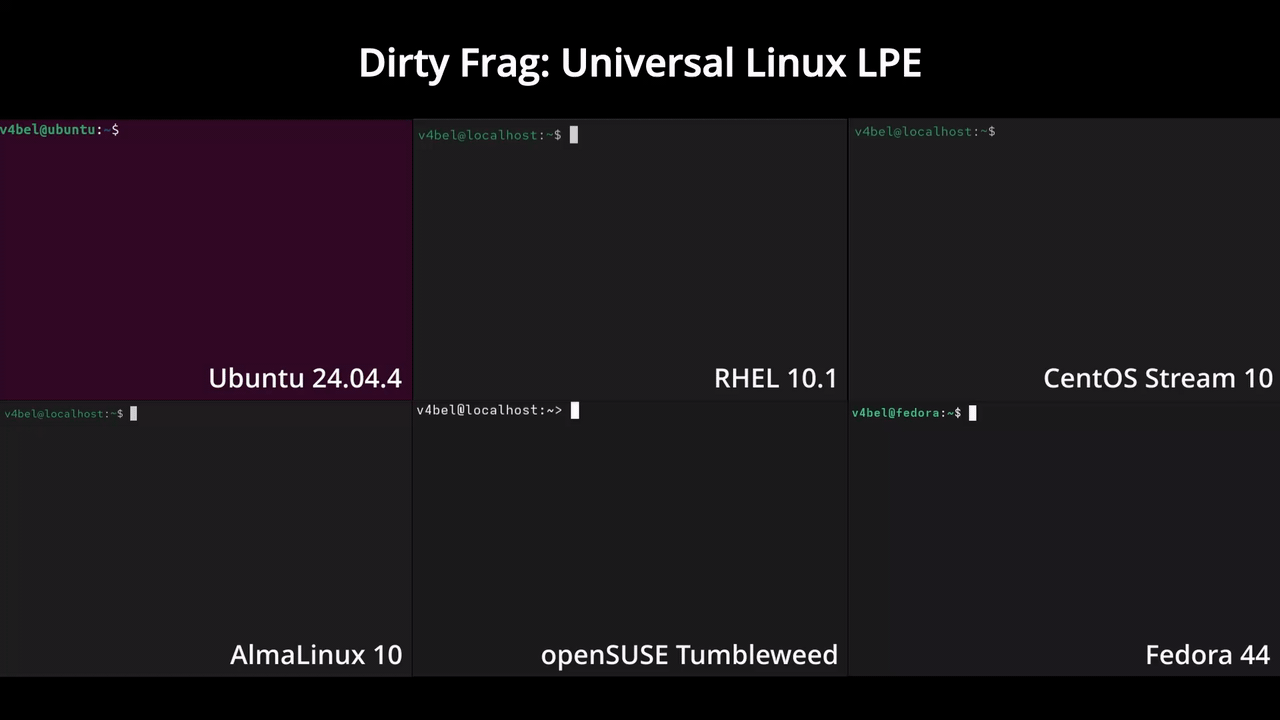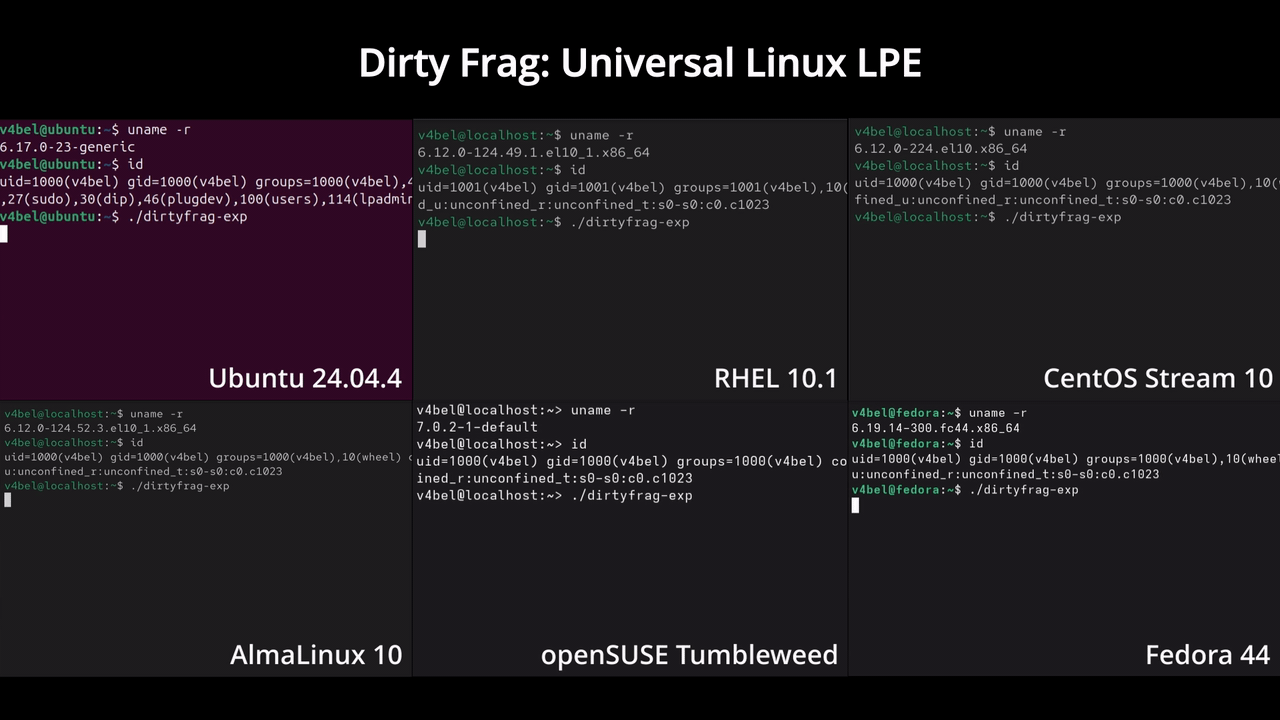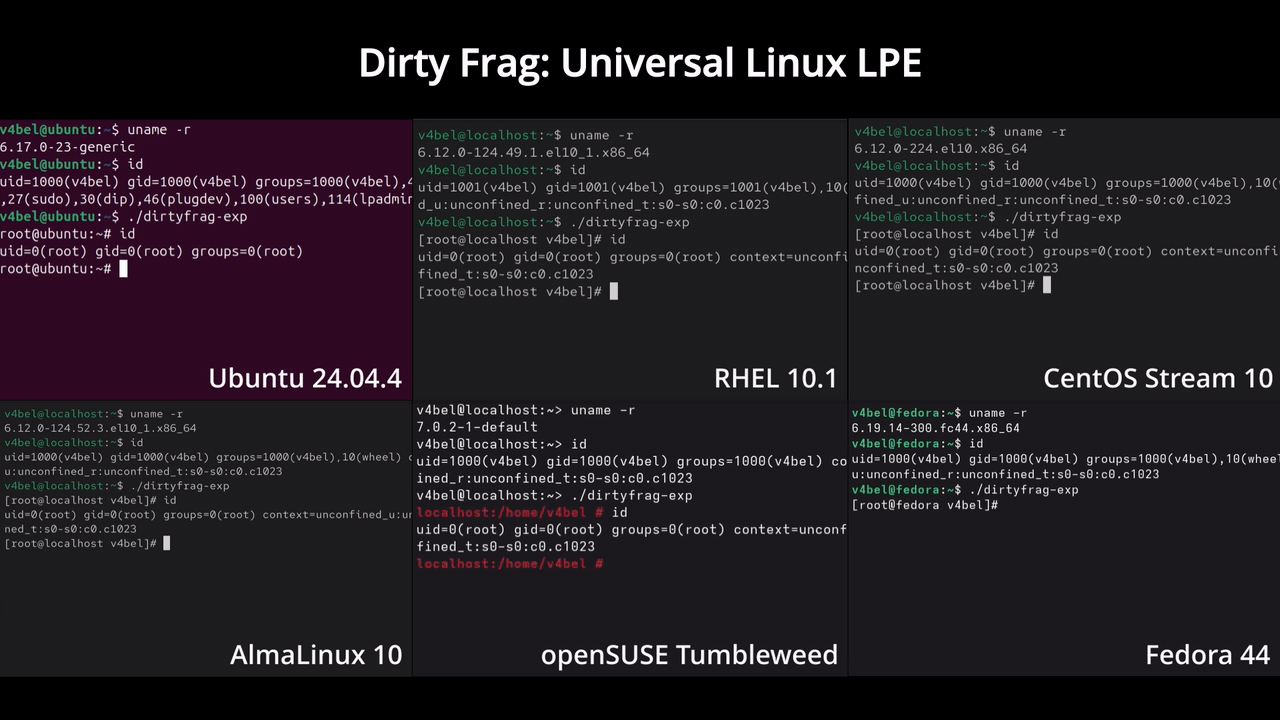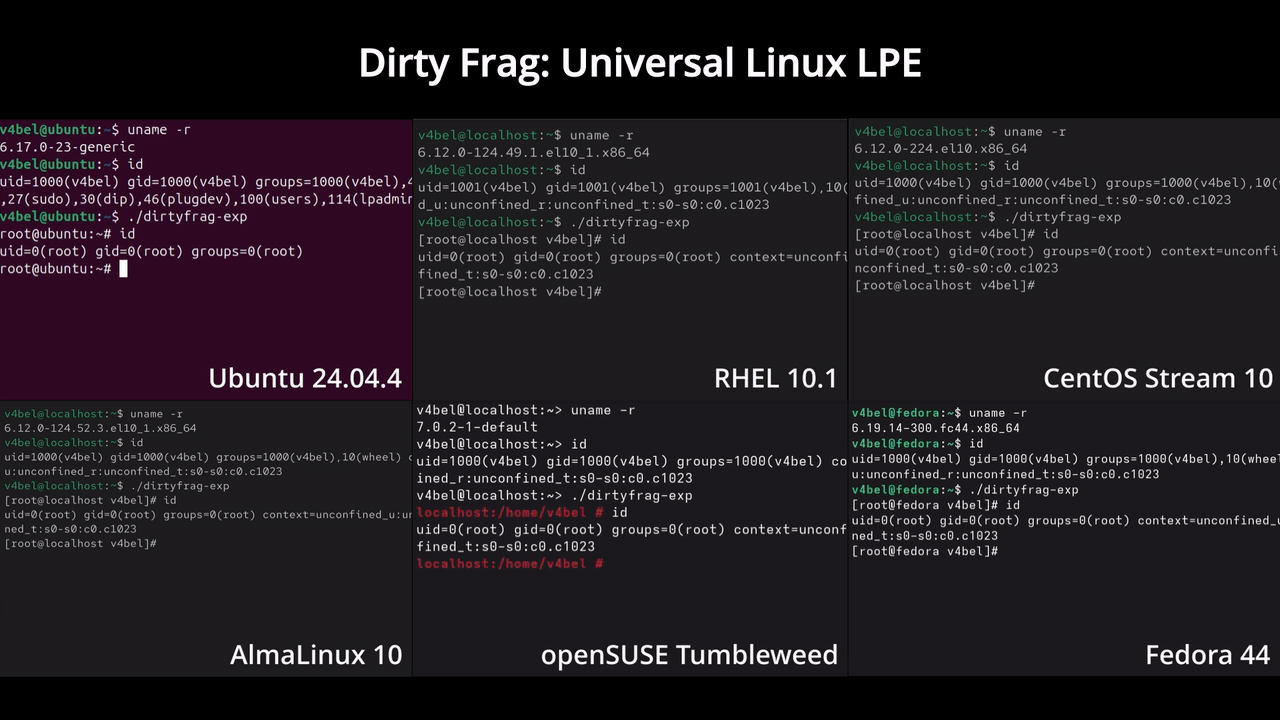
В Linux обнаружили новую серьёзную уязвимость Dirty Frag, которая позволяет локальному пользователю получить права root на большинстве популярных дистрибутивов. Проблема затрагивает ядра Linux примерно с 2017 года и связана с ошибками в механизмах записи кеша страницы в компонентах xfrm-ESP и RxRPC.

Dirty Frag похожа на уже нашумевшие Dirty Pipe и Copy Fail: атакующему достаточно иметь локальный доступ к системе и запустить небольшой код.

После этого он может повысить привилегии до администратора без сложных условий гонки (race condition) или редкой конфигурации.

Под ударом оказались многие актуальные Linux-дистрибутивы, включая Ubuntu, Arch, RHEL, openSUSE, Fedora, AlmaLinux и другие. Согласно сообщениям исследователей, брешь также воспроизводится в WSL2.


Самое скверное, что информация стала публичной до выпуска патчей. По данным Phoronix, эмбарго было нарушено третьей стороной, поэтому исследователь опубликовал детали раньше планируемого срока. На момент раскрытия патчей для основных дистрибутивов ещё не было.

В качестве временной меры специалисты предлагают отключить модули esp4, esp6 и rxrpc, если они не используются. Они связаны с IPsec и RxRPC, поэтому для большинства обычных серверов такая мера не должна сломать работу, но для систем с IPsec её нужно оценивать аккуратно.

Подпишитесь на новости

На Госуслугах появится зеленая кнопка для разморозки онлайн-операций

Попались на уловки мошенников и заморозили важные онлайн-операции? Но потом нужно вернуть контроль над ситуацией и снять ограничения. На «Госуслугах» готовят не только красную, но и зеленую кнопку, последняя позволит отменить защитную блокировку после подтверждения личности.

О разработке красной кнопки вице-премьер Дмитрий Григоренко ранее рассказал СМИ. Ее задача — замораживать значимые онлайн-операции, если человек стал жертвой аферистов. Теперь он сообщил и об обратном механизме: зеленая кнопка должна заработать в 2026 году.

Но просто вернуть все как было не получится, для снятия заморозки потребуется подтвердить личность. Каким именно способом и сколько времени займет восстановление доступа к операциям, в приведенном заявлении не уточняется.

Кнопки появятся на фоне подготовки третьего пакета мер против кибермошенников. В конце сентября Минцифры вынесло его на общественное обсуждение — внутри почти 20 инициатив.

Среди них есть единая «Платформа согласий» на «Госуслугах». Через нее пользователи смогут увидеть, какие организации используют их персональные данные и зачем, а также отозвать ранее выданные разрешения. Пакет затрагивает и оборот сим-карт, и правила СМС-рассылок.

Ране мы писали, что вход на «Госуслуги» и восстановление доступа могут получить дополнительные условия безопасности. Михаил Мишустин поручил Минцифры проработать такие меры.

RSS: Новости на портале Anti-Malware.ru