


Фейковые бонусы в Brawl Stars обернулись угоном детских аккаунтов

Фейковые бонусы в Brawl Stars обернулись угоном детских аккаунтов

Фейковые бонусы в Brawl Stars обернулись угоном детских аккаунтов

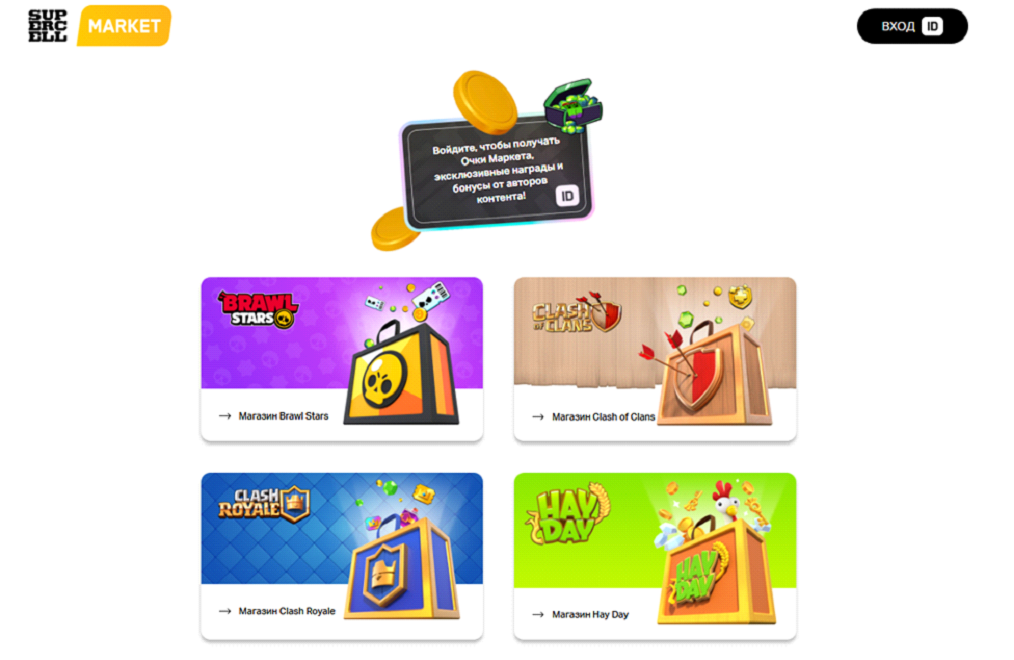
Компания Эфшесть/F6 зафиксировала фишинговые атаки на детей и подростков, играющих в мобильные проекты Supercell. Под удар попали пользователи Brawl Stars, Clash of Clans, Clash Royale и других игр студии. В схеме используется как минимум девять активных фишинговых доменов. Среди них есть русскоязычный сайт, который имитирует официальный магазин Supercell.

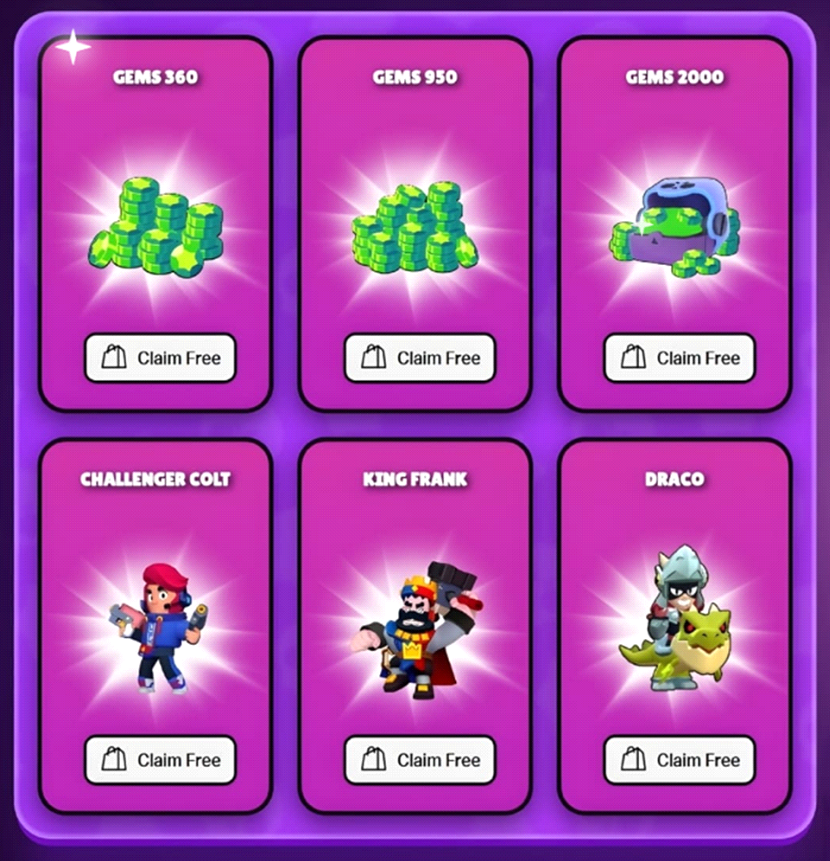
Мошенники играют на простой и рабочей приманке — бесплатных бонусах. В соцсетях они размещают объявления якобы от имени Supercell Store и обещают уникальные акции, бесплатные гемы, скины, бусты и другие внутриигровые подарки. Причём предложения выглядят заметно щедрее, чем настоящие акции разработчика.


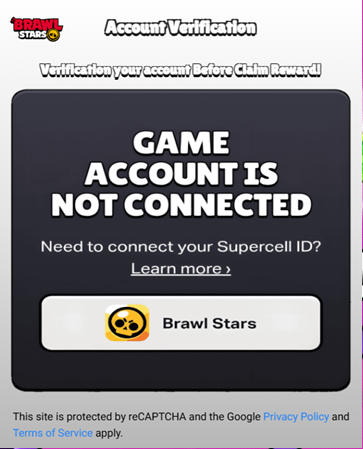
Ссылки из таких публикаций ведут на фишинговые сайты. Их адреса похожи на настоящие, а оформление копирует стиль Brawl Stars и других игр Supercell. После перехода пользователя просят ввести ID игрового аккаунта, затем выбрать приз — например гемы, скин или специальную акцию.


Дальше начинается основная часть схемы: для получения подарка ребёнка или подростка просят пройти верификацию через поддельную форму Google-аккаунта и подтвердить номер телефона. Так злоумышленники получают доступ к учётной записи Supercell. После этого аккаунт можно перепродать на сторонних площадках.


Похожую схему Эфшесть/F6 фиксирует и в отношении игроков Clash of Clans.

Эксперты отмечают, что такие атаки особенно хорошо работают против молодой аудитории. Дети чаще реагируют на обещания бесплатных бонусов и могут не заметить подмену сайта или подозрительную форму входа.

Подпишитесь на новости

Российские спутники хотят защитить от взлома отечественной криптографией

Спутник на орбите — не повод расслабляться, поскольку злоумышленники могут атаковать наземную инфраструктуру и попытаться добраться до команд управления. Минцифры предлагает ввести единые требования к криптозащите российских спутников связи, чтобы каждый оператор не выстраивал оборону по собственным правилам.

Как сообщают «Известия», соответствующие поправки в закон «О связи» входят в пакет «Антифрод 3.0».

Для защиты информации в линиях управления аппаратами планируется использовать сертифицированные средства на основе российских доверенных алгоритмов. Требования к ним определят уполномоченные ведомства.

Сейчас обязательных единых требований к криптозащите радиолиний управления спутниками связи и вещания нет, отмечают опрошенные изданием эксперты. Операторы самостоятельно выбирают решения, а разрозненный подход может оставлять слабые места.

Причем задача — не просто спрятать команды от чужих глаз. По словам эксперта НТИ Андрея Приемыхова, система должна проверять, действительно ли команда пришла из центра управления, и не позволять повторно выполнить перехваченное распоряжение. Иначе атакующий может попытаться отправить его еще раз.

Взламывать само шифрование тоже необязательно: точкой входа может стать уязвимое ПО наземной станции. Поэтому, подчеркивают специалисты, защищать нужно всю цепочку — от рабочего места оператора до оборудования на борту.

Угрозы уже выходили за рамки теории: в 2023 году атаке подвергся российский оператор «Дозор Телепорт», а ГП «Космическая связь» сообщало о десятках тысяч попыток прервать телевещание.

RSS: Новости на портале Anti-Malware.ru