


Фейковые бонусы в Brawl Stars обернулись угоном детских аккаунтов

Фейковые бонусы в Brawl Stars обернулись угоном детских аккаунтов

Фейковые бонусы в Brawl Stars обернулись угоном детских аккаунтов

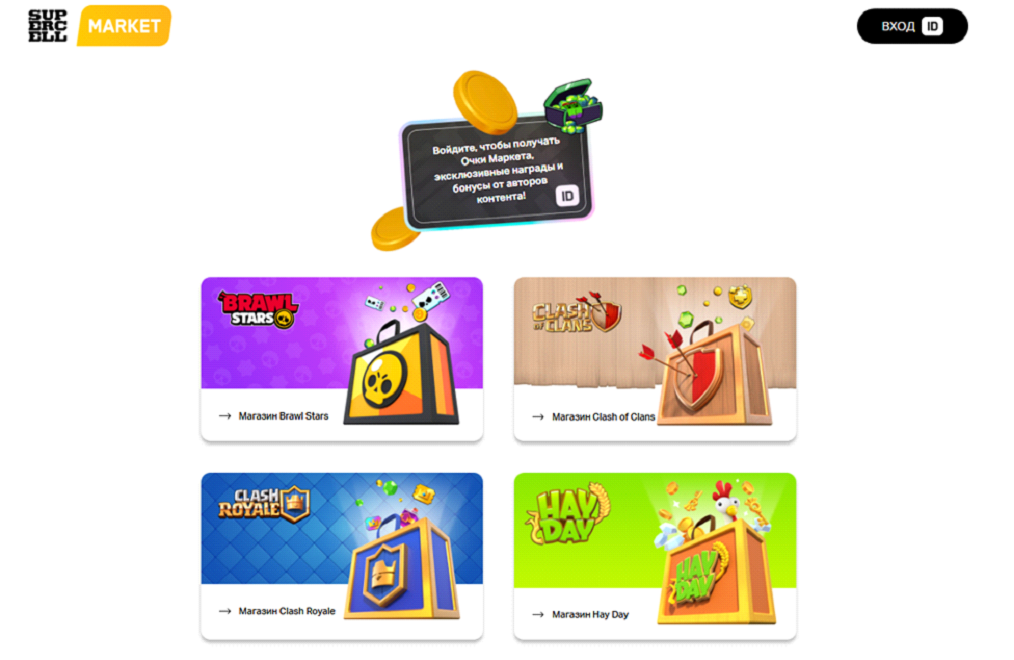
Компания Эфшесть/F6 зафиксировала фишинговые атаки на детей и подростков, играющих в мобильные проекты Supercell. Под удар попали пользователи Brawl Stars, Clash of Clans, Clash Royale и других игр студии. В схеме используется как минимум девять активных фишинговых доменов. Среди них есть русскоязычный сайт, который имитирует официальный магазин Supercell.

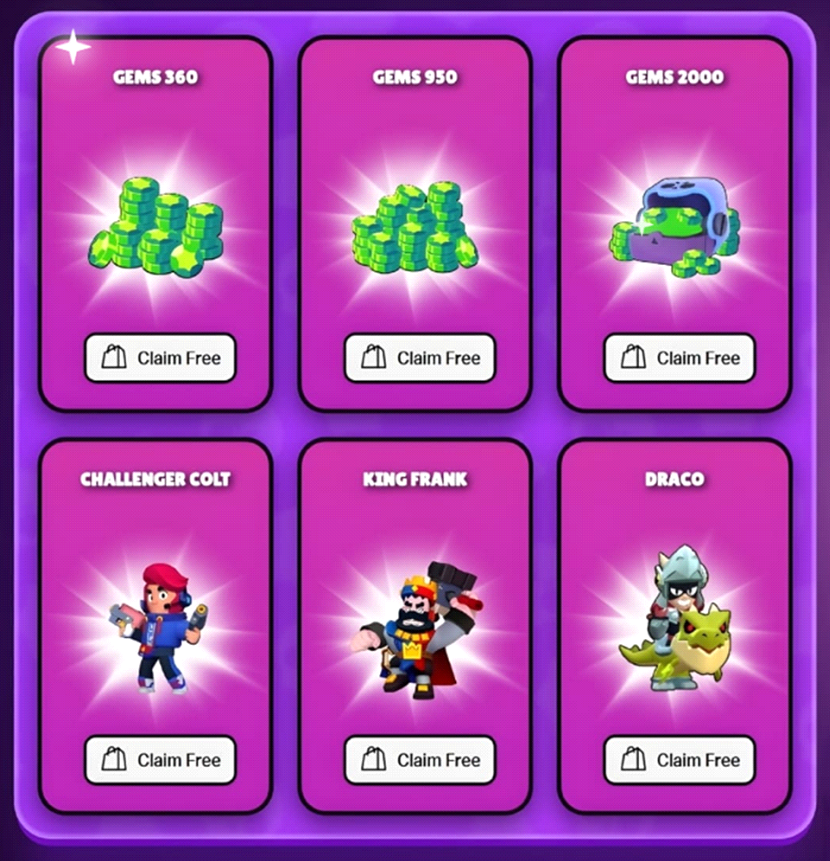
Мошенники играют на простой и рабочей приманке — бесплатных бонусах. В соцсетях они размещают объявления якобы от имени Supercell Store и обещают уникальные акции, бесплатные гемы, скины, бусты и другие внутриигровые подарки. Причём предложения выглядят заметно щедрее, чем настоящие акции разработчика.


Ссылки из таких публикаций ведут на фишинговые сайты. Их адреса похожи на настоящие, а оформление копирует стиль Brawl Stars и других игр Supercell. После перехода пользователя просят ввести ID игрового аккаунта, затем выбрать приз — например гемы, скин или специальную акцию.


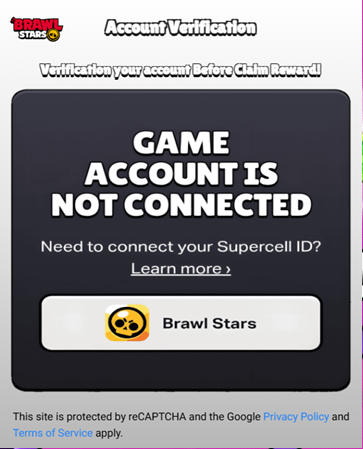
Дальше начинается основная часть схемы: для получения подарка ребёнка или подростка просят пройти верификацию через поддельную форму Google-аккаунта и подтвердить номер телефона. Так злоумышленники получают доступ к учётной записи Supercell. После этого аккаунт можно перепродать на сторонних площадках.


Похожую схему Эфшесть/F6 фиксирует и в отношении игроков Clash of Clans.

Эксперты отмечают, что такие атаки особенно хорошо работают против молодой аудитории. Дети чаще реагируют на обещания бесплатных бонусов и могут не заметить подмену сайта или подозрительную форму входа.

Подпишитесь на новости

Рунет тряхнуло: сбои затронули Циан, сайты компаний и бизнес-сервисы

8 октября российские сайты и сервисы начали работать с перебоями. Пользователи жаловались на недоступность страниц СМИ, транспортных ресурсов и маркетплейсов. Значительная часть проблем пришлась на внутренние системы компаний и профессиональные инструменты.

Как сообщает «Код.ру», последствия затронули не только Яндекс. У «Циана» перестали работать сайт и приложение — компания связала сбой с инцидентом у инфраструктурного партнёра. Временно не открывались и сайты девелоперов «А101», «Гранель» и «Брусника».

У Т-Банка сообщалось о перебоях в корпоративном мессенджере и почтовых рассылках. Проблемы с внутренними системами также отмечались у Ozon, Wildberries и ВШЭ.

«Астрал» предупредил о возможных временных перебоях в электронной отчётности, электронном документообороте и сервисах электронных перевозочных документов.

На этом фоне «Яндекс» подтвердил пожар после атаки БПЛА в дата-центре в Сасово Рязанской области. По сообщению корпорации, пострадавших нет, работа площадки была полностью остановлена, специалисты устраняют последствия. Часть сервисов могла быть недоступна.

При этом приписывать каждую жалобу одному происшествию пока рано. Масштаб проблем у компаний различается.

RSS: Новости на портале Anti-Malware.ru