


Злоумышленники вновь распространяют зловреды через разбросанные флешки

Злоумышленники вновь распространяют зловреды через разбросанные флешки

Злоумышленники вновь распространяют зловреды через разбросанные флешки

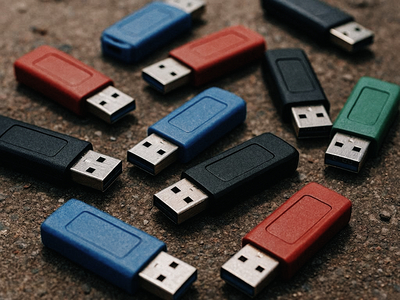
Злоумышленники вновь начали разбрасывать заражённые накопители около офисов, в лифтах и на парковках бизнес-центров в России. Их цель — заразить устройства вредоносными программами и таким образом попасть в инфраструктуру компаний. Кроме того, под флеш-диски могут маскироваться устройства, выводящие компьютеры из строя.

Практика распространения зловредов через внешние накопители получила широкое распространение ещё в 2010 году.

Уже тогда такой способ доставки вредоносных программ входил в топ-5 популярных методов. Позже он стал «визитной карточкой» некоторых APT-группировок.

Как рассказала РИА Новости ведущий эксперт по информационной безопасности MWS Cloud Илона Кокова, такой способ атак снова набирает популярность в России:

«Флешки разбрасывают намеренно — у офисов, в лифтах или на парковках бизнес-центров. В экспериментах ИБ больше половины людей подключают найденные флешки к своим устройствам. И этого достаточно, чтобы попасть в инфраструктуру без взломов и сложных техник».

В качестве контейнера для вредоносной программы злоумышленники используют файлы, которые система отображает как документы или фотографии. При попытке открыть такой файл запускается вредоносный код либо начинается его загрузка с внешних ресурсов. В результате атакующие могут проникнуть в систему, используя имеющиеся уязвимости или получив управление компьютером через средства удалённого доступа. Возможны также кража, шифрование или уничтожение данных — причём не только на локальных, но и на сетевых дисках.

Получив доступ к одному компьютеру, злоумышленники могут попытаться продвинуться дальше во внутреннюю сеть компании, включая серверы и другие инфраструктурные узлы. При этом сотрудник, который подобрал и подключил накопитель, рискует оказаться формальным виновником инцидента.

Илона Кокова рекомендует не подключать найденные накопители и не пытаться проверять их самостоятельно. Внешний вид устройства при этом не имеет значения.

«Если устройство найдено в офисе — передайте в ИТ или ИБ. Если флешка найдена в общественном месте — проще и безопаснее её выбросить. Если что-то выглядит как "бесплатный подарок" — скорее всего, это не подарок и не случайность. И если найденное устройство оказалось у вас в руках, это ещё не повод его подключать к своему компьютеру», — резюмирует эксперт.

Хакеры заявили о взломе Tez Tour и уничтожении сотен миллионов записей

Группировка DataSuckers 15 сентября объявила о взломе инфраструктуры Tez Tour. На главной странице туроператора появилось сообщение о захвате серверов и компрометации дисков. Компания подтвердила кибератаку, но с описанным киберпреступниками масштабом катастрофы не согласилась.

DataSuckers утверждает, что получила доступ к инфраструктуре примерно за две недели до публикации и постепенно повышала привилегии.

По версии группировки, точкой входа стал сервис загрузки файлов, позволивший отправить на сервер файл с PHP-кодом и выполнить команды внутри Docker-контейнера.

Контейнер якобы был изолирован от основной системы, но имел доступ к корпоративной сети. Далее атакующие, по их словам, нашли учётные данные от SVN-репозиториев, исходный код, конфигурации с паролями к базам данных и получили возможность выполнять код в продакшене через Tomcat Manager.

Причинами успеха они называют устаревшее ПО и хранение резервных копий рядом с основными системами.

На захваченном сайте хакеры сообщили о скачивании и уничтожении более 395 млн записей: 45,4 млн бронирований, 21,5 млн заказов туров, 52 млн бронирований отелей и 252 млн финансовых транзакций. Правда, простое сложение даёт около 371 млн.

Все эти технические подробности и объёмы данных пока исходят только от DataSuckers. Независимого подтверждения им нет.

В Tez Tour заявили «Интерфаксу», что атака затронула сайт, но признаков утечки информации туристов и партнёров не обнаружено. ERP-систему своевременно изолировали, действующие бронирования сохранились, а обязательства перед клиентами выполняются в штатном режиме. Компания проводит проверку инфраструктуры и обещает восстанавливать сервисы поэтапно после проверки безопасности.

RSS: Новости на портале Anti-Malware.ru