


Chrome на Android разрешил делиться с сайтами только примерной геолокацией

Chrome на Android разрешил делиться с сайтами только примерной геолокацией

Chrome на Android разрешил делиться с сайтами только примерной геолокацией

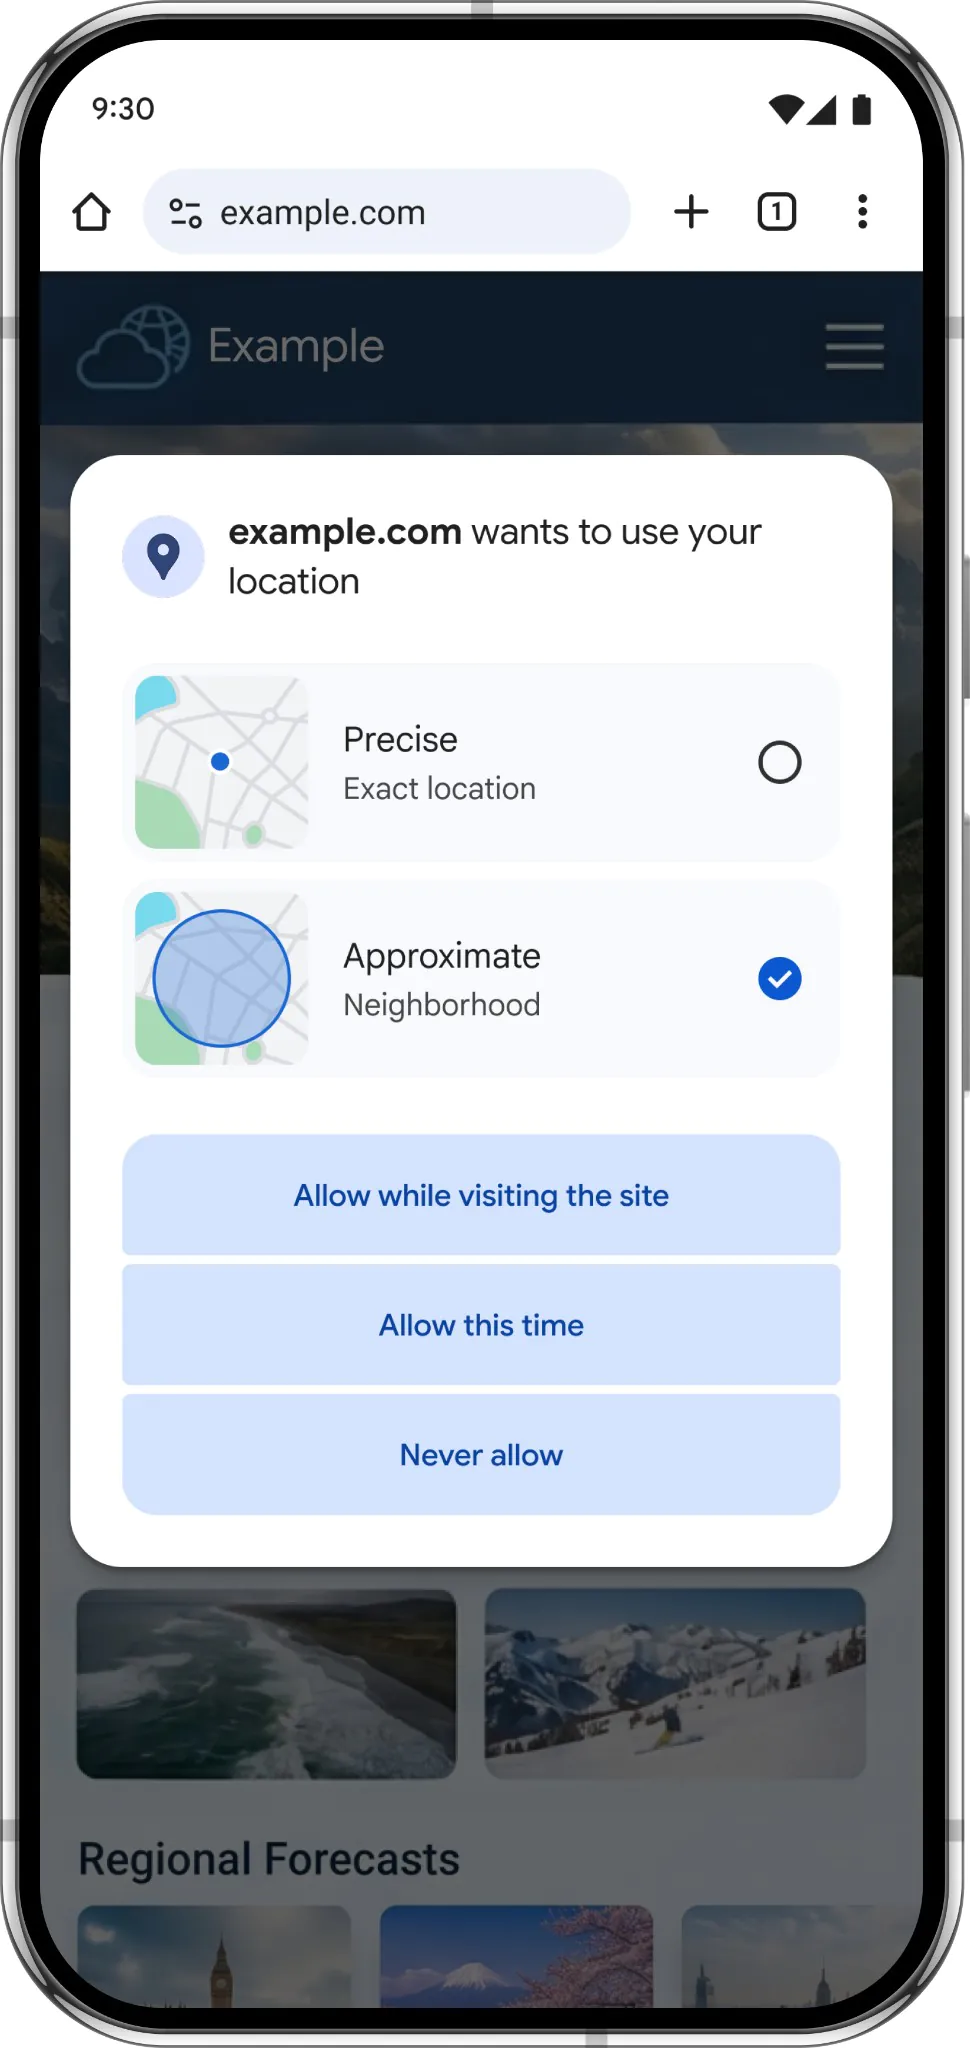
Google добавила в Chrome для Android новую настройку конфиденциальности: теперь сайтам можно передавать не точную, а примерную геолокацию. Это удобно для случаев, когда сервису не нужен ваш конкретный адрес или координаты до улицы.

Раньше всё было жёстче: если сайт просил доступ к местоположению, пользователь фактически делился точными данными. Даже если речь шла о простых вещах вроде прогноза погоды, местных новостей или регионального контента.

Теперь Chrome позволит выбрать более мягкий вариант — показать сайту только приблизительный район. По словам менеджера продукта Chrome Арчита Агарвала, это должно дать пользователям больше контроля над тем, какими данными они делятся.


Точная геолокация будет также доступна. Она действительно нужна, например, при заказе еды, вызове такси или поиске ближайшего банкомата. Но для обычного просмотра сайтов часто достаточно примерного местоположения.

Пока функция доступна только в Chrome на Android. В дальнейшем Google планирует добавить такую возможность и в настольную версию браузера.

Изменение затронет и разработчиков сайтов. Google готовит новые API, которые позволят запрашивать именно примерную геолокацию или явно указывать, что сервису требуется точная. Компанию также призывает разработчиков не требовать координаты без реальной необходимости.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru