


В Москве начали подписывать звонки от госслужб прямо на экране телефона

В Москве начали подписывать звонки от госслужб прямо на экране телефона

В Москве начали подписывать звонки от госслужб прямо на экране телефона

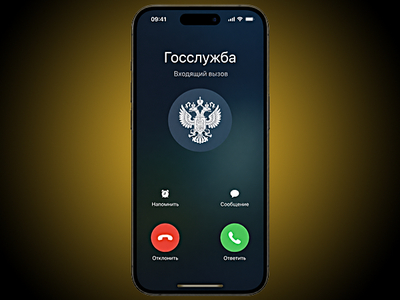
Департамент информационных технологий Москвы запустил пилотный проект по маркировке входящих вызовов с номеров городских горячих линий. Теперь при таком звонке на экране телефона будет отображаться не просто номер, а название ведомства или сервиса.

Пока, по данным ТАСС, в пилоте участвуют операторы «Билайн» и Т2. Маркировка уже работает для семи городских горячих линий и организаций, специалисты которых могут звонить москвичам по заявкам или с информационными сообщениями.

Например, на экране может появиться название КЦ «Московский транспорт», Госинспекции по недвижимости, Единого диспетчерского центра, Департамента труда и социальной защиты населения, системы видеонаблюдения Москвы, Роспотребнадзора по Москве или Фонда МИК.

Названия будут отображаться на кириллице, а при необходимости и на латинице. Идея в том, чтобы человек сразу понимал, кто ему звонит, и не путал официальный городской звонок с неизвестным номером.

В ДИТ Москвы считают, что такая маркировка поможет защитить горожан от мошенников и снизит риск подмены городских номеров. Если на экране отображается название городской службы, пользователю проще понять, что звонок действительно идёт от официальной организации.

После тестирования проект планируют расширить на другие номера городских горячих линий, а также подключить абонентов всех операторов «большой четвёрки».

Подпишитесь на новости

ИИ-агент BI.ZONE Cubi научился готовить правила обнаружения угроз

BI.ZONE расширила возможности ИИ-ассистента Cubi в платформе Threat Intelligence. Он получил агентские функции: теперь может собирать отчёты по заданным параметрам, готовить планы эмуляции действий атакующих и формулировать гипотезы для проактивного поиска угроз.

Компания относит обновлённое решение к классу Agentic Threat Intelligence.

По данным BI.ZONE, Cubi также формирует правила обнаружения, выявляет угрозы по разным типам входных данных, анализирует вредоносные команды и сценарии и определяет их возможную принадлежность к известным атакам.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин утверждает, что агент позволяет выполнять за минуты задачи, на которые прежде уходили часы.

В платформе появилась ИИ-обработка публичных исследований из внешних источников. Система преобразует их в описания киберугроз на русском языке и извлекает сведения о группировках, вредоносных программах, инструментах и уязвимостях. В описания также включаются тактики и техники атак и страны, против которых они были направлены.

Ещё одно дополнение — браузерное расширение BI.ZONE Threat Intelligence для проверки индикаторов компрометации. Пользователь может просканировать веб-страницу или выделить отдельный индикатор, чтобы узнать, с какой угрозой он связан и когда появился на портале.

Из расширения можно перейти к полной карточке со сведениями о связанных злоумышленниках и атаках.

RSS: Новости на портале Anti-Malware.ru