

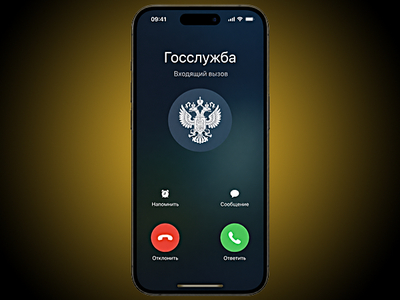

В Москве начали подписывать звонки от госслужб прямо на экране телефона

В Москве начали подписывать звонки от госслужб прямо на экране телефона

В Москве начали подписывать звонки от госслужб прямо на экране телефона

Департамент информационных технологий Москвы запустил пилотный проект по маркировке входящих вызовов с номеров городских горячих линий. Теперь при таком звонке на экране телефона будет отображаться не просто номер, а название ведомства или сервиса.

Пока, по данным ТАСС, в пилоте участвуют операторы «Билайн» и Т2. Маркировка уже работает для семи городских горячих линий и организаций, специалисты которых могут звонить москвичам по заявкам или с информационными сообщениями.

Например, на экране может появиться название КЦ «Московский транспорт», Госинспекции по недвижимости, Единого диспетчерского центра, Департамента труда и социальной защиты населения, системы видеонаблюдения Москвы, Роспотребнадзора по Москве или Фонда МИК.

Названия будут отображаться на кириллице, а при необходимости и на латинице. Идея в том, чтобы человек сразу понимал, кто ему звонит, и не путал официальный городской звонок с неизвестным номером.

В ДИТ Москвы считают, что такая маркировка поможет защитить горожан от мошенников и снизит риск подмены городских номеров. Если на экране отображается название городской службы, пользователю проще понять, что звонок действительно идёт от официальной организации.

После тестирования проект планируют расширить на другие номера городских горячих линий, а также подключить абонентов всех операторов «большой четвёрки».

Подпишитесь на новости

Как распознать шпиона на Android: проверка разрешений и трафика

Необычный расход трафика, перегрев и быстрая разрядка смартфона могут указывать на работу вредоносного приложения. Однако сами по себе эти симптомы не доказывают заражение: причиной бывают и обычные фоновые процессы.

Android Authority опубликовало рекомендации по поиску и удалению подозрительных программ на Android.

Автор материала Энди Уокер советует начать с проверки разрешений. Доступ к контактам, камере или сообщениям должен соответствовать назначению приложения. Например, калькулятору не нужны контакты пользователя.

Особого внимания заслуживает доступ к специальным возможностям Android. Он может позволять программе читать содержимое экрана и выполнять действия от имени владельца устройства. Необоснованный запрос таких полномочий — повод проверить приложение.


Следующий шаг — сканирование через Google Play Protect. При этом автор отмечает, что встроенная защита способна пропустить угрозу. Для более подробного анализа сетевых соединений в статье предлагается PCAPdroid: он помогает увидеть, с какими серверами связываются приложения.

Перед удалением подозрительной программы Уокер рекомендует отключить сетевые подключения, отозвать её разрешения и доступ к специальным возможностям. Если обычное удаление не срабатывает, можно попробовать безопасный режим, в котором сторонние приложения не запускаются.


Крайняя мера — сброс устройства к заводским настройкам с удалением данных. Восстановление приложений из прежней резервной копии может вернуть подозрительную программу. Пароли связанных со смартфоном аккаунтов автор советует менять с другого устройства.

RSS: Новости на портале Anti-Malware.ru