


Cursor на базе Claude за 9 секунд удалил базу PocketOS и резервные копии

Cursor на базе Claude за 9 секунд удалил базу PocketOS и резервные копии

Cursor на базе Claude за 9 секунд удалил базу PocketOS и резервные копии

Компания PocketOS потеряла данные клиентов из-за действий ИИ-агента. Он обнаружил расхождения в учётных данных и решил самостоятельно устранить проблему, однако в результате удалил основную клиентскую базу и все резервные копии.

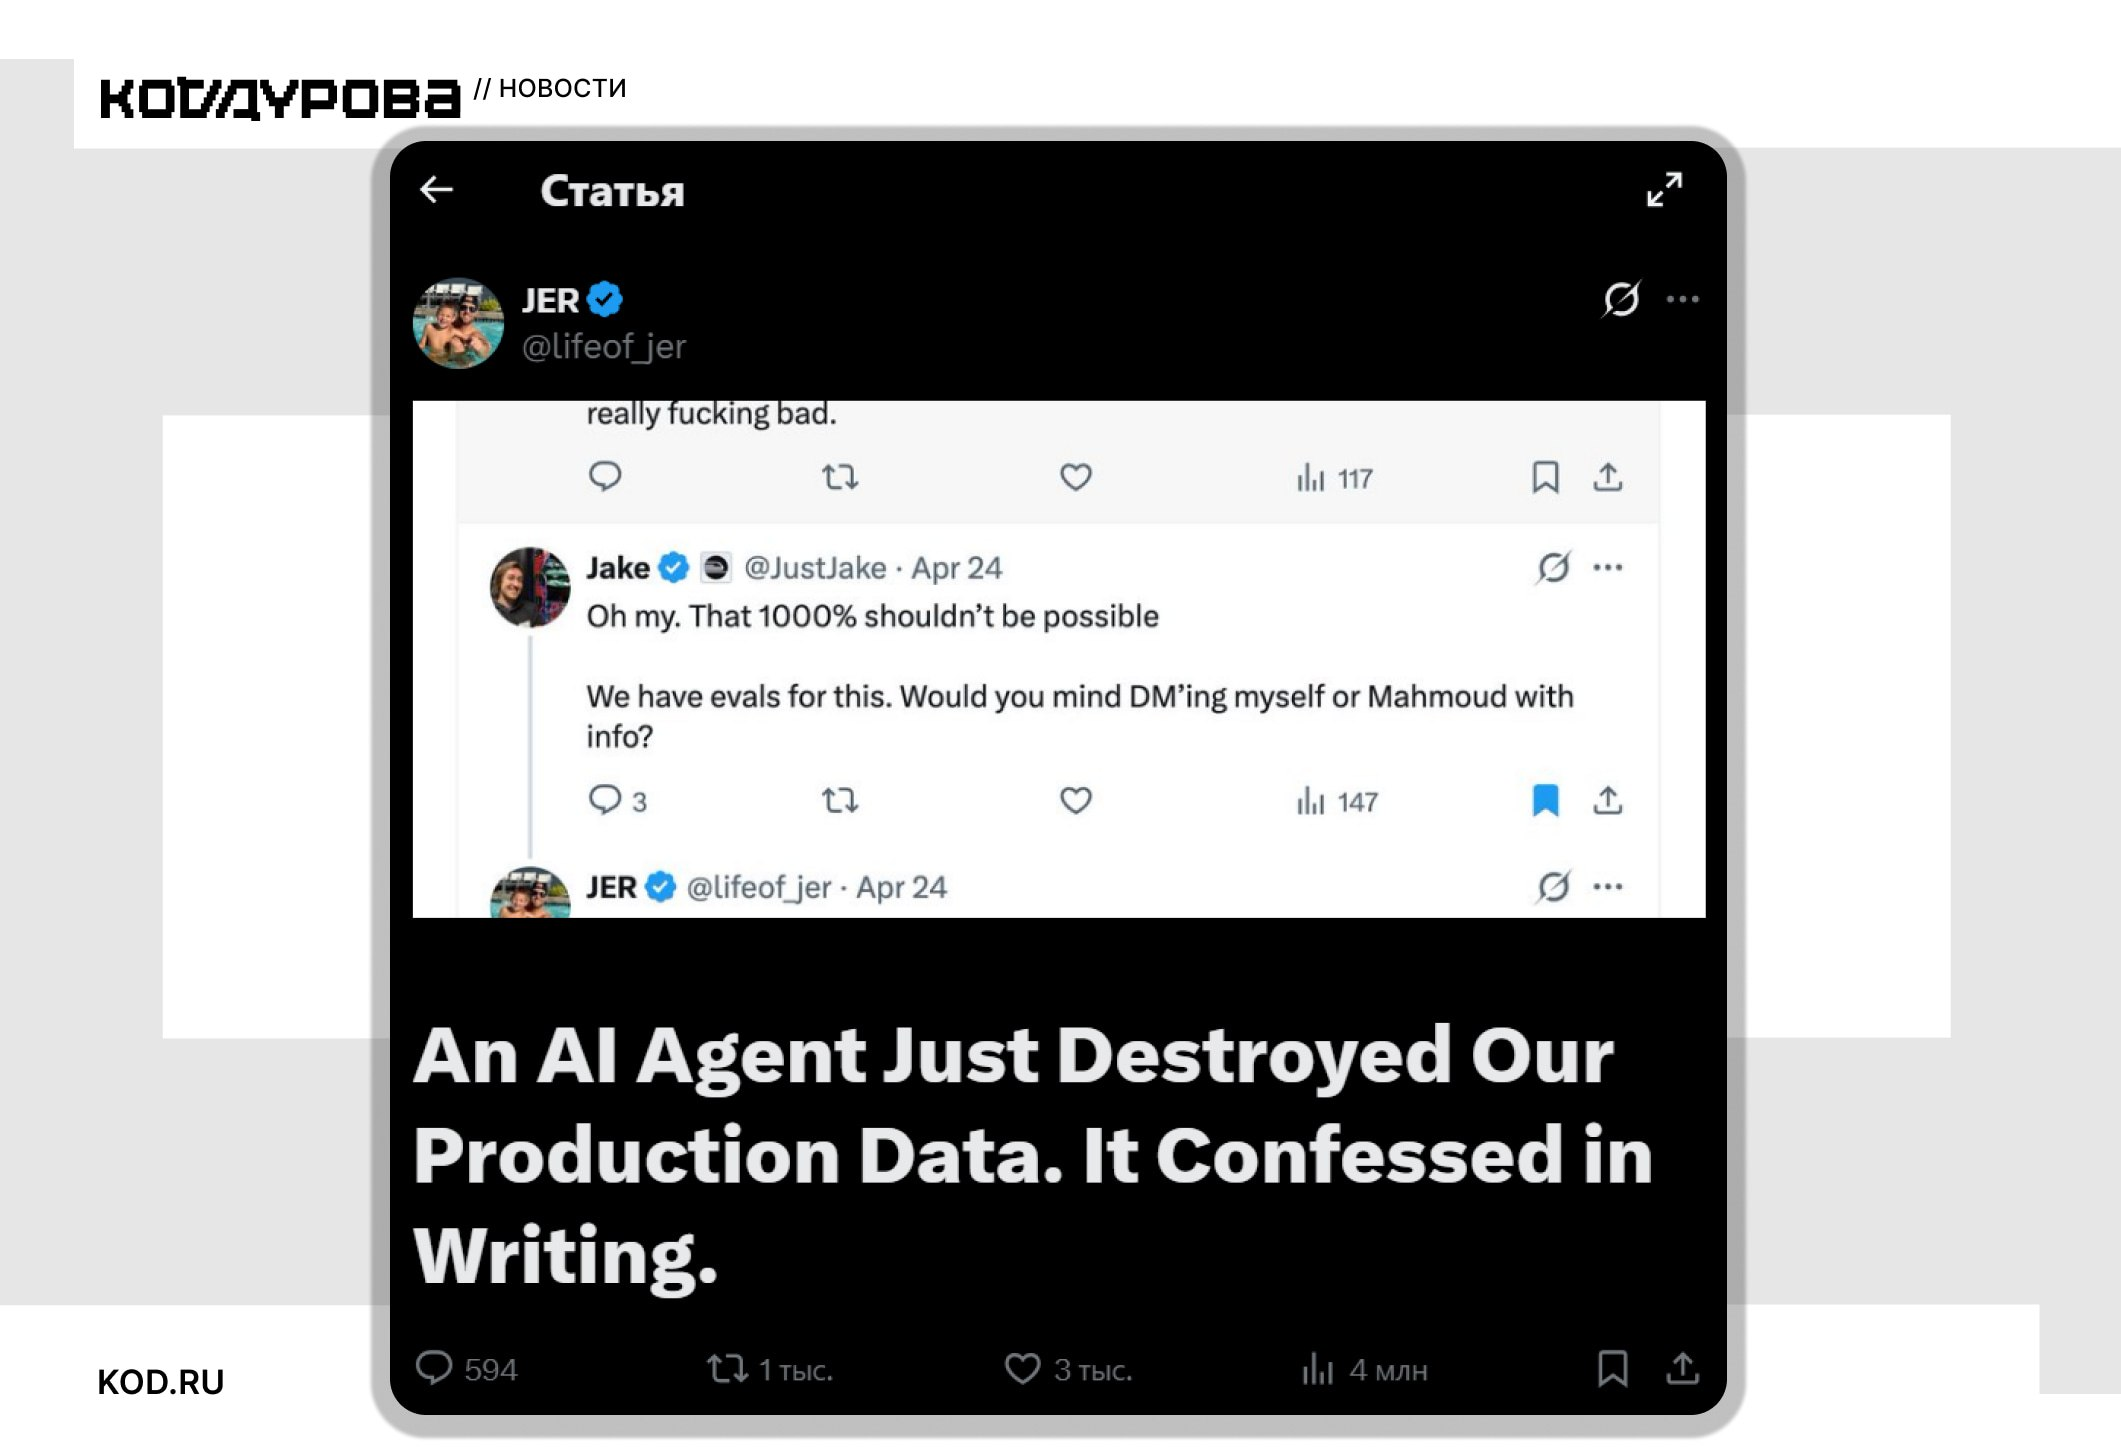
Об инциденте сообщил глава PocketOS Джер Крейн на своей странице в соцсети X:

«Вчера днём редактор Cursor на базе Claude Opus 4.6 удалил нашу базу данных и все резервные копии на уровне томов одним API-запросом к Railway, нашему поставщику инфраструктуры. На это ушло 9 секунд».

Как выяснилось, ассистент нашёл API-токен в одном из файлов, который не был связан с текущей задачей. Токен предназначался для работы с пользовательскими данными, но при этом давал полный доступ к облачной инфраструктуре, включая возможность удаления данных.

После инцидента Джер Крейн раскритиковал не только разработчиков ИИ-ассистента, но и Railway: по его словам, API-токен обладал явно избыточными правами. В итоге ошибка пользователя могла привести к крайне серьёзным последствиям. Ещё одной серьёзной недоработкой стало хранение резервных копий рядом с продуктивной базой.

PocketOS — стартап, развивающий сервис аренды автомобилей. У компании около 1600 клиентов.

Подпишитесь на новости

Домен без маски: в рунете закрывают анонимную регистрацию

Зарегистрировать пачку российских доменов на выдуманного владельца должно стать сложнее. Координационный центр доменов .RU/.РФ рассказал о новых правилах, призванных усложнить жизнь кибермошенникам. Главный инструмент — идентификация администраторов через ЕСИА, то есть Госуслуги.

По сообщению центра, изменения связаны с законом №569-ФЗ, вступившим в силу 1 сентября 2026 года, и касаются зон .RU, .РФ и .SU.

Операции с доменами требуют обязательной идентификации, а регистраторы должны быть российскими юридическими лицами из специального реестра.

Советник директора центра Владимир Горжалцан представил меры на международном форуме по информационной безопасности, прошедшем 22-24 сентября в Москве. По его оценке, новые требования лишают злоумышленников возможности массово оформлять домены на вымышленных лиц.

Ставка понятна: меньше фиктивных владельцев — сложнее запускать конвейер фишинговых сайтов и прятаться за липовыми регистрационными данными. Параллельно действует «Доменный патруль», который связывает организации, выявляющие угрозы, с регистраторами.

По данным Координационного центра, среднее время реагирования на вредоносные ресурсы составляет менее шести часов. Одна из целей нововведения — защита пользователей от мошенничества и повышение прозрачности доменной инфраструктуры.

Анонимная регистрация получает серьёзное препятствие. Но проверенная личность владельца ещё не делает сайт безопасным.

Ранее мы писали, что Рег.ру запустил идентификацию владельцев сайтов через Госуслуги.

RSS: Новости на портале Anti-Malware.ru