


WhatsApp хочет дать пользователям 2 ГБ для защищённых бэкапов чатов

WhatsApp хочет дать пользователям 2 ГБ для защищённых бэкапов чатов

WhatsApp хочет дать пользователям 2 ГБ для защищённых бэкапов чатов

WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в России) готовит новый способ резервного копирования переписок. Сейчас пользователи обычно сохраняют бэкапы в Google Drive на Android или iCloud на iPhone, но Meta хочет добавить ещё один вариант — хранение резервных копий на собственных серверах.

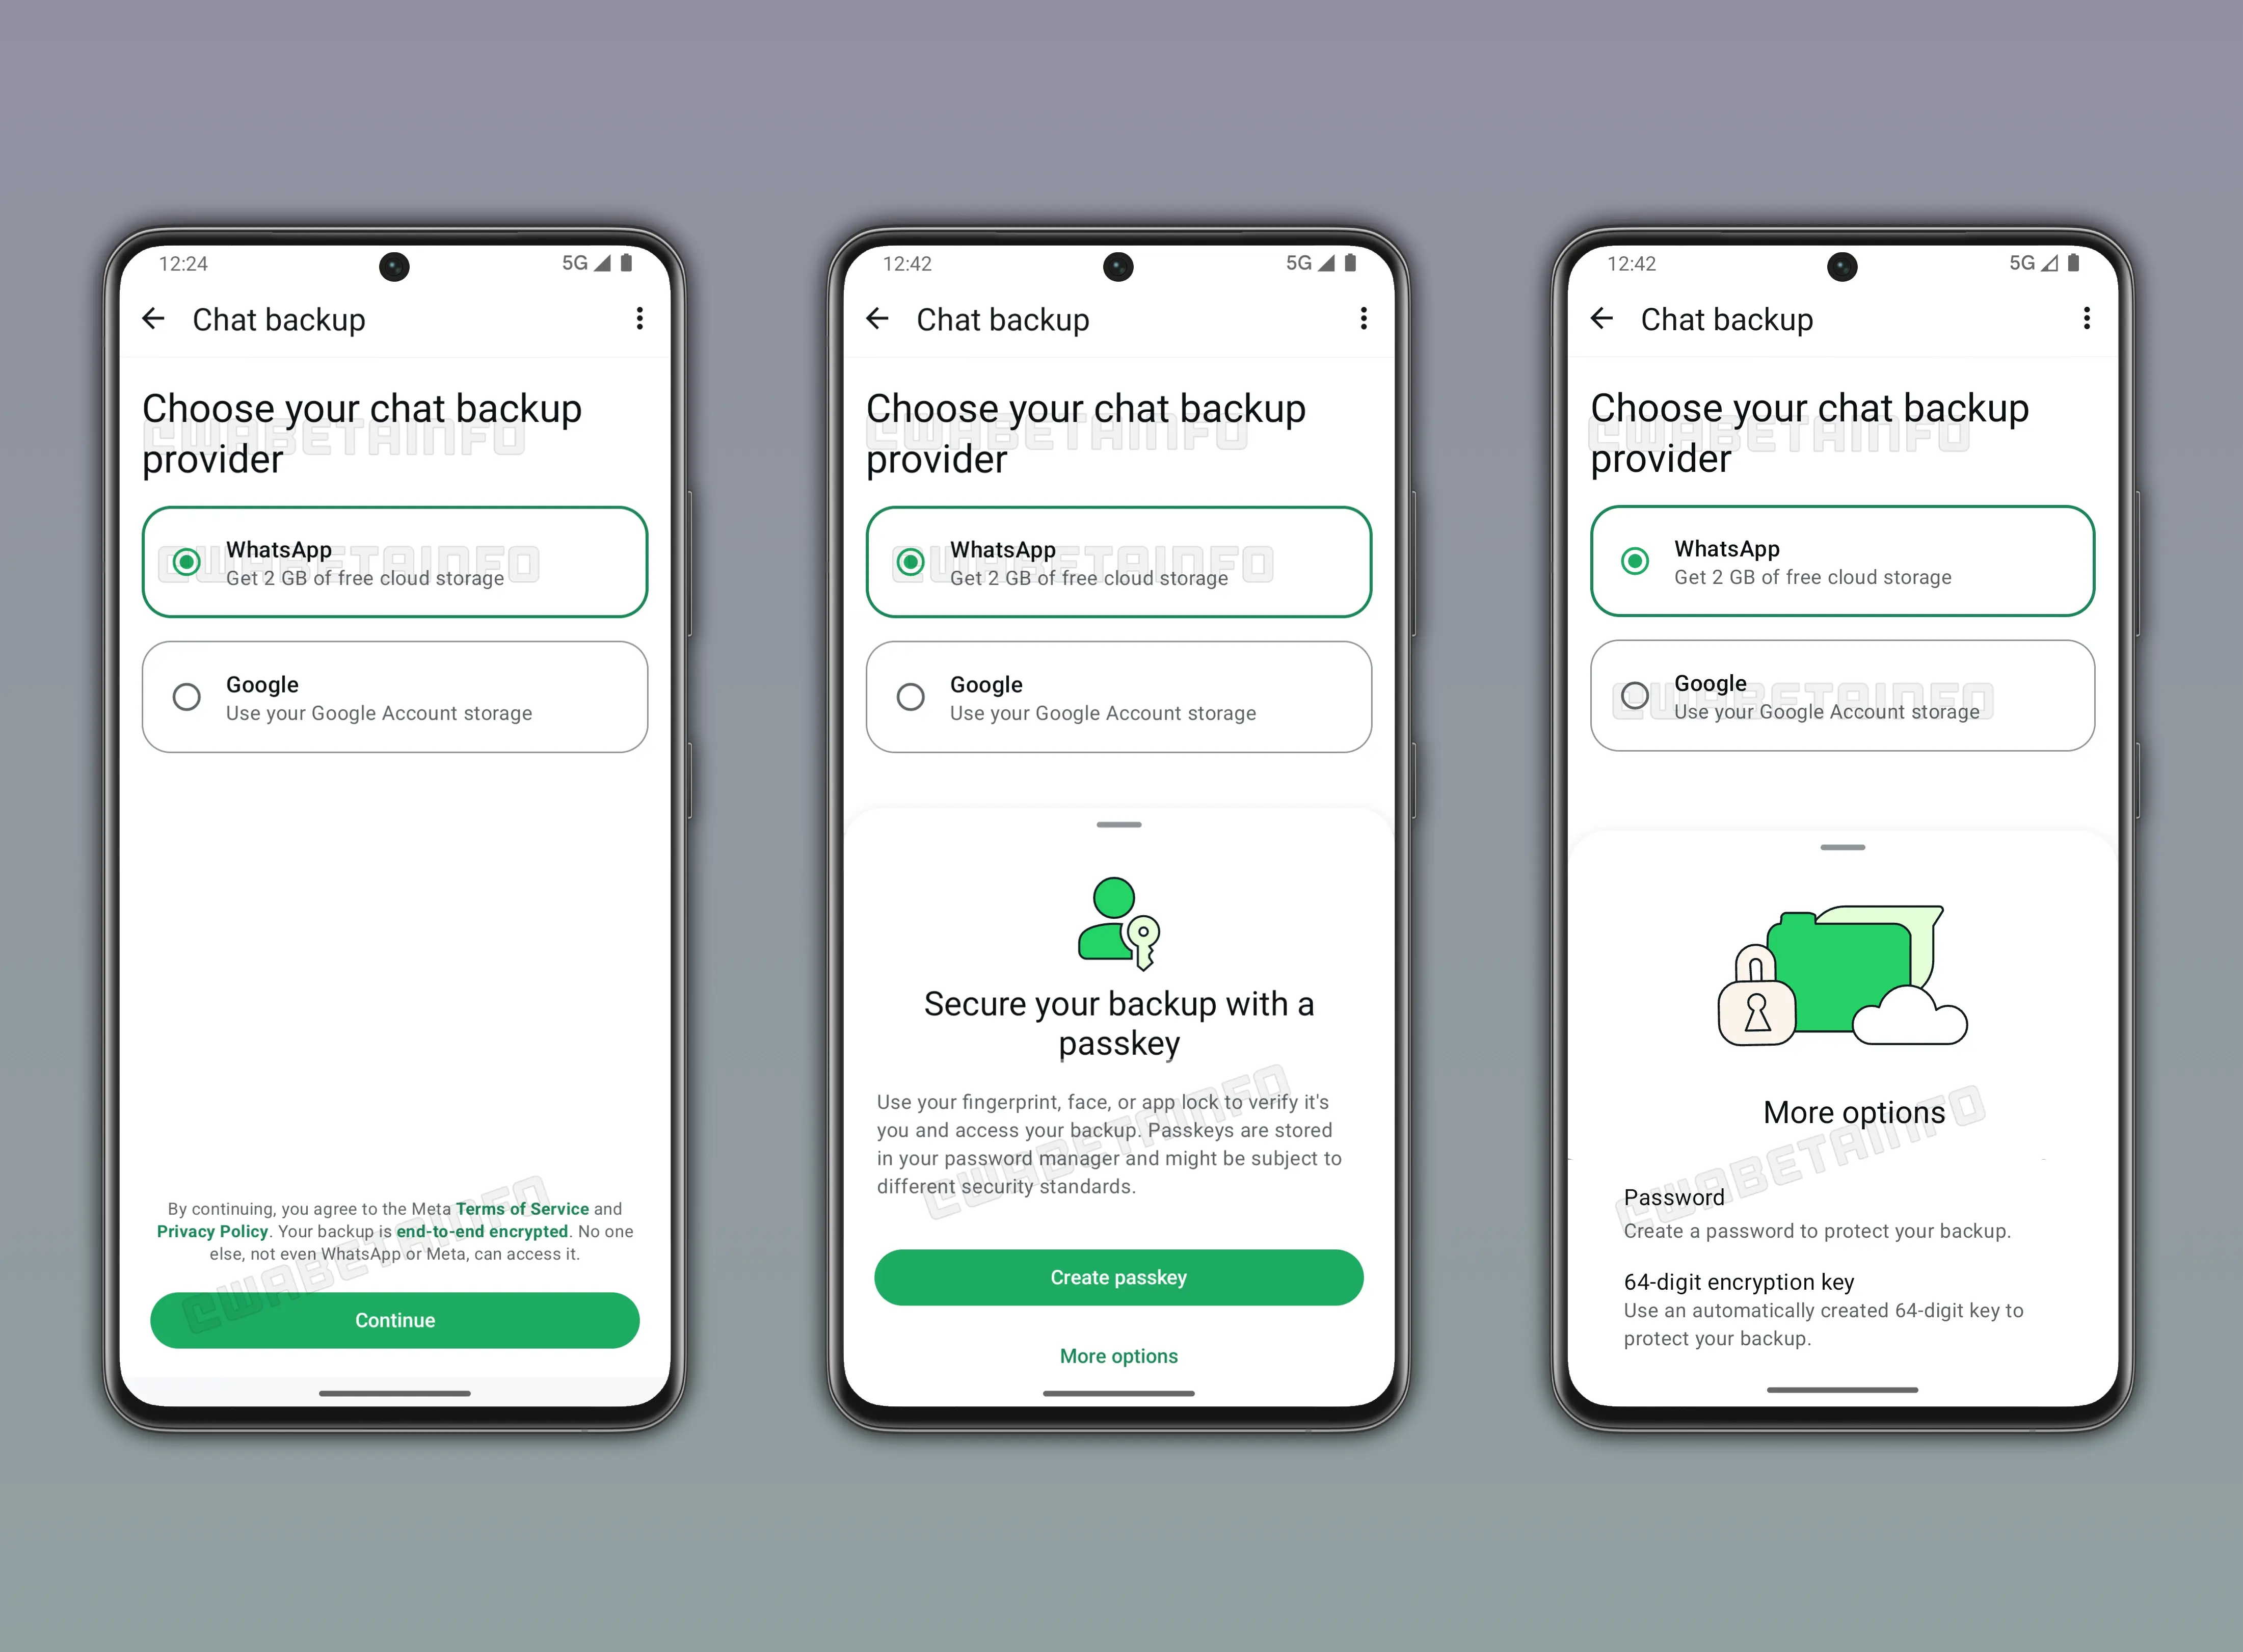
По данным WABetaInfo, в приложении может появиться выбор поставщика резервного копирования: например, Google или WhatsApp.

При этом компания обещает защитить такие копии сквозным шифрованием, чтобы доступ к данным не получила даже сама Meta.

Для защиты чатов будет использоваться ключи доступа (passkey). Пользователь сможет открывать доступ к резервной копии с помощью отпечатка пальца или распознавания лица.


Сам passkey будет храниться в менеджере паролей. Кроме того, резервные копии будут шифроваться с помощью 64-значного ключа.

Ожидается, что у нового сервиса будет бесплатный и платный варианты. В бесплатном тарифе пользователям могут дать 2 ГБ для резервных копий, а в платном — 50 ГБ за $0,99 (74 рубля).

Такой вариант может быть особенно удобен для тех, кто не хочет занимать место в Google Drive или iCloud. Если резервные копии можно будет перенести в инфраструктуру WhatsApp, пользователи смогут освободить облачное хранилище Google или Apple.

При этом пока остаются вопросы. Например, неизвестно, получат ли бесплатные 2 ГБ все пользователи или только подписчики WhatsApp Plus. Также неясно, станет ли платный тариф частью этой подписки. Функция пока находится в разработке, поэтому детали могут измениться до релиза.

Напомним, WhatsApp работает над новой функцией для Android — пузырьками уведомлений.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru