


В Google Play нашли фейковую читалку с Android-трояном Anatsa

В Google Play нашли фейковую читалку с Android-трояном Anatsa

В Google Play нашли фейковую читалку с Android-трояном Anatsa

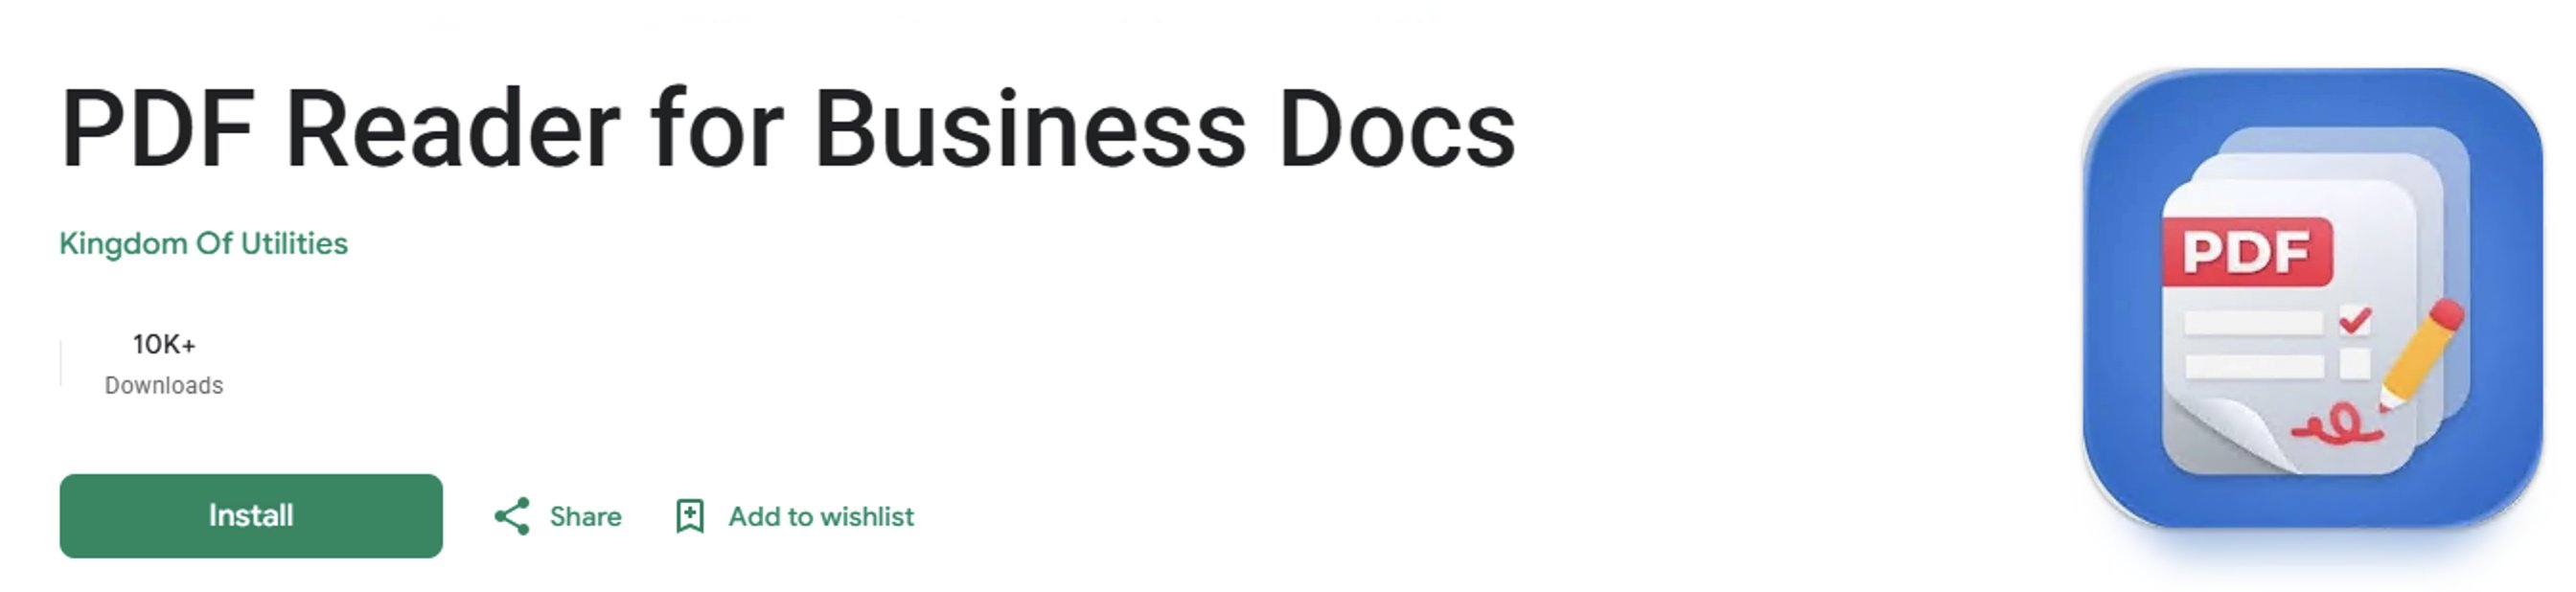
Исследователи обнаружили в Google Play вредоносное приложение для Android, маскирующееся под утилиту для чтения документов. Этот софт загружает на устройства банковский троян Anatsa, также известный как TeaBot. До удаления из магазина приложение успели установить более 10 тыс. раз.

Согласно описанию, сначала пользователь видел вроде бы обычное приложение для работы с документами.

После установки оно не сразу начинало вредоносную активность, а выступало в роли загрузчика: позже скачивало основной пейлоад с удалённого сервера. Такой подход помогает обходить первичные проверки и не вызывать подозрений у пользователя.

После заражения Anatsa подключалась к командным серверам и могла получать от операторов инструкции. Этот троян нацелен прежде всего на банковские приложения и умеет подменять экраны входа, перехватывать ввод, делать снимки экрана, читать СМС с одноразовыми кодами и помогать злоумышленникам проводить мошеннические операции.


Особенно опасны запросы к службам специальных возможностей Android. Если пользователь выдаёт такие разрешения вредоносному приложению, оно получает гораздо больше контроля над устройством и может работать незаметнее.

Инцидент снова показывает, что даже официальный магазин приложений не даёт стопроцентной гарантии безопасности. Злоумышленники всё чаще загружают в Google Play внешне безобидные приложения, а вредоносные функции активируют уже после установки.

Пользователям стоит внимательнее смотреть на разработчика, отзывы, количество установок и запрашиваемые разрешения. А если приложение для чтения документов внезапно просит доступ к специальным возможностям, СМС или другим важным функциям, это очень веский повод сразу его удалить.

Подпишитесь на новости

Российской прописки мало: Минцифры готовит требования к доверенному ПО

Отечественное происхождение программы ещё не делает её безопасной. Минцифры разработало проект требований к доверенному российскому ПО: предлагается проверять устойчивость к внешним воздействиям и выполнение дополнительных условий безопасности.

Документ опубликован для общественного обсуждения. Среди предлагаемых требований есть отсутствие известных неустранённых уязвимостей, разработка, хранение исходников и сборка в контролируемой среде на территории России.

Также предусмотрены актуальные сведения о компонентах программы, техническая поддержка в стране и публикация информации об обновлениях.

Отдельное внимание уделено совместимости с российскими браузерами и средствами электронной подписи. Для разных классов продуктов — от операционных систем и СУБД до офисных пакетов и коммуникационных приложений — предусмотрены специальные требования.

Подтверждать соответствие разработчики смогут добровольно через экспертизу. Сведения о её результатах предполагается отражать в реестре российского ПО и перечне программ для собственных нужд.

RSS: Новости на портале Anti-Malware.ru