


Павел Дуров жёстко высмеял повестку, пришедшую на его старый адрес в России

Павел Дуров жёстко высмеял повестку, пришедшую на его старый адрес в России

Павел Дуров жёстко высмеял повестку, пришедшую на его старый адрес в России

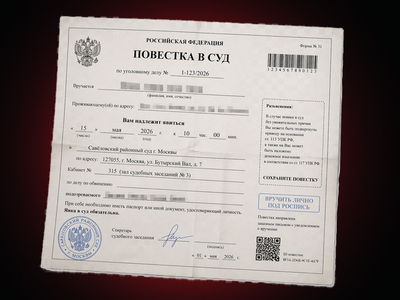
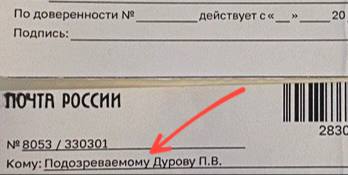
Павел Дуров снова выступил с резким заявлением о давлении со стороны российских властей. В своём телеграм-канале основатель Telegram написал, что в квартиру в России, где он жил 20 лет назад, пришла повестка на имя «подозреваемого П. В. Дурова».

В том же посте он иронично добавил, что его, видимо, подозревают в защите статей 29 и 23 Конституции России — о свободе слова и тайне переписки.

Формулировка получилась в фирменном стиле Дурова с политическим подтекстом и лёгкой насмешкой. Завершил он сообщение короткой репликой: «Proud to be guilty!»


Контекст у этого поста вполне конкретный. Ещё в феврале Дуров писал, что в России против него открыто уголовное дело по обвинению в содействии терроризму, и связывал это с попытками ограничить доступ россиян к Telegram и подавить право на приватность и свободное выражение мнений. О похожем расследовании тогда же сообщали и зарубежные СМИ.

На днях создатель Telegram также заявил, что французские власти выдвинули против него «более дюжины обвинений». Кроме того, Дуров отличился новой критикой в сторону WhatsApp, назвав шифрование зелёного месседжера крупнейшим обманом пользователей.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru