


Павел Дуров жёстко высмеял повестку, пришедшую на его старый адрес в России

Павел Дуров жёстко высмеял повестку, пришедшую на его старый адрес в России

Павел Дуров жёстко высмеял повестку, пришедшую на его старый адрес в России

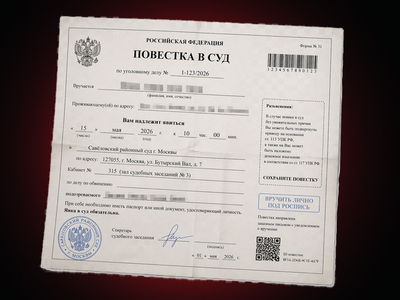
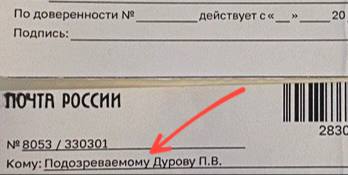
Павел Дуров снова выступил с резким заявлением о давлении со стороны российских властей. В своём телеграм-канале основатель Telegram написал, что в квартиру в России, где он жил 20 лет назад, пришла повестка на имя «подозреваемого П. В. Дурова».

В том же посте он иронично добавил, что его, видимо, подозревают в защите статей 29 и 23 Конституции России — о свободе слова и тайне переписки.

Формулировка получилась в фирменном стиле Дурова с политическим подтекстом и лёгкой насмешкой. Завершил он сообщение короткой репликой: «Proud to be guilty!»


Контекст у этого поста вполне конкретный. Ещё в феврале Дуров писал, что в России против него открыто уголовное дело по обвинению в содействии терроризму, и связывал это с попытками ограничить доступ россиян к Telegram и подавить право на приватность и свободное выражение мнений. О похожем расследовании тогда же сообщали и зарубежные СМИ.

На днях создатель Telegram также заявил, что французские власти выдвинули против него «более дюжины обвинений». Кроме того, Дуров отличился новой критикой в сторону WhatsApp, назвав шифрование зелёного месседжера крупнейшим обманом пользователей.

Подпишитесь на новости

ИИ-агент BI.ZONE Cubi научился готовить правила обнаружения угроз

BI.ZONE расширила возможности ИИ-ассистента Cubi в платформе Threat Intelligence. Он получил агентские функции: теперь может собирать отчёты по заданным параметрам, готовить планы эмуляции действий атакующих и формулировать гипотезы для проактивного поиска угроз.

Компания относит обновлённое решение к классу Agentic Threat Intelligence.

По данным BI.ZONE, Cubi также формирует правила обнаружения, выявляет угрозы по разным типам входных данных, анализирует вредоносные команды и сценарии и определяет их возможную принадлежность к известным атакам.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин утверждает, что агент позволяет выполнять за минуты задачи, на которые прежде уходили часы.

В платформе появилась ИИ-обработка публичных исследований из внешних источников. Система преобразует их в описания киберугроз на русском языке и извлекает сведения о группировках, вредоносных программах, инструментах и уязвимостях. В описания также включаются тактики и техники атак и страны, против которых они были направлены.

Ещё одно дополнение — браузерное расширение BI.ZONE Threat Intelligence для проверки индикаторов компрометации. Пользователь может просканировать веб-страницу или выделить отдельный индикатор, чтобы узнать, с какой угрозой он связан и когда появился на портале.

Из расширения можно перейти к полной карточке со сведениями о связанных злоумышленниках и атаках.

RSS: Новости на портале Anti-Malware.ru