

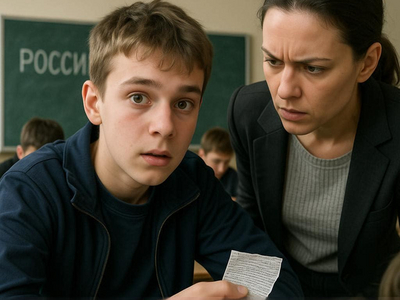

ИИ поймал нарушителя на досрочном ЕГЭ

ИИ поймал нарушителя на досрочном ЕГЭ

ИИ поймал нарушителя на досрочном ЕГЭ

Во время досрочного этапа сдачи единого государственного экзамена (ЕГЭ) было выявлено четыре нарушения. Одного из нарушителей, пытавшегося воспользоваться шпаргалкой, обнаружили с помощью средств на базе искусственного интеллекта. Досрочный этап проходил с 20 марта по 20 апреля, в нём приняли участие 2 236 человек.

О первых итогах ЕГЭ в текущем учебном году сообщил Интерфакс со ссылкой на Рособрнадзор.

Для проведения досрочного этапа было задействовано 113 пунктов проведения экзаменов (ППЭ) в 69 регионах России. Его организацию обеспечивали более 2 тыс. сотрудников ППЭ.

«За нарушения порядка проведения ЕГЭ с экзаменов были удалены четыре человека. Первого в этом году нарушителя выявил искусственный интеллект, разработанный компанией "Ростелеком". Нейросеть, анализирующая поведение выпускников, зафиксировала использование шпаргалки у одного из участников в экзаменационном пункте Санкт-Петербурга», – такие подробности о выявленных нарушениях со стороны участников экзамена привёл Рособрнадзор.

В ходе выпускной кампании 2025 года ИИ выявил 800 случаев списывания. Нарушители пытались использовать не только шпаргалки, но и различные технические средства. В «Ростелекоме» тогда отдельно отмечали, что эффективность систем выявления нарушений выросла втрое по сравнению с 2024 годом.

В 2026 году глава Рособрнадзора Анзор Музаев анонсировал появление средств подавления мобильной связи на большей части ППЭ.

Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru