


Сбой у нейросетей: ChatGPT, Claude и Gemini одновременно перестали работать

Сбой у нейросетей: ChatGPT, Claude и Gemini одновременно перестали работать

Сбой у нейросетей: ChatGPT, Claude и Gemini одновременно перестали работать

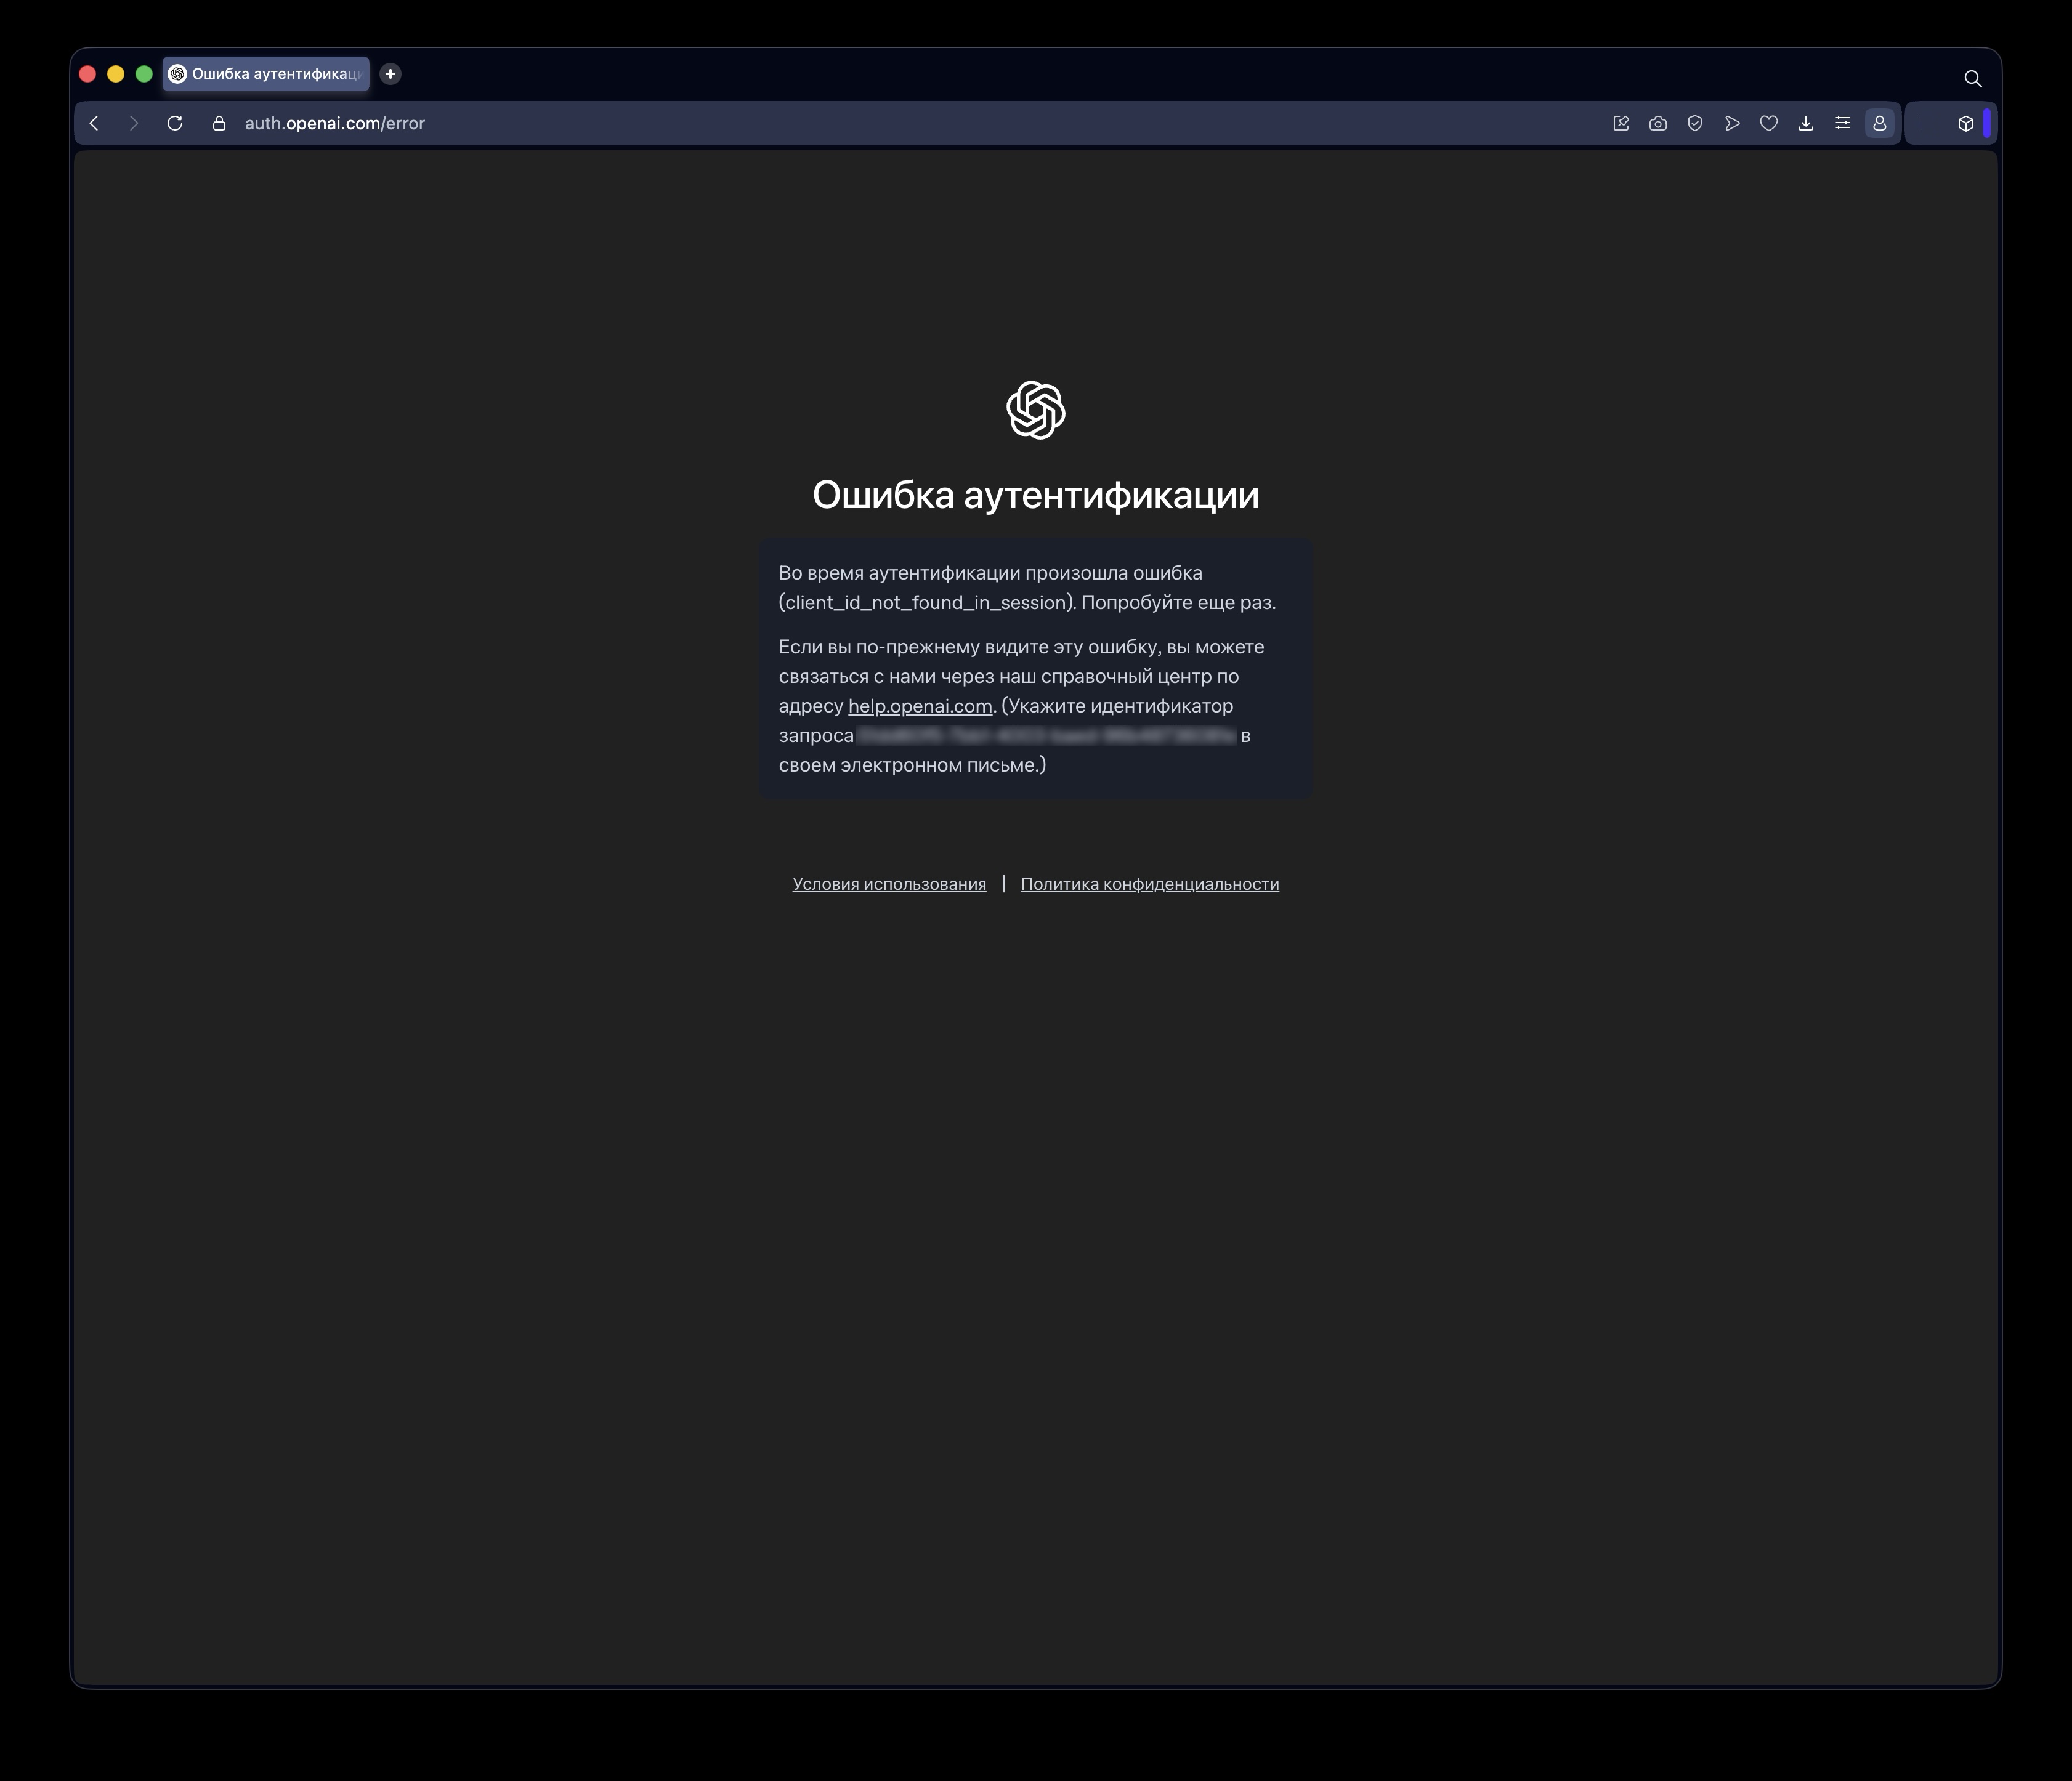
Рабочая неделя для многих началась с ошибок и «пустых экранов». ChatGPT оказался недоступен, судя по всему, довольно масштабно. Сервис не открывался больше часа, а вместе с ним легли и API, на которых завязано немало других приложений и сервисов.

Сама OpenAI подтвердила проблему: на официальной странице зафиксирован серьёзный киберинцидент, затронувший как веб-версию, так и интеграции. Тут не о точечный сбой, а ситуация, которая буквально парализовала часть экосистемы.

Причём ChatGPT оказался не один. Почти одновременно перебои начались и у других крупных ИИ-сервисов. Сначала пользователи пожаловались на проблемы с Claude от Anthropic, затем — на сбои в Gemini. Правда, Claude, по данным пользователей, довольно быстро пришёл в себя, тогда как ChatGPT остаётся недоступным дольше.


Что именно стало причиной — пока неясно. Но сам масштаб выглядит показательно: сразу несколько ведущих ИИ-сервисов испытывают проблемы практически одновременно. Это снова поднимает вопрос о том, насколько устойчива современная облачная инфраструктура, на которой держатся популярные нейросети.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru