


Новый Android-зловред оказался опаснее: MiningDropper шпионит за жертвами

Новый Android-зловред оказался опаснее: MiningDropper шпионит за жертвами

Новый Android-зловред оказался опаснее: MiningDropper шпионит за жертвами

Исследователи бьют тревогу: на ландшафте киберугроз появился новый Android-зловред, который быстро эволюционирует и уже выходит далеко за рамки своей майнинговой функциональности. Речь идёт о MiningDropper — инструменте, который изначально маскировался под дроппер для скрытой добычи криптовалюты, но теперь превратился в полноценную платформу доставки самых разных угроз.

О находке рассказали специалисты Cyble Research and Intelligence Labs (CRIL). По их данным, MiningDropper — это не просто вредоносное приложение, а гибкий фреймворк с продуманной архитектурой, заточенной под обход анализа и детектирования.

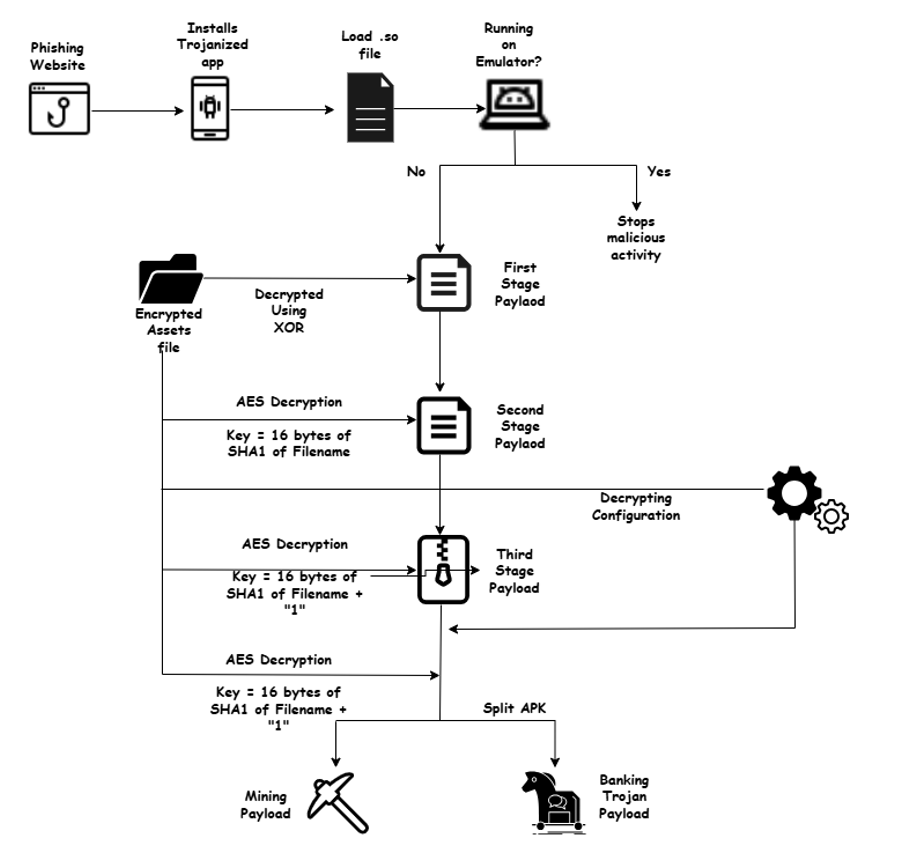
Главная фишка — многоступенчатая схема загрузки пейлоада. В ход идут сразу несколько техник: XOR-обфускация на уровне нативного кода, AES-шифрование, динамическая подгрузка DEX-файлов и механизмы против эмуляции. Проще говоря, зловред умеет отлично прятаться и не раскрывает свои реальные возможности на ранних этапах заражения.


Более того, критически важные компоненты вообще не сохраняются на устройстве в читаемом виде — всё разворачивается прямо в памяти. Это серьёзно осложняет жизнь как аналитикам, так и автоматическим песочницам.

Распространяется MiningDropper тоже довольно изящно. В одной из кампаний злоумышленники использовали троянизированную версию Android-приложения Lumolight с открытым исходным кодом. С виду безобидная утилита, а внутри полноценный загрузчик зловреда. Пользователь сам даёт приложению нужные разрешения и тем самым открывает дверь атаке.

После установки начинается самое интересное. Зловред не действует по шаблону: он анализирует среду и на основе конфигурации решает, какую именно нагрузку доставить. Это может быть как банальный скрытый майнинг, так и куда более серьёзные сценарии.

Эксперты подчёркивают:

«MiningDropper уже нельзя воспринимать как очередной майнер. Это универсальная платформа доставки вредоносных компонентов. Такой модульный подход позволяет атакующим быстро адаптироваться: менять финальную цель атаки, не переписывая всю инфраструктуру».

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru