


Apple начала блокировать на iPhone альтернативный Telegram-клиент Telega

Apple начала блокировать на iPhone альтернативный Telegram-клиент Telega

Apple начала блокировать на iPhone альтернативный Telegram-клиент Telega

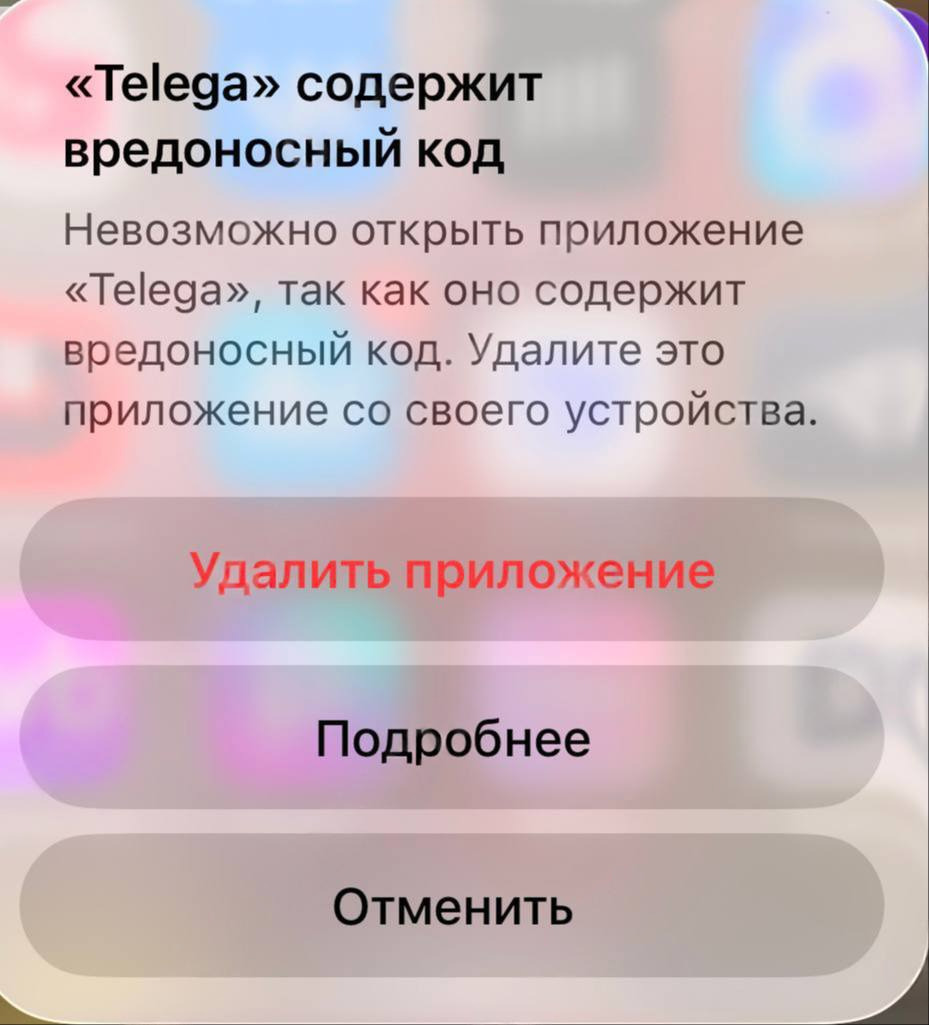
У пользователей iPhone начались проблемы с альтернативным клиентом Telegram «Телега». После удаления приложения из App Store 9 апреля Apple, судя по сообщениям пользователей, начала дополнительно помечать уже установленную версию как потенциально опасную: iOS не даёт открыть приложение, оно вылетает, а система рекомендует удалить его с устройства.

При этом сама Телега действительно пропала из App Store, тогда как в Google Play и RuStore приложение по-прежнему доступно.

Официальные комментарии Apple с прямым объяснением именно по этому клиенту пока не опубликованы. Но сама механика такого предупреждения у iPhone существует.

Apple отдельно описывает сценарий, при котором iOS блокирует запуск приложения, если считает, что оно содержит вредоносный код, и предлагает пользователю удалить его.

Источник: «Хабр»


Официальный комментарий представителей Телеги:

«Сейчас Телега действительно временно недоступна в App Store. В связи с этим у владельцев iPhone может появляться уведомление, блокирующее вход в приложение. Это сообщение связано с ошибочной классификацией Телеги. Независимые проверки компаний Cloudflare, Seclookup, SOCRadar, Gridinsoft, Criminal IP, Fortinet, Norton уже подтвердили, что Телега не является вредоносным приложением. Однако проверка со стороны Apple требует больше времени, поэтому на устройствах iOS пока возможно появление такого уведомления».

Кроме того, разработчики Телеги ранее объясняли исчезновение приложения из App Store по-своему. В проекте заявили, что временное удаление могло быть связано с волной негативных отзывов после введения списка ожидания для новых пользователей.

По их версии, это могли неверно интерпретировать модераторы Apple. Однако на фоне этой истории у Telega уже был и другой, куда более неприятный контекст.

Ещё 20 марта в сети появился анонимный материал с техническим разбором клиента Телега для Android, где авторы утверждали, что в приложении якобы была активирована скрытая функциональность для перехвата данных между клиентом и серверами Telegram.

В публикации речь шла о схеме «Человек посередине», при которой трафик проходит через инфраструктуру самой Телеги. Позже на эту историю обратили внимание и профильные площадки, а Telegram, по данным профильных СМИ, начал отдельно помечать аккаунты пользователей неофициальных клиентов предупреждением о рисках.

Кроме того, на прошлой недели энтузиасты разобрали Android-версию Телеги и выяснили, что клиент мог читать переписку пользователей.

Интересно также, что Cloudflare в этом месяце признал домены Телеги шпионскими.

Подпишитесь на новости

Apple закрыла лазейку для включения 5G на iPhone в России

Apple устранила AirLift в iOS 27.2 beta 3 — уязвимость, которую энтузиасты использовали для изменения операторских настроек без полноценного джейлбрейка. Через нее на iPhone открывали переключатель 5G и другие недоступные функции связи. Теперь лазейку прикрывают.

О патче сообщил разработчик эксплойта @0xjohnny. По его словам, AirLift пока работает на iOS 27.0, 27.0.1 и первых двух бета-сборках iOS 27.2. Закрытия уязвимости ожидают и в финальной iOS 27.1, но это пока прогноз.

AirLift позволяла сторонним процессам обходить ограничения системной песочницы через AirTraffic — штатный механизм синхронизации данных между iPhone и macOS. На ее основе появилась утилита CarrierSIM для подмены операторских профилей.

С помощью инструмента пользователи открывали настройки 5G, вызовов по Wi-Fi и голосового кодека EVS. Вместо российского профиля устройство получало параметры зарубежного оператора. Однако появление переключателя или значка 5G само по себе еще не гарантирует доступ к сети: он зависит и от инфраструктуры оператора.

По словам исследователя, у пользователей, успевших применить скрипт, настроенные функции сохраняются. А вот повторить активацию на версиях с исправленной уязвимостью уже не получится.

Напомним, ранее мы сообщали, что 5G на российских iPhone всё-таки включили через уязвимость в iOS.

RSS: Новости на портале Anti-Malware.ru