


Новый Android-троян Mirax превращает смартфоны в прокси для атак

Новый Android-троян Mirax превращает смартфоны в прокси для атак

Новый Android-троян Mirax превращает смартфоны в прокси для атак

Новый Android-зловред Mirax быстро набирает обороты и уже успел засветиться в реальных кибератаках. По данным Cleafy, кампания продвигается через рекламу в экосистеме Meta (признана экстремистской и запрещена в России) и могла охватить более 220 тысяч аккаунтов в Facebook, Instagram, Messenger и Threads (все принадлежат экстремисткой и запрещённой Meta).

Исследователи говорят, что перед нами не просто очередной банковский троян, а более неприятная штука: Mirax сочетает функции удалённого доступа к смартфону с возможностью превращать заражённое устройство в резидентский прокси-узел.

Это значит, что злоумышленники могут не только подсматривать за действиями жертвы и красть её данные, но и прогонять собственный трафик через реальный IP-адрес владельца заражённого телефона.

Для атакующих это особенно удобно: так проще обходить географические ограничения, маскировать мошеннические действия под «нормальную» активность и проводить захват аккаунтов или финансовые операции с меньшим риском мгновенного срабатывания антифрод-систем.


Согласно описанию Cleafy, Mirax умеет перехватывать нажатия клавиш, красть фотографии, собирать данные о блокировке экрана, выполнять команды, следить за активностью пользователя и подгружать фальшивые HTML-оверлеи поверх настоящих приложений для кражи логинов и паролей. От типичных Android-троянов его как раз и отличает прокси-функция: заражённый смартфон можно использовать не только как объект атаки, но и как инфраструктуру для других преступных операций.

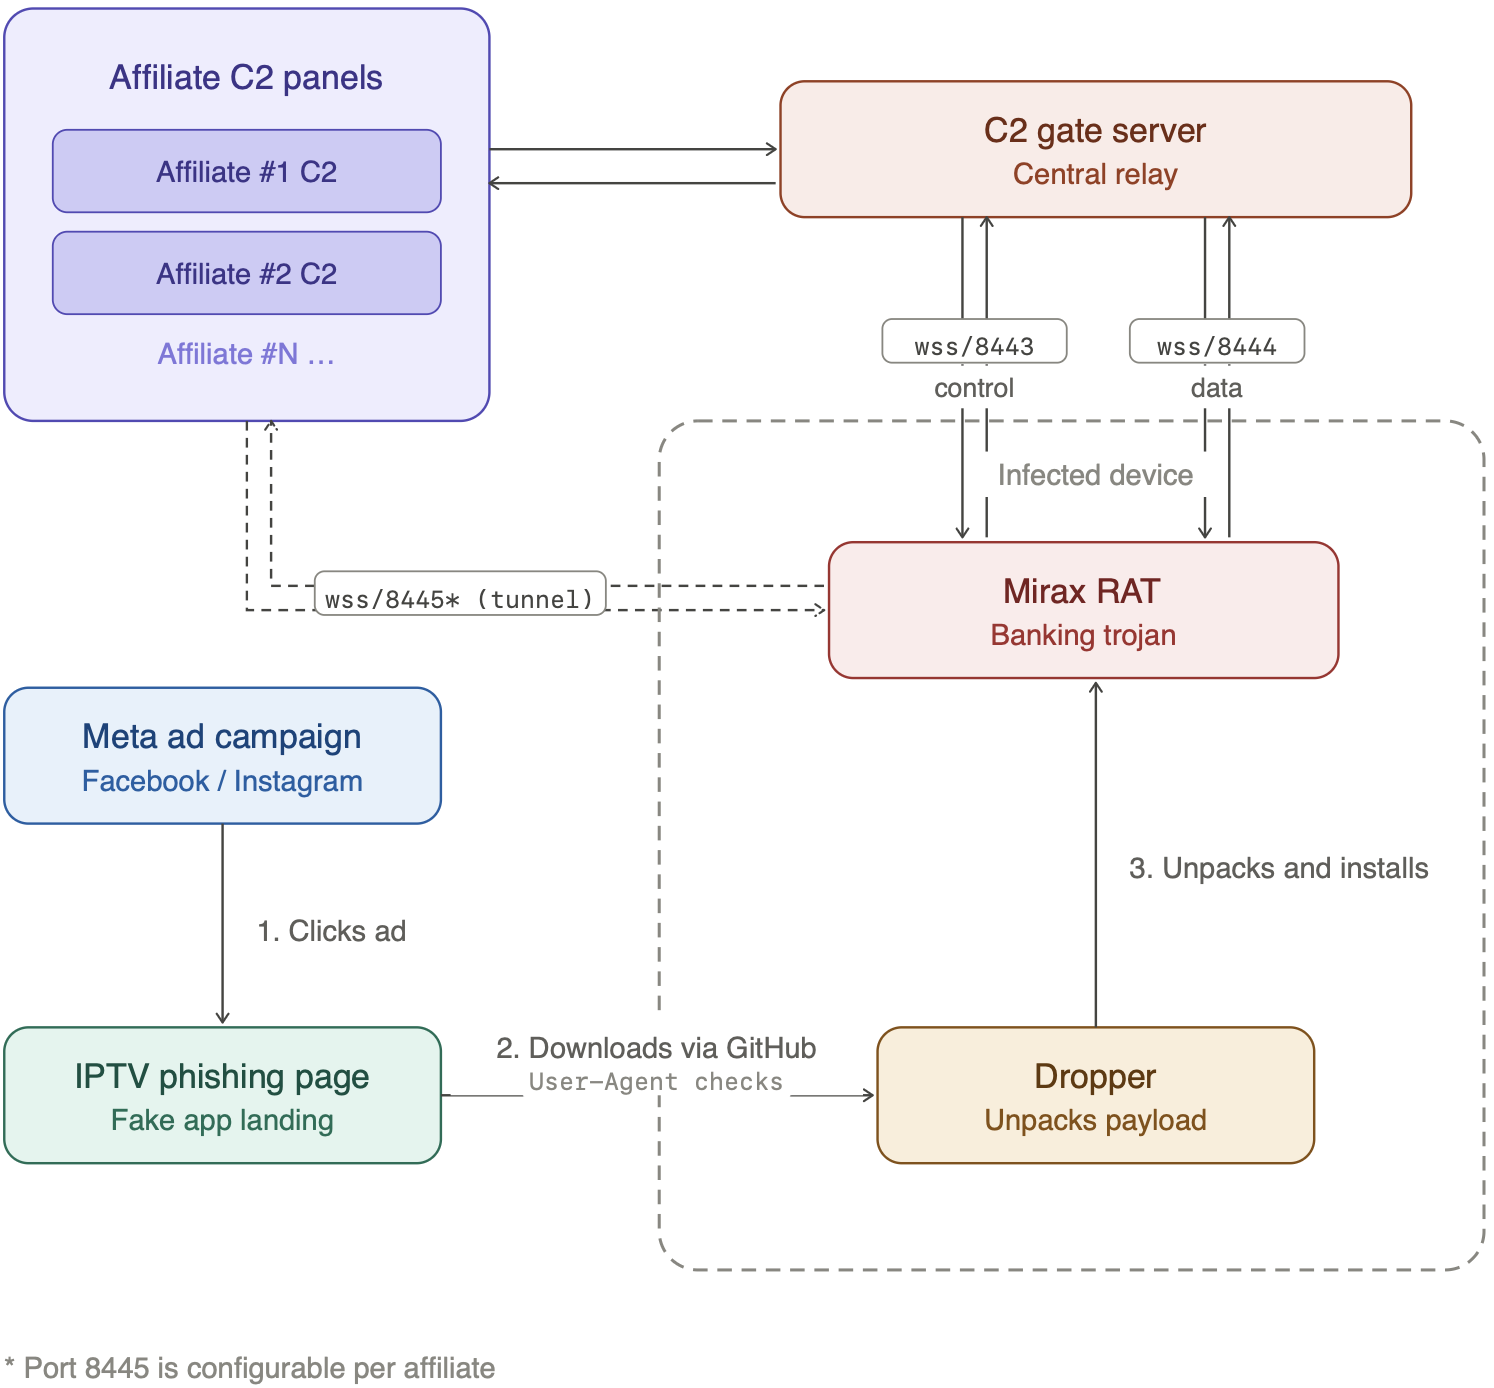
Распространяют Mirax через рекламу в Meta. Пользователям показывали объявления, обещающие бесплатный доступ к стримингу спорта и фильмов, а дальше вели на страницы с дроппером. Одно из объявлений, запущенное 6 апреля 2026 года, по оценке Cleafy, имело охват 190 987 аккаунтов.

Ссылки на дропперы проверяют, что страницу открыли именно с мобильного устройства, и стараются скрыть вредоносную начинку от автоматического анализа. Сами APK-файлы размещались в том числе на GitHub. Среди замеченных названий приложений — StreamTV для дроппера и Reproductor de video для финального пейлоада. После установки пользователя уговаривают разрешить инсталляцию из неизвестных источников, а затем разворачивают основной модуль Mirax.

После заражения зловред маскируется под видеоплеер, просит включить специальные возможности Android и получает почти полный контроль над устройством. Для связи с управляющей инфраструктурой используются сразу несколько каналов WebSocket: один — для удалённых команд, другой — для стриминга и вывода данных, ещё один — для поднятия SOCKS5-прокси.

В Cleafy считают, что это хороший пример того, как рынок Android-вредоносов движется в сторону более «многофункциональных» инструментов, где одна инфекция приносит злоумышленникам сразу несколько способов монетизации.

Google построила в Android клетку для ИИ-агентов, но пока она пустует

В Android появился системный механизм, который позволит ИИ-агентам выполнять действия внутри приложений без имитации нажатий по экрану. Доступ защищён специальным разрешением, однако на обычном смартфоне найти соответствующий переключатель пока не получится: технология AppFunctions остаётся экспериментальной, а её интеграция с Gemini доступна лишь избранным тестировщикам.

AppFunctions позволяет разработчикам превратить отдельные возможности приложений в инструменты для агентов.

Например, вместо открытия календаря и блуждания по интерфейсу Gemini сможет напрямую вызвать функцию создания события. Аналогичным образом агент сможет составить плейлист, добавить товары в список покупок или объединить действия нескольких программ.

По смыслу это мобильный аналог MCP: приложение заранее описывает доступные операции, Android регистрирует их, а аутентифицированный агент выбирает и запускает нужную функцию по запросу пользователя. Интерфейс приложения может меняться сколько угодно.


Чтобы обнаруживать и выполнять такие функции, вызывающая программа должна получить системное разрешение EXECUTE_APP_FUNCTIONS. Оно не отображается в обычном меню настроек и предназначено для одобренных агентов и ассистентов. Сам механизм доступен начиная с Android 16.

Но захват смартфонов роботами откладывается. Google прямо помечает AppFunctions как экспериментальную, предупреждает о возможных изменениях API и пока допускает к полному циклу только ограниченное число приложений и системных агентов. Разработчики могут подготовить и протестировать функции, но подключение к Gemini остаётся закрытым и требует участия в программе раннего доступа.

В перспективе такая архитектура должна быть надёжнее агентов, которые управляют телефоном через ADB и просто тыкают по экрану. Заодно Google заранее ограничивает круг программ, способных распоряжаться чужими функциями.

RSS: Новости на портале Anti-Malware.ru