


Новый Android-троян Mirax превращает смартфоны в прокси для атак

Новый Android-троян Mirax превращает смартфоны в прокси для атак

Новый Android-троян Mirax превращает смартфоны в прокси для атак

Новый Android-зловред Mirax быстро набирает обороты и уже успел засветиться в реальных кибератаках. По данным Cleafy, кампания продвигается через рекламу в экосистеме Meta (признана экстремистской и запрещена в России) и могла охватить более 220 тысяч аккаунтов в Facebook, Instagram, Messenger и Threads (все принадлежат экстремисткой и запрещённой Meta).

Исследователи говорят, что перед нами не просто очередной банковский троян, а более неприятная штука: Mirax сочетает функции удалённого доступа к смартфону с возможностью превращать заражённое устройство в резидентский прокси-узел.

Это значит, что злоумышленники могут не только подсматривать за действиями жертвы и красть её данные, но и прогонять собственный трафик через реальный IP-адрес владельца заражённого телефона.

Для атакующих это особенно удобно: так проще обходить географические ограничения, маскировать мошеннические действия под «нормальную» активность и проводить захват аккаунтов или финансовые операции с меньшим риском мгновенного срабатывания антифрод-систем.


Согласно описанию Cleafy, Mirax умеет перехватывать нажатия клавиш, красть фотографии, собирать данные о блокировке экрана, выполнять команды, следить за активностью пользователя и подгружать фальшивые HTML-оверлеи поверх настоящих приложений для кражи логинов и паролей. От типичных Android-троянов его как раз и отличает прокси-функция: заражённый смартфон можно использовать не только как объект атаки, но и как инфраструктуру для других преступных операций.

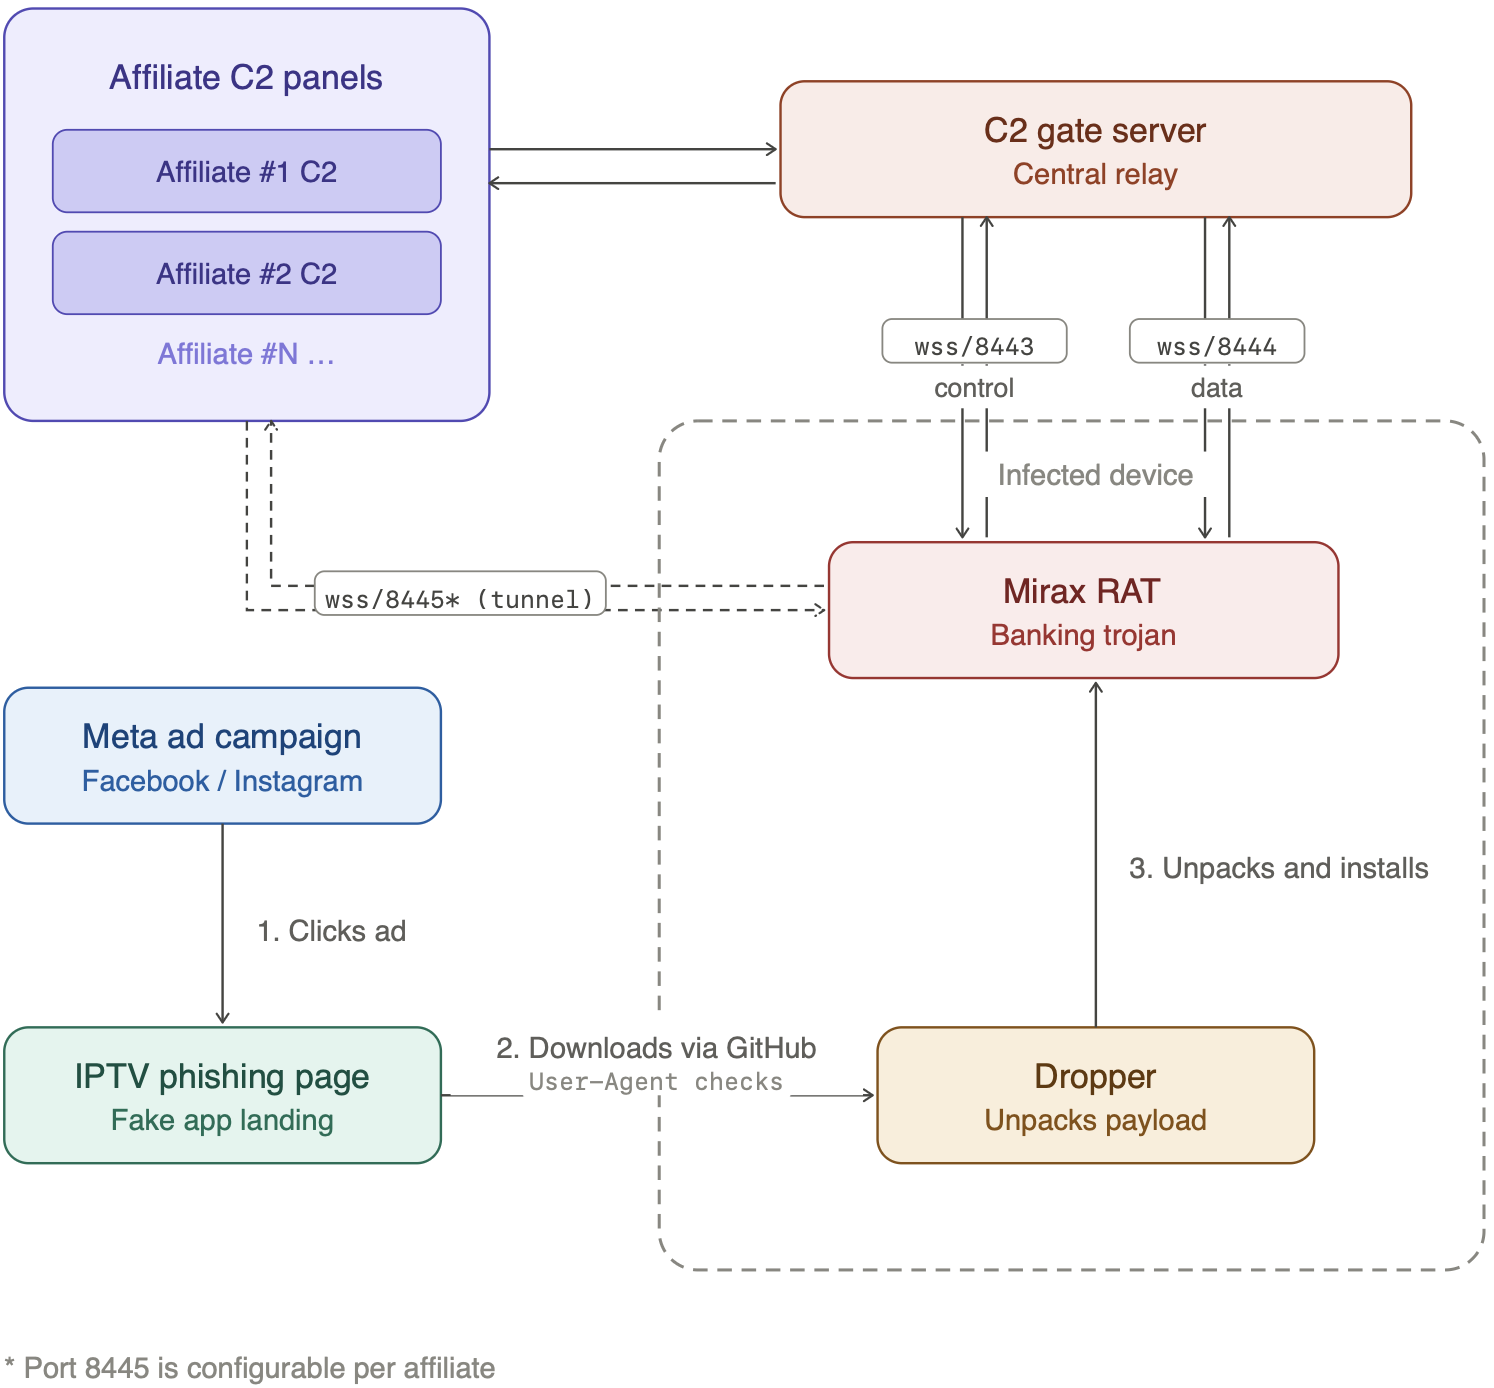
Распространяют Mirax через рекламу в Meta. Пользователям показывали объявления, обещающие бесплатный доступ к стримингу спорта и фильмов, а дальше вели на страницы с дроппером. Одно из объявлений, запущенное 6 апреля 2026 года, по оценке Cleafy, имело охват 190 987 аккаунтов.

Ссылки на дропперы проверяют, что страницу открыли именно с мобильного устройства, и стараются скрыть вредоносную начинку от автоматического анализа. Сами APK-файлы размещались в том числе на GitHub. Среди замеченных названий приложений — StreamTV для дроппера и Reproductor de video для финального пейлоада. После установки пользователя уговаривают разрешить инсталляцию из неизвестных источников, а затем разворачивают основной модуль Mirax.

После заражения зловред маскируется под видеоплеер, просит включить специальные возможности Android и получает почти полный контроль над устройством. Для связи с управляющей инфраструктурой используются сразу несколько каналов WebSocket: один — для удалённых команд, другой — для стриминга и вывода данных, ещё один — для поднятия SOCKS5-прокси.

В Cleafy считают, что это хороший пример того, как рынок Android-вредоносов движется в сторону более «многофункциональных» инструментов, где одна инфекция приносит злоумышленникам сразу несколько способов монетизации.

Немецкая полиция читает WhatsApp и Signal без взлома шифрования

Правоохранительные органы Германии используют клонирование аккаунтов для слежки за перепиской в WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Signal и Telegram. Для этого они подключают служебный компьютер к учётной записи подозреваемого как обычное доверенное устройство. Шифрование остаётся целым, просто полиция тихо садится внутрь защищённого канала.

О практике рассказало netzpolitik.org, получившее секретную директиву Таможенного криминального управления Германии (ZKA).

Метод тестировали с конца 2023 года, а 1 августа 2025-го перевели в статус постоянного инструмента для расследования тяжких и организованных преступлений.

Следователи используют штатные функции WhatsApp Web, Telegram Web и Signal Desktop. Чтобы привязать новый компьютер, нужен QR-код, подтверждение в приложении или проверочный код. Получить его можно через изъятый или добровольно переданный телефон, перехват СМС либо фишинг.

В одном из описанных случаев супруги дали полиции смартфоны, чтобы сотрудники сфотографировали сообщения от их дочери. Вместо этого полицейские якобы незаметно активировали WhatsApp Web и получили постоянный доступ к будущей переписке. Сервис воспринимал компьютер как легальное устройство и сам отправлял на него расшифрованные сообщения.

Некоторые клиенты синхронизируют и старую переписку. При подключении Signal постороннее устройство может получить сообщения за предыдущие 45 дней. Технически оно также способно видеть контакты и отправлять сообщения от имени владельца.

Ведомство не раскрывает масштабы слежки, сославшись на государственную тайну. Пользователям остаётся проводить ревизию самостоятельно: открыть раздел «Связанные устройства» в мессенджере и завершить все незнакомые сеансы.

RSS: Новости на портале Anti-Malware.ru