


Поддельное обновление Windows 11 оказалось ловушкой для кражи паролей

Поддельное обновление Windows 11 оказалось ловушкой для кражи паролей

Поддельное обновление Windows 11 оказалось ловушкой для кражи паролей

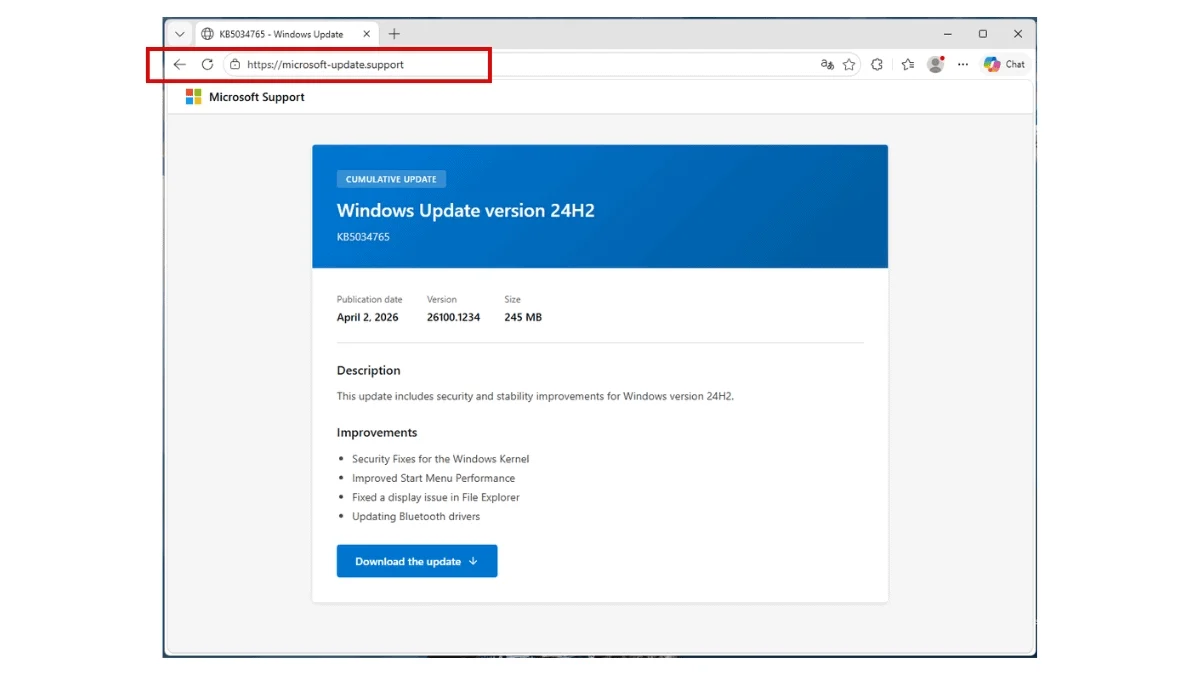
Пользователей Windows 11 предупредили о новой ловушке: мошенники замаскировали вредоносный файл под обычное системное обновление и раздают его через поддельный сайт, очень похожий на страницу поддержки Microsoft.

О схеме рассказали исследователи из Malwarebytes. По данным компании, злоумышленники используют домен microsoft-update[.]support, который выглядит достаточно убедительно.

На сайте размещена якобы накопительная версия обновления для Windows 11 24H2 с правдоподобным номером в стиле KB и большой кнопкой загрузки.


Снаружи всё выглядит почти безобидно: пользователь скачивает файл, который похож на стандартный пакет обновления Windows. Но на деле это инфостилер — вредонос для кражи паролей, платёжных данных и доступа к аккаунтам.

Malwarebytes отдельно подчёркивает, что файл собран с помощью легитимного инструмента упаковки, из-за чего он может выглядеть правдоподобно не только для человека, но и для защитного софта.

После запуска вредоносная программа, по данным исследователей, разворачивает Electron-приложение и дополнительные скрипты, которые подгружают новые компоненты в фоне. Такой подход помогает замаскировать заражение под обычные системные процессы и усложняет быстрое обнаружение проблемы.

Ещё один тревожный момент — закрепление в системе. Вредонос меняет параметры автозагрузки и размещает замаскированные ярлыки в системных папках, чтобы снова запускаться после перезагрузки.

Параллельно он связывается с внешними серверами, собирает сведения о системе и отправляет украденные данные наружу. В одной из проверок образец вообще не определялся антивирусными движками, что делает схему особенно неприятной.

Подпишитесь на новости

Avanpost вывела Identity Cloud на рынок, первым партнёром стал CURATOR

Защита корпоративного входа переезжает в облако. Avanpost запустила коммерческую эксплуатацию Identity Cloud — сервиса многофакторной аутентификации и единого входа для сотрудников и подрядчиков. Первым партнёром, развернувшим платформу у себя, стал CURATOR: он предлагает её под брендом CURATOR.IDENTITY.

Avanpost Identity Cloud позволяет подключать защиту доступа по подписке, без отдельного тяжёлого проекта по развёртыванию ядра IAM.

После тестирования с июня по октябрь сервис выходит на рынок со стоимостью от 168 рублей за пользователя в месяц.

Тарифы есть под разные задачи. Start предназначен для базовой защиты VPN и веб-приложений: второй фактор и единый вход. Expert добавляет контекстную аутентификацию, оценку риска, правила для групп и аварийный вход. E-passport ориентирован на бесшовный доступ между разными типами приложений и криптографическую защиту сессий.

 

Zero Trust предполагает проверку устройств и непрерывную оценку доверия; на сайте этот тариф пока отмечен как предстоящий. Часть возможностей старших пакетов тоже появится позднее.

Рыночный контекст показательный: за рубежом облачная идентификация давно стала самостоятельным сегментом. В России направление пока заметно скромнее — но говорить, что до запуска его вообще не существовало, было бы перебором.

Для каждого клиента предусмотрен отдельный контур с собственной базой данных. Внутренние системы подключаются через Access Bridge: инфраструктурные секреты остаются у заказчика, а офлайн-аутентификация предусмотрена на случай потери связи с облаком.

Партнёрам доступны две модели: перепродавать сервис Avanpost либо развернуть платформу в своей инфраструктуре и продавать под собственным брендом, как сделал CURATOR.

RSS: Новости на портале Anti-Malware.ru