


Поддельное обновление Windows 11 оказалось ловушкой для кражи паролей

Поддельное обновление Windows 11 оказалось ловушкой для кражи паролей

Поддельное обновление Windows 11 оказалось ловушкой для кражи паролей

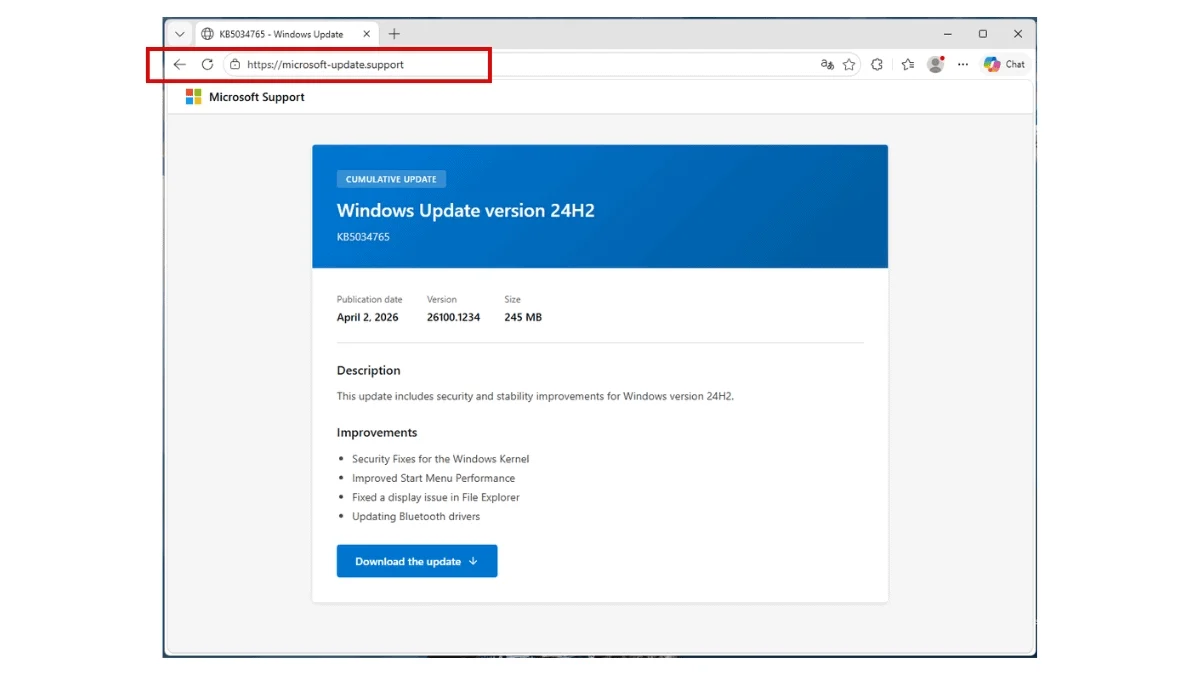
Пользователей Windows 11 предупредили о новой ловушке: мошенники замаскировали вредоносный файл под обычное системное обновление и раздают его через поддельный сайт, очень похожий на страницу поддержки Microsoft.

О схеме рассказали исследователи из Malwarebytes. По данным компании, злоумышленники используют домен microsoft-update[.]support, который выглядит достаточно убедительно.

На сайте размещена якобы накопительная версия обновления для Windows 11 24H2 с правдоподобным номером в стиле KB и большой кнопкой загрузки.


Снаружи всё выглядит почти безобидно: пользователь скачивает файл, который похож на стандартный пакет обновления Windows. Но на деле это инфостилер — вредонос для кражи паролей, платёжных данных и доступа к аккаунтам.

Malwarebytes отдельно подчёркивает, что файл собран с помощью легитимного инструмента упаковки, из-за чего он может выглядеть правдоподобно не только для человека, но и для защитного софта.

После запуска вредоносная программа, по данным исследователей, разворачивает Electron-приложение и дополнительные скрипты, которые подгружают новые компоненты в фоне. Такой подход помогает замаскировать заражение под обычные системные процессы и усложняет быстрое обнаружение проблемы.

Ещё один тревожный момент — закрепление в системе. Вредонос меняет параметры автозагрузки и размещает замаскированные ярлыки в системных папках, чтобы снова запускаться после перезагрузки.

Параллельно он связывается с внешними серверами, собирает сведения о системе и отправляет украденные данные наружу. В одной из проверок образец вообще не определялся антивирусными движками, что делает схему особенно неприятной.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru