


Android-версию Телеги изучили: клиент мог читать переписку пользователей

Android-версию Телеги изучили: клиент мог читать переписку пользователей

Android-версию Телеги изучили: клиент мог читать переписку пользователей

Альтернативный Telegram-клиент «Телега» вновь оказался под подозрением. Пользователь Хабра под ником fox52 опубликовал свежий технический разбор Android-версии приложения 2.4.2, в котором утверждает, что клиент подменяет адреса дата-центров Telegram на собственную серверную инфраструктуру и фактически даёт оператору доступ к ключевым данным пользовательской сессии.

По словам автора, при первом запуске Телега получает от собственного сервиса список IP-адресов, после чего подключается к ним как к узлам Telegram.

Исследователь также пишет, что в клиент встроен дополнительный RSA-ключ, которого нет в официальном Telegram, а значит, приложение якобы доверяет серверам оператора как легитимным участникам MTProto-обмена.

На основании этого fox52 делает вывод: утверждение о том, что данные в Telega просто «защищены шифрованием Telegram», с технической точки зрения некорректно, поскольку оператор, по его версии, оказывается не транзитным звеном, а полноценной стороной шифрования.

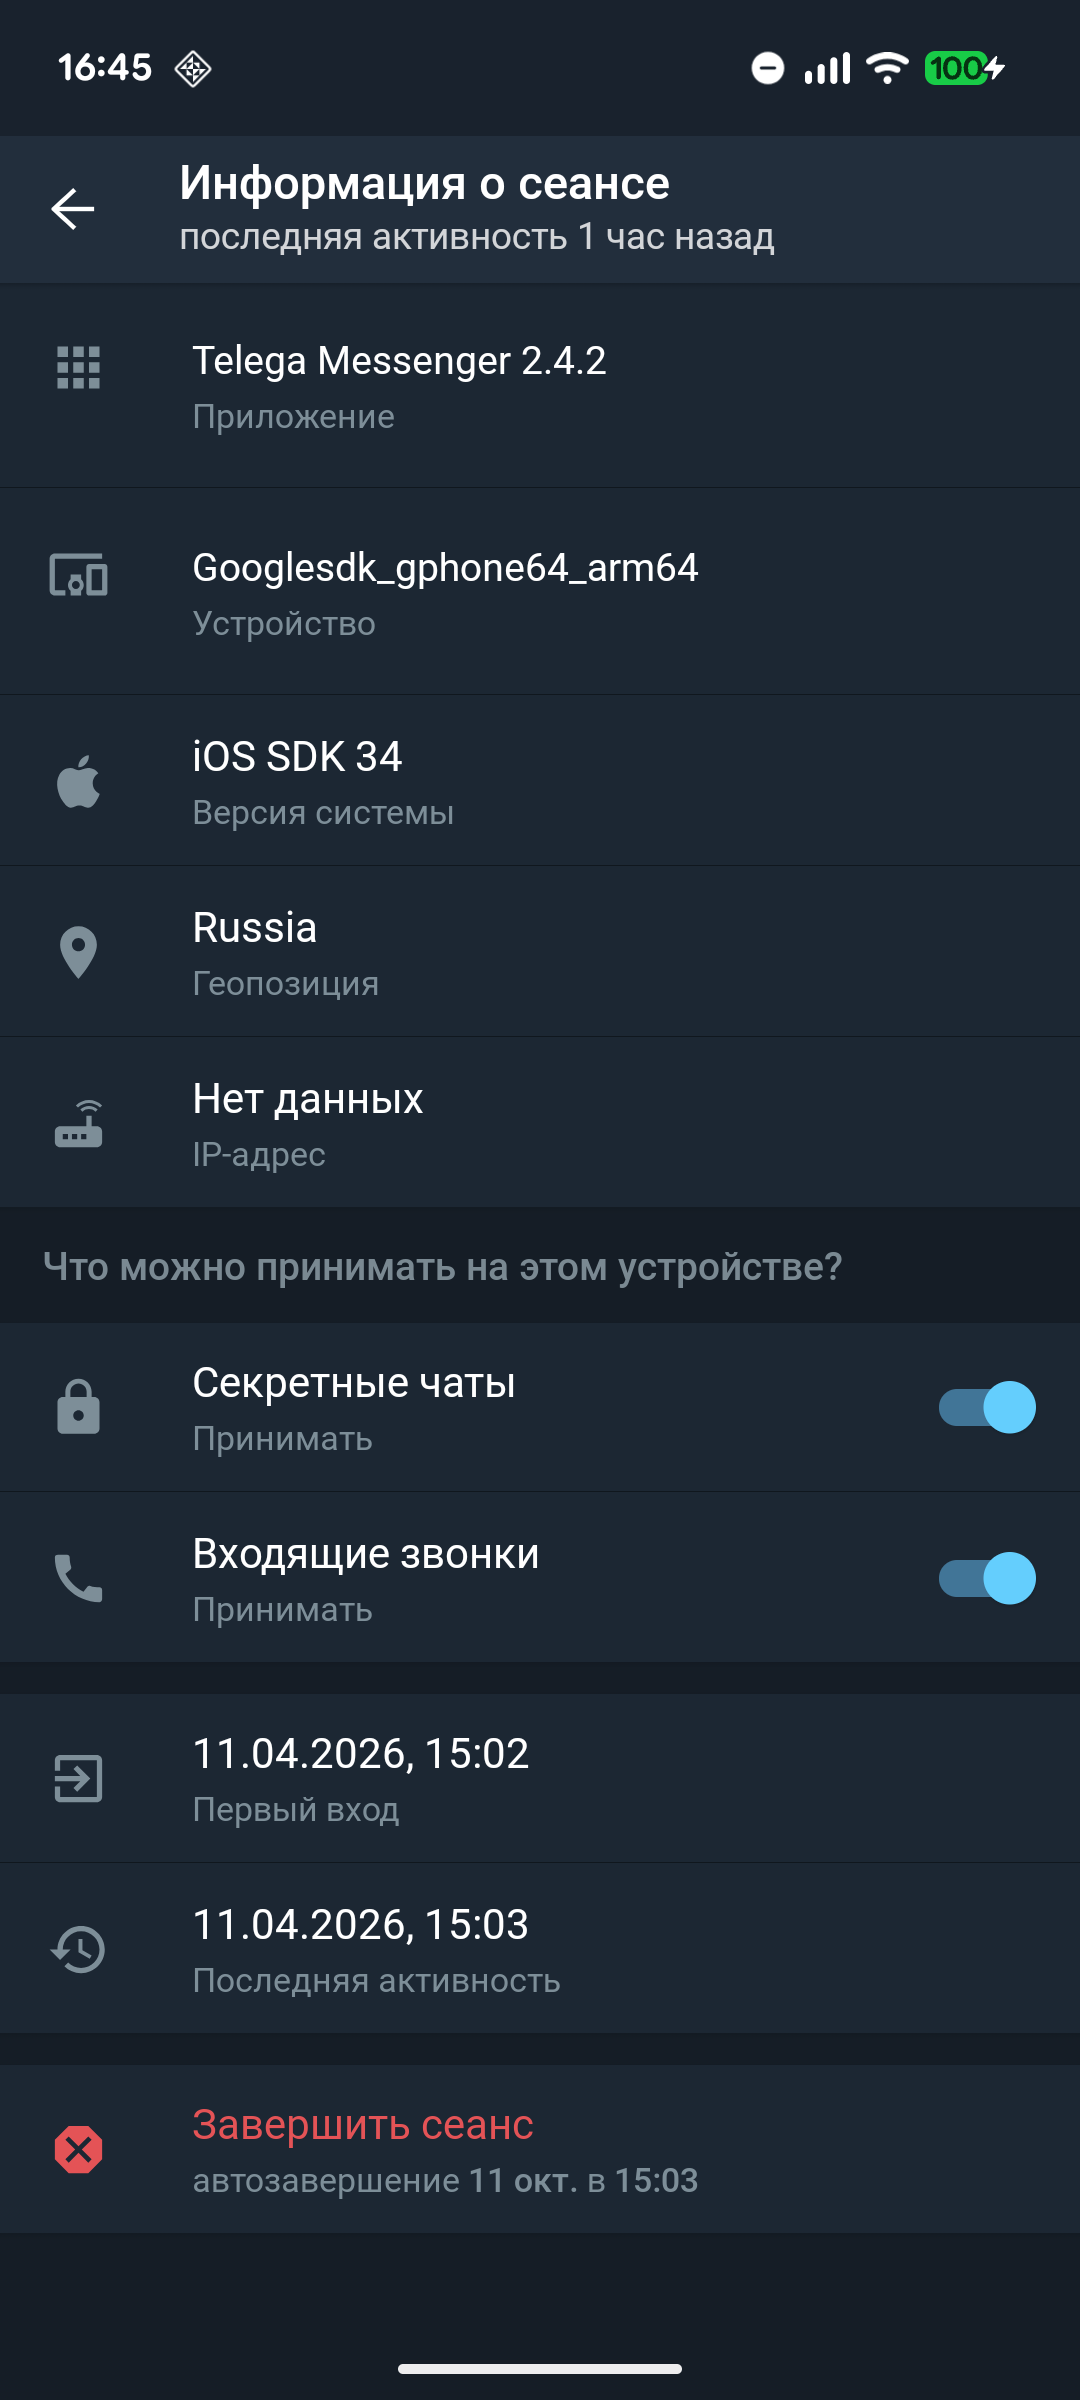
Автор утверждает, что проверил это не только статически, но и на живом стенде. В опубликованном разборе говорится, что после входа в Telega в обычном Telegram-клиенте появилась новая активная сессия, которую исследователь сам не создавал. В качестве характерного признака он указывает строку «iOS SDK 34» в поле версии системы и геолокацию, определённую по IP инфраструктуры оператора. Эти наблюдения fox52 трактует как признак того, что хендшейк проходит через промежуточную инфраструктуру.


Отдельно в статье разбирается работа с медиа. Исследователь пишет, что фотографии, отправленные через Телегу как изображения, якобы перекодируются на сервере оператора: визуально картинка остаётся той же, но хеш и параметры JPEG меняются. Из этого автор делает вывод, что оператор способен видеть содержимое фото в расшифрованном виде и теоретически может вмешиваться в такие вложения. Параллельно fox52 заявляет, что секретные чаты в клиенте либо не работают, либо фактически компрометированы, а в коде приложения присутствуют механизмы удалённой модерации и дополнительной телеметрии.

Напомним, 9 апреля приложение Telega исчезло из App Store, а Cloudflare Radar в тот же период пометил рабочие домены проекта как шпионские. Позже эта метка была снята, однако клиент в магазин Apple пока не вернулся. Разработчики Телеги объясняли, что приложение работает через официальный Telegram API с использованием MTProto, а пользовательские данные якобы защищены стандартным шифрованием Telegram.

Интересно, что клиент ранее уже подозревали в перехвате трафика и скрытой модерации, но разработчики ответили на это официальным комментарием.

Подпишитесь на новости

Роутер Keenetic научили разводить трафик по разным VPN бесплатно

Разработчики выпустили KeenProxy, бесплатную программу для выборочной маршрутизации трафика на роутерах Keenetic и Netcraze с установленной Entware. Она позволяет направить разные сайты и устройства через отдельные VPN- и прокси-соединения, а остальной трафик оставить напрямую. Настраивать все можно через веб-интерфейс, без постоянной работы в командной строке.

Код программы опубликован на GitHub под лицензией GPL-3.0. Правила задаются для отдельных устройств, подсетей, доменов, IP-адресов и стран.

Например, рабочий ноутбук можно подключить к корпоративной сети через WireGuard, телевизор пустить через другое соединение, а смартфоны оставить на обычном интернете. Отдельные ресурсы можно полностью заблокировать. Для каждого направления назначается свое соединение и резервное на случай отказа.


В основе KeenProxy лежит движок sing-box. Программа поддерживает WireGuard, совместимые с sing-box подключения и клиент TrustTunnel, а также DNS через DoH и DoT. Домен она определяет по TLS SNI или HTTP Host.

Разработчики предупреждают, что это работает не всегда: один адрес CDN может обслуживать несколько сайтов, а приложения со своим зашифрованным DNS скрывают запросы.

Изменения сначала сохраняются как черновик и применяются только после подтверждения. Журнал показывает, какое устройство и по какому правилу отправило трафик. В панели есть проверка доступности сайтов через выбранный маршрут и выгрузка логов, из которых удаляются адреса и секреты.

Для OpenWrt есть экспериментальные сборки, которым нужно не меньше 128 МиБ оперативной памяти. Сами разработчики называют проект экспериментальным и пишут, что он предназначен для управления маршрутизацией в администрируемых сетях.

RSS: Новости на портале Anti-Malware.ru