


Android-версию Телеги изучили: клиент мог читать переписку пользователей

Android-версию Телеги изучили: клиент мог читать переписку пользователей

Android-версию Телеги изучили: клиент мог читать переписку пользователей

Альтернативный Telegram-клиент «Телега» вновь оказался под подозрением. Пользователь Хабра под ником fox52 опубликовал свежий технический разбор Android-версии приложения 2.4.2, в котором утверждает, что клиент подменяет адреса дата-центров Telegram на собственную серверную инфраструктуру и фактически даёт оператору доступ к ключевым данным пользовательской сессии.

По словам автора, при первом запуске Телега получает от собственного сервиса список IP-адресов, после чего подключается к ним как к узлам Telegram.

Исследователь также пишет, что в клиент встроен дополнительный RSA-ключ, которого нет в официальном Telegram, а значит, приложение якобы доверяет серверам оператора как легитимным участникам MTProto-обмена.

На основании этого fox52 делает вывод: утверждение о том, что данные в Telega просто «защищены шифрованием Telegram», с технической точки зрения некорректно, поскольку оператор, по его версии, оказывается не транзитным звеном, а полноценной стороной шифрования.

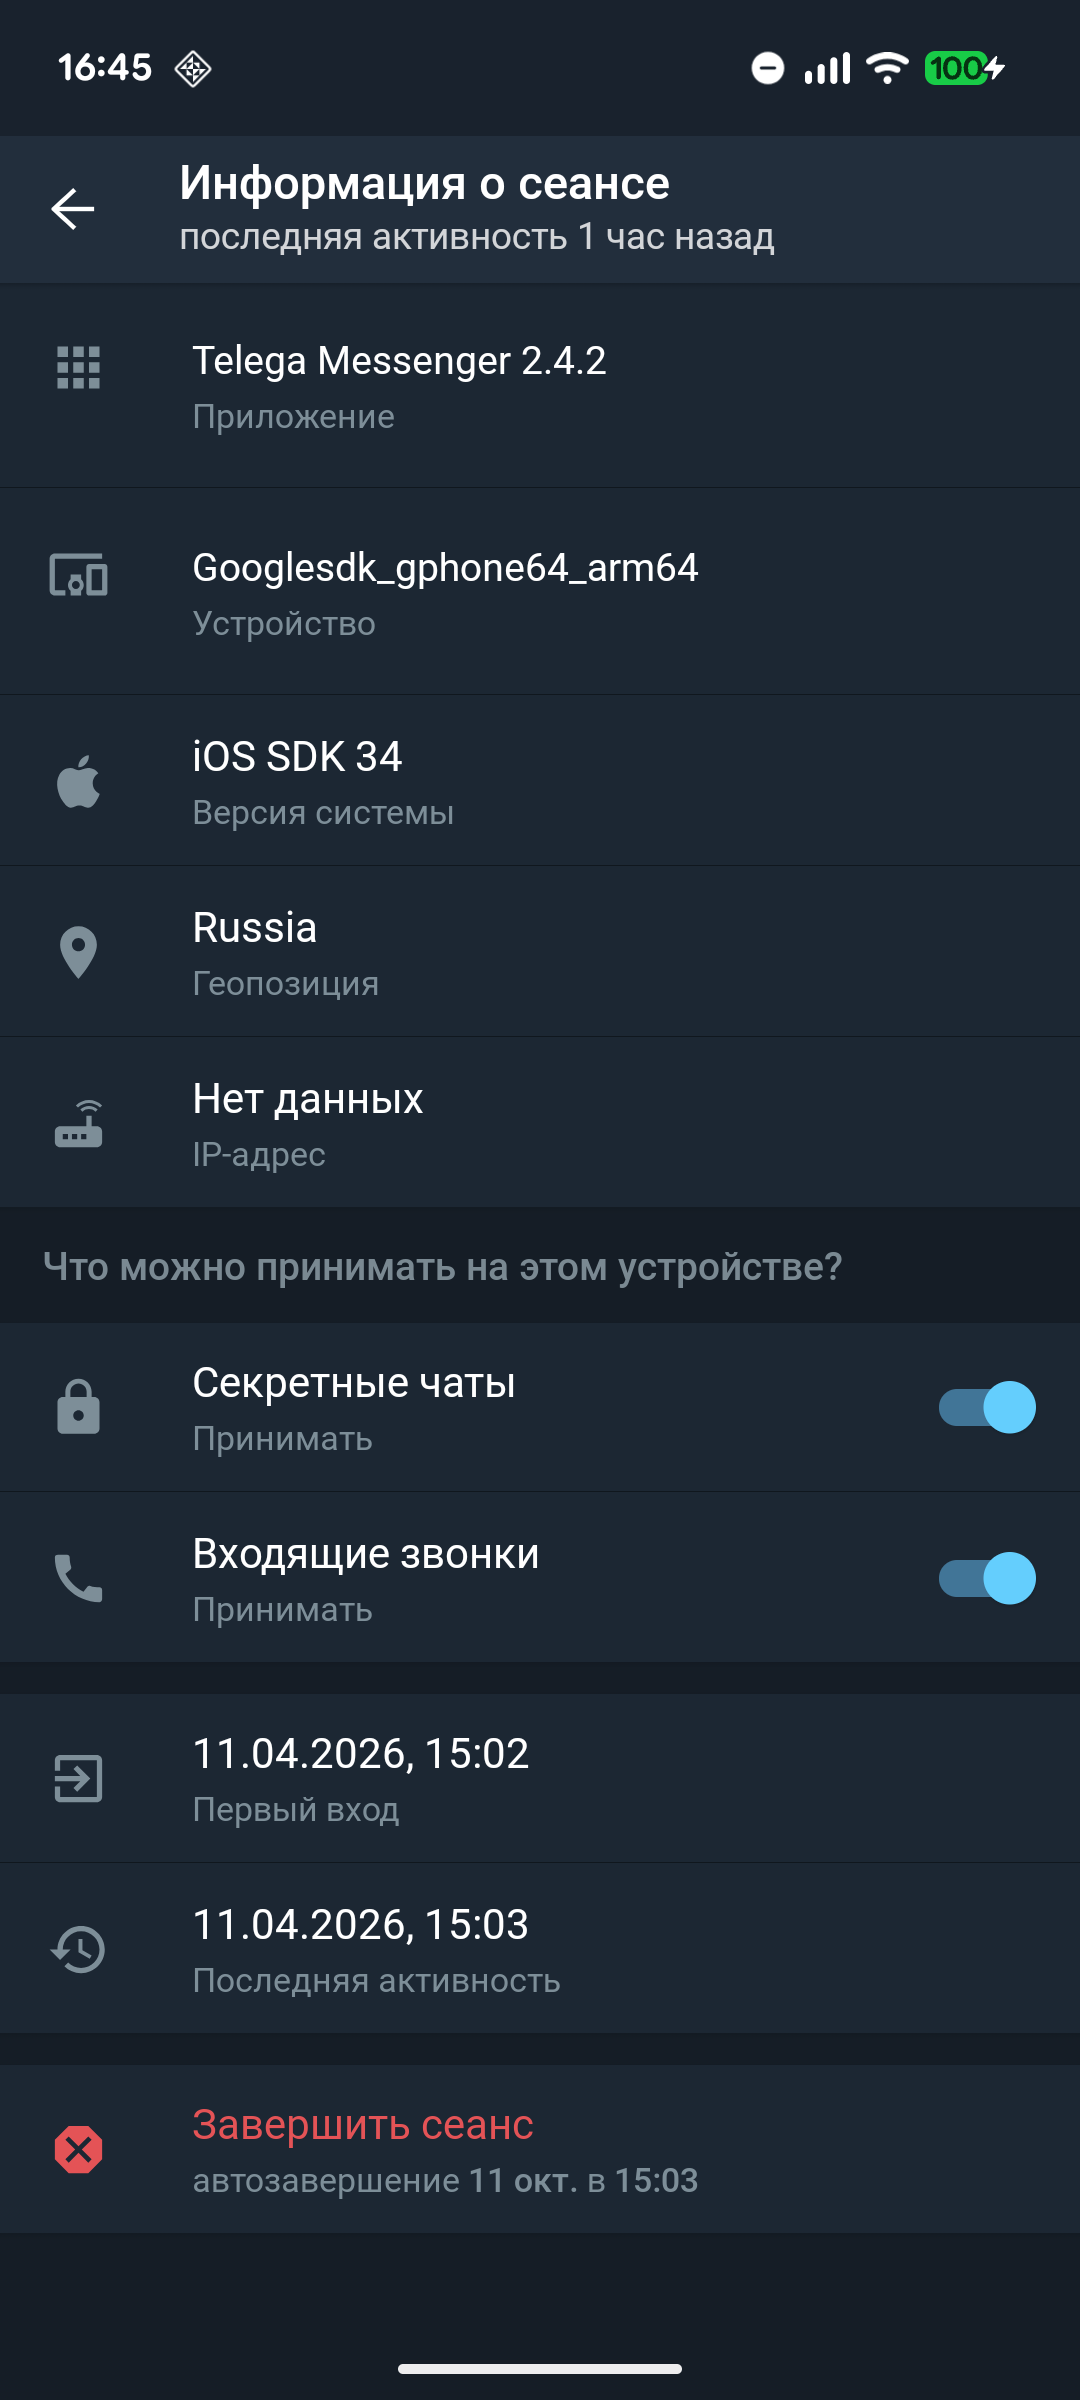
Автор утверждает, что проверил это не только статически, но и на живом стенде. В опубликованном разборе говорится, что после входа в Telega в обычном Telegram-клиенте появилась новая активная сессия, которую исследователь сам не создавал. В качестве характерного признака он указывает строку «iOS SDK 34» в поле версии системы и геолокацию, определённую по IP инфраструктуры оператора. Эти наблюдения fox52 трактует как признак того, что хендшейк проходит через промежуточную инфраструктуру.


Отдельно в статье разбирается работа с медиа. Исследователь пишет, что фотографии, отправленные через Телегу как изображения, якобы перекодируются на сервере оператора: визуально картинка остаётся той же, но хеш и параметры JPEG меняются. Из этого автор делает вывод, что оператор способен видеть содержимое фото в расшифрованном виде и теоретически может вмешиваться в такие вложения. Параллельно fox52 заявляет, что секретные чаты в клиенте либо не работают, либо фактически компрометированы, а в коде приложения присутствуют механизмы удалённой модерации и дополнительной телеметрии.

Напомним, 9 апреля приложение Telega исчезло из App Store, а Cloudflare Radar в тот же период пометил рабочие домены проекта как шпионские. Позже эта метка была снята, однако клиент в магазин Apple пока не вернулся. Разработчики Телеги объясняли, что приложение работает через официальный Telegram API с использованием MTProto, а пользовательские данные якобы защищены стандартным шифрованием Telegram.

Интересно, что клиент ранее уже подозревали в перехвате трафика и скрытой модерации, но разработчики ответили на это официальным комментарием.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru