


Cloudflare признал домены Телеги шпионскими

Cloudflare признал домены Телеги шпионскими

Cloudflare признал домены Телеги шпионскими

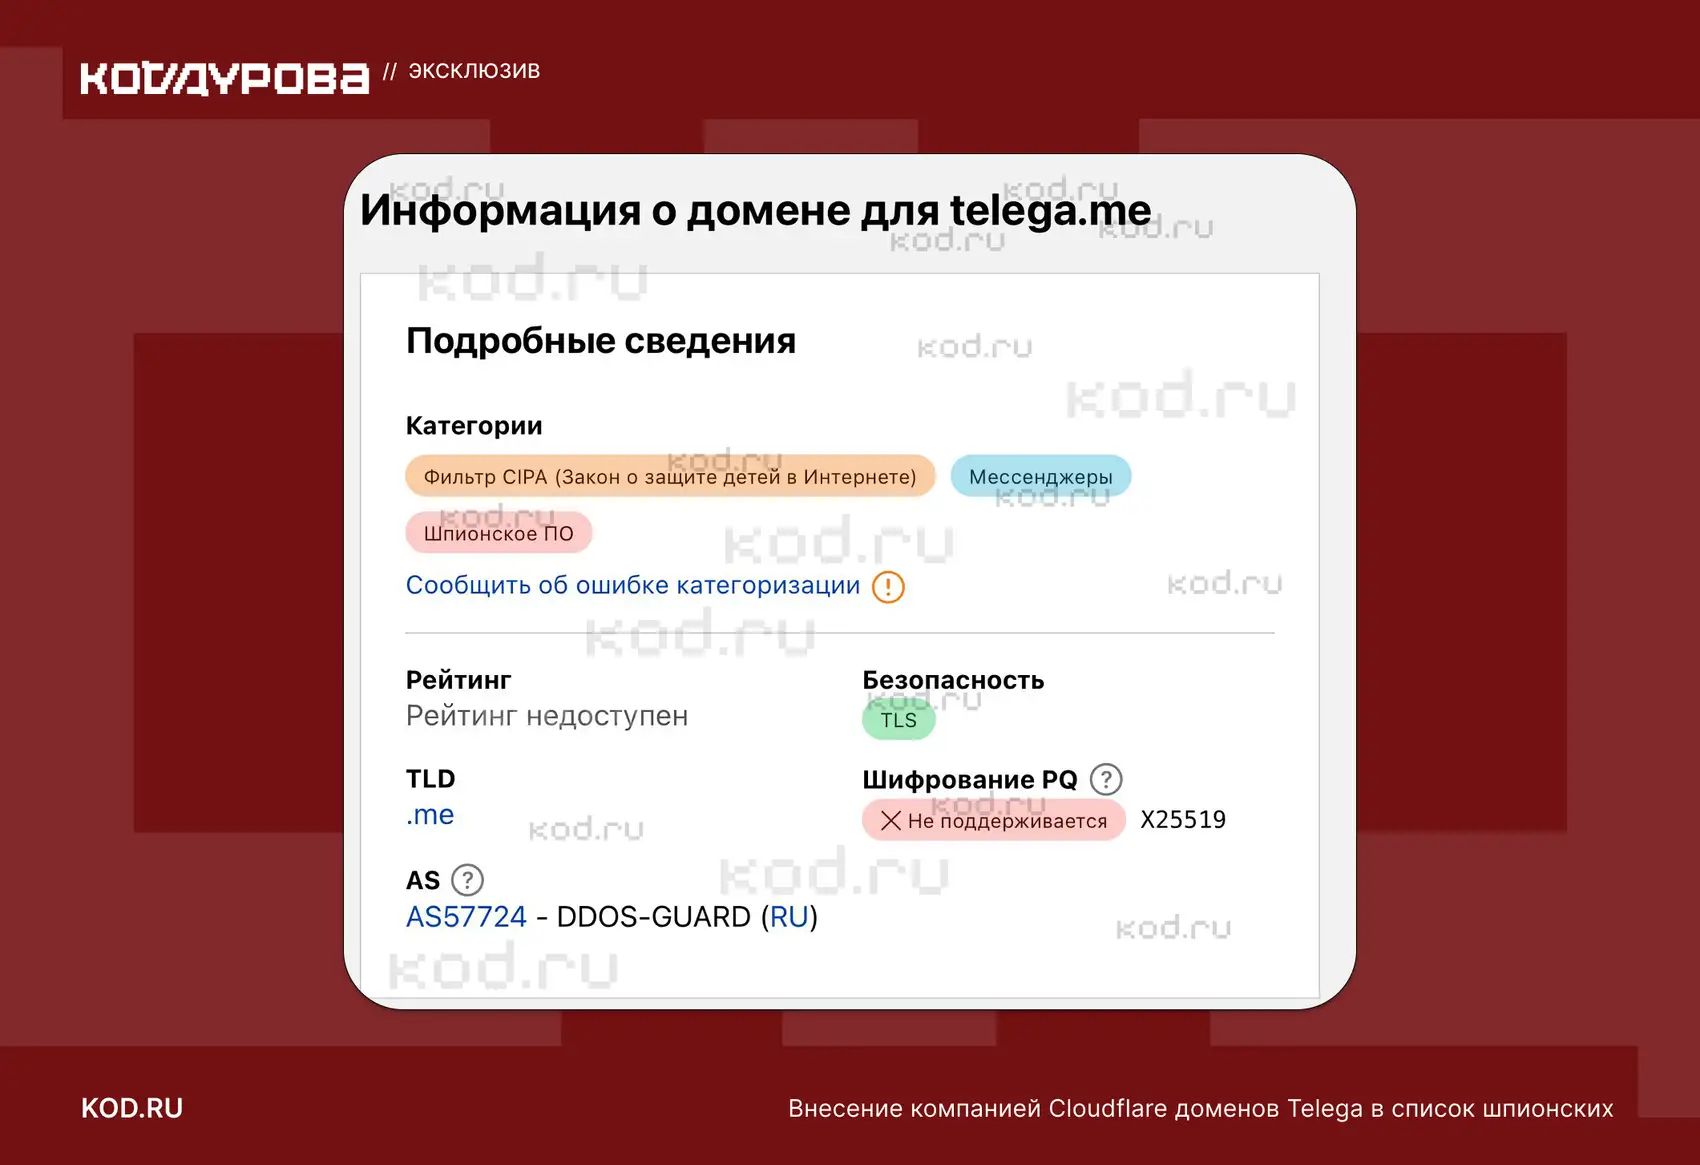
Удаление приложения «Телега» из App Store, судя по всему, оказалось связано не только с шумом вокруг безопасности, но и с инфраструктурными проблемами проекта. Речь идёт о двух доменах, которые, по данным издания, относятся к проекту: telega.me и api.telega.info.

После появления такой метки, как объяснили собеседники «Кода Дурова», для «Телеги» фактически запустился процесс быстрого вытеснения с крупных площадок.

Один из ключевых эпизодов в этой цепочке — отзыв TLS-сертификата международным удостоверяющим центром GlobalSign. Именно этот сертификат подтверждал подлинность проекта и использовался для защищённого соединения по HTTPS.

По словам одного из экспертов, отзыв сертификата мог стать критически важным фактором для присутствия приложения в App Store.


При этом мнения собеседников издания немного разошлись в деталях. Один из них считает, что решающим был именно отзыв сертификата, а пометка Cloudflare лишь запустила эту цепочку.

Другой, наоборот, полагает, что главную роль сыграло именно признание доменов Telega «шпионскими», а уже затем это привело к отзыву сертификата и удалению приложения со стороны Apple.

Смысл их аргумента примерно такой: если бы проблема была только в технической замене сертификата, разработчики могли бы сравнительно быстро перевыпустить его и вернуть приложение в рабочее состояние.

Но поскольку речь шла именно об отзыве сертификата на фоне более серьёзной репутационной и инфраструктурной оценки, ситуация оказалась жёстче.

В итоге сторонний клиент исчез из App Store. И это произошло на фоне уже и без того громкого скандала вокруг «Телеги»: ранее приложение активно обсуждали из-за подозрений в возможном MITM-перехвате трафика.

Подпишитесь на новости

Yandex Cloud вернул доступ к 97,16% данных. Остальные потеряны

Яндекс восстановил доступ к 97,16% клиентских данных Yandex Cloud после октябрьских атак на дата-центры. Оставшиеся 2,84% вернуть невозможно, поскольку оборудование критически повреждено, а резервных копий на платформе у этих клиентов не было.

Об итогах восстановления корпорация рассказала РБК. По утверждению Яндекса, клиенты, использовавшие инструменты резервного копирования Yandex Cloud, данных не потеряли: у них сохранены все 100%.

После атак компания поменяла настройки: резервное копирование теперь включается автоматически при создании новых виртуальных машин (раньше пользователю требовалось подключать его самостоятельно).

Условия услуги остались прежними, отказаться от неё можно. Инженеры также распределяют вычислительные ресурсы по новым независимым локациям в разных регионах России. Число таких площадок обещают увеличивать.

Напомним, в октябре беспилотники атаковали три дата-центра компании: в Сасове, Калуге и под Владимиром. Сбои затронули сервисы самого Яндекса и других организаций, включая «Додо Пиццу», «М.Видео», «Ленту» и «Магнит».

Для восстановления компания переносила системы на резервные площадки и договорилась об ускоренном размещении клиентских сервисов у Selectel, K2Cloud и VK Cloud.

RSS: Новости на портале Anti-Malware.ru