


Cloudflare признал домены Телеги шпионскими

Cloudflare признал домены Телеги шпионскими

Cloudflare признал домены Телеги шпионскими

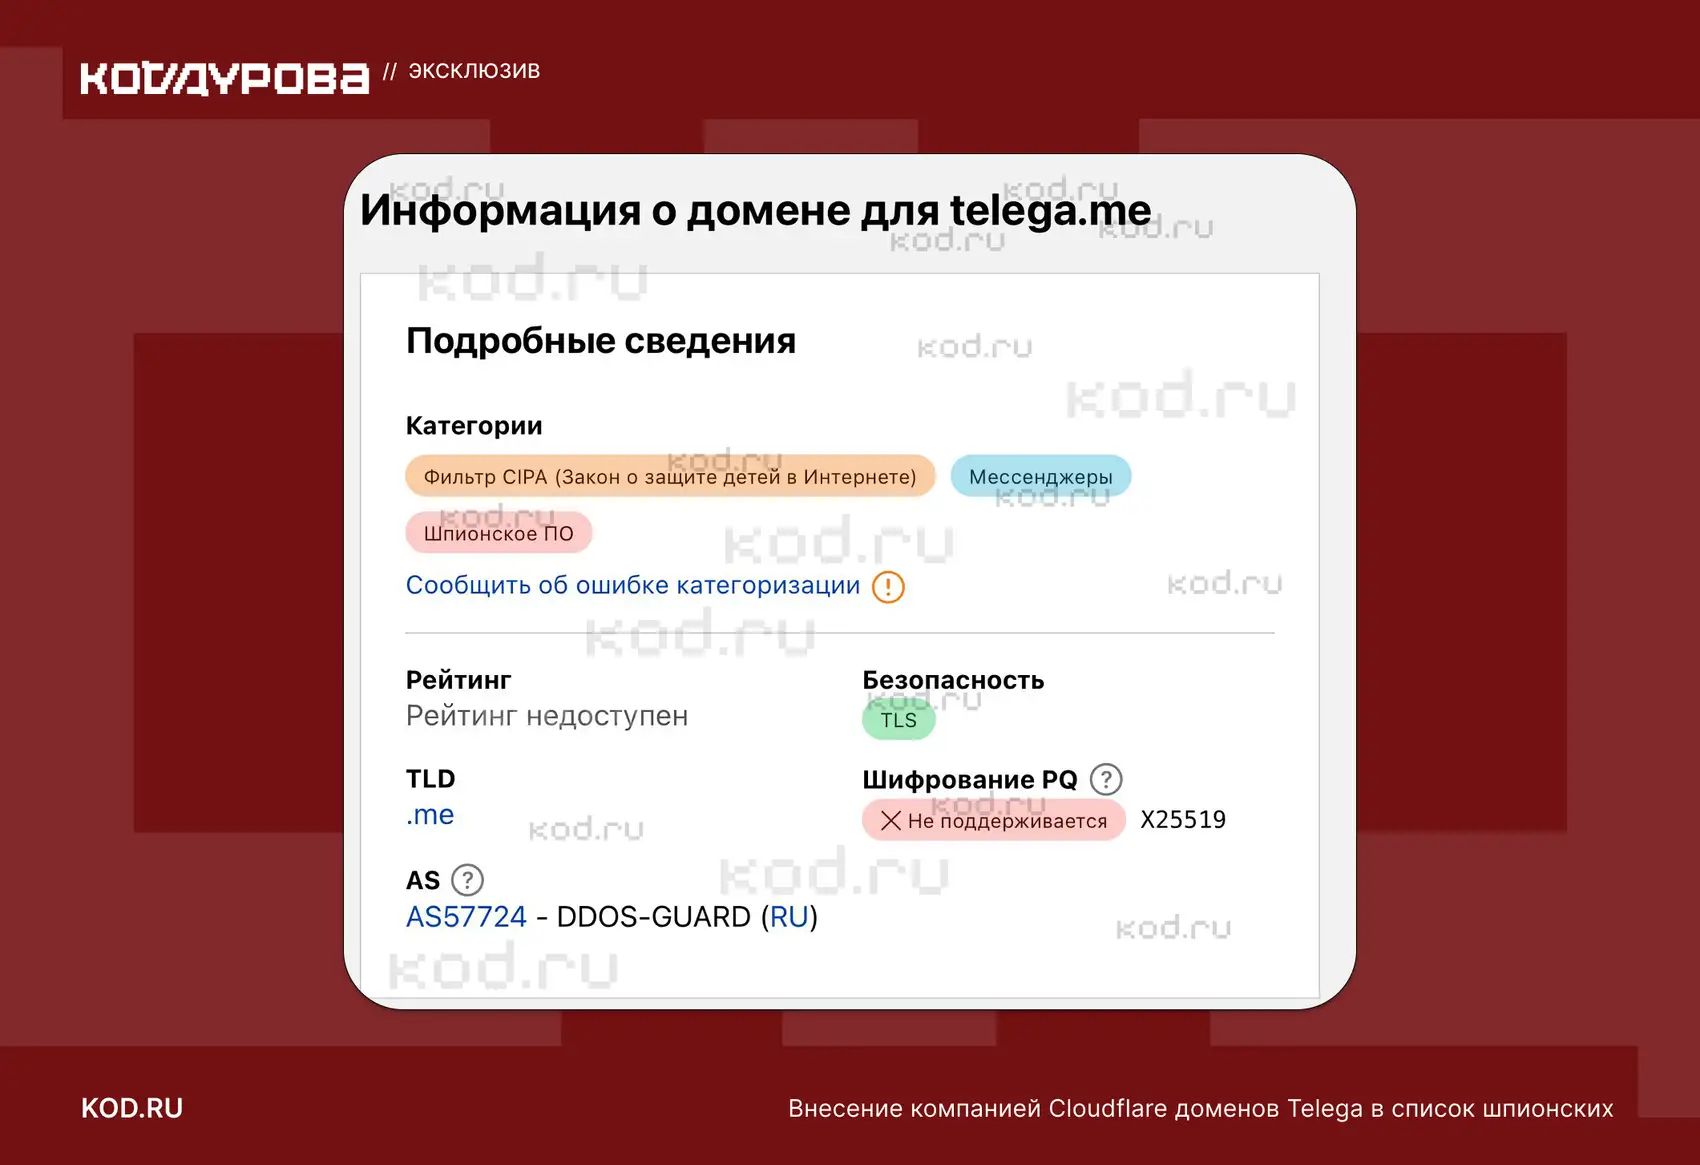
Удаление приложения «Телега» из App Store, судя по всему, оказалось связано не только с шумом вокруг безопасности, но и с инфраструктурными проблемами проекта. Речь идёт о двух доменах, которые, по данным издания, относятся к проекту: telega.me и api.telega.info.

После появления такой метки, как объяснили собеседники «Кода Дурова», для «Телеги» фактически запустился процесс быстрого вытеснения с крупных площадок.

Один из ключевых эпизодов в этой цепочке — отзыв TLS-сертификата международным удостоверяющим центром GlobalSign. Именно этот сертификат подтверждал подлинность проекта и использовался для защищённого соединения по HTTPS.

По словам одного из экспертов, отзыв сертификата мог стать критически важным фактором для присутствия приложения в App Store.


При этом мнения собеседников издания немного разошлись в деталях. Один из них считает, что решающим был именно отзыв сертификата, а пометка Cloudflare лишь запустила эту цепочку.

Другой, наоборот, полагает, что главную роль сыграло именно признание доменов Telega «шпионскими», а уже затем это привело к отзыву сертификата и удалению приложения со стороны Apple.

Смысл их аргумента примерно такой: если бы проблема была только в технической замене сертификата, разработчики могли бы сравнительно быстро перевыпустить его и вернуть приложение в рабочее состояние.

Но поскольку речь шла именно об отзыве сертификата на фоне более серьёзной репутационной и инфраструктурной оценки, ситуация оказалась жёстче.

В итоге сторонний клиент исчез из App Store. И это произошло на фоне уже и без того громкого скандала вокруг «Телеги»: ранее приложение активно обсуждали из-за подозрений в возможном MITM-перехвате трафика.

Подпишитесь на новости

ИИ пишет код, а кто отвечает за безопасность? Разберут на AI AppSec Night

Нейросети ускоряют разработку, пока промпт-инъекции и небезопасные агенты не подбрасывают команде новую головную боль. Как защищать ИИ-системы и договариваться об этом с менеджментом, обсудят на AI AppSec Night — встрече сообщества Альфа-Банка для опытных специалистов по безопасной разработке.

Мероприятие пройдёт 17 ноября на московской площадке «Альфа-Кристалл». Для участников из других городов и стран будет онлайн-трансляция. Регистрация уже открыта.

Вместо сплошного марафона слайдов организаторы готовят ИИ-ток-шоу: практики кибербезопасности представят идеи безопасной разработки, а руководители ИБ из крупных технологических компаний прокомментируют острые вопросы. В центре разговора будут защита ИИ и общий язык между теми, кто разрабатывает системы, и теми, кто принимает решения.

После дискуссии можно будет проверить, насколько уверенно теория держится под давлением вопросов. В командной игре «Что? Где? Безопасность!» участники посоревнуются в знаниях AppSec и поборются за призы.

Для споров в менее формальной обстановке предусмотрена зона Speakeasy bar: горячие темы CyberSec, напитки и возможность продолжить разговор без микрофона. Завершится вечер нетворкингом — время найти коллег, с которыми можно обсудить проблемы, не объясняя сначала, что такое промпт-инъекция.

Программа уже опубликована на сайте мероприятия: можно заранее выбрать, куда направить силы — на дискуссию, интеллектуальную битву или профессиональные знакомства.

Реклама, 18+ АО «Альфа-Банк». ИНН 7728168971
ERID: 2VfnxvrXfxR

RSS: Новости на портале Anti-Malware.ru