


Телега пропала из App Store, но в Google Play она всё ещё в топе

Телега пропала из App Store, но в Google Play она всё ещё в топе

Телега пропала из App Store, но в Google Play она всё ещё в топе

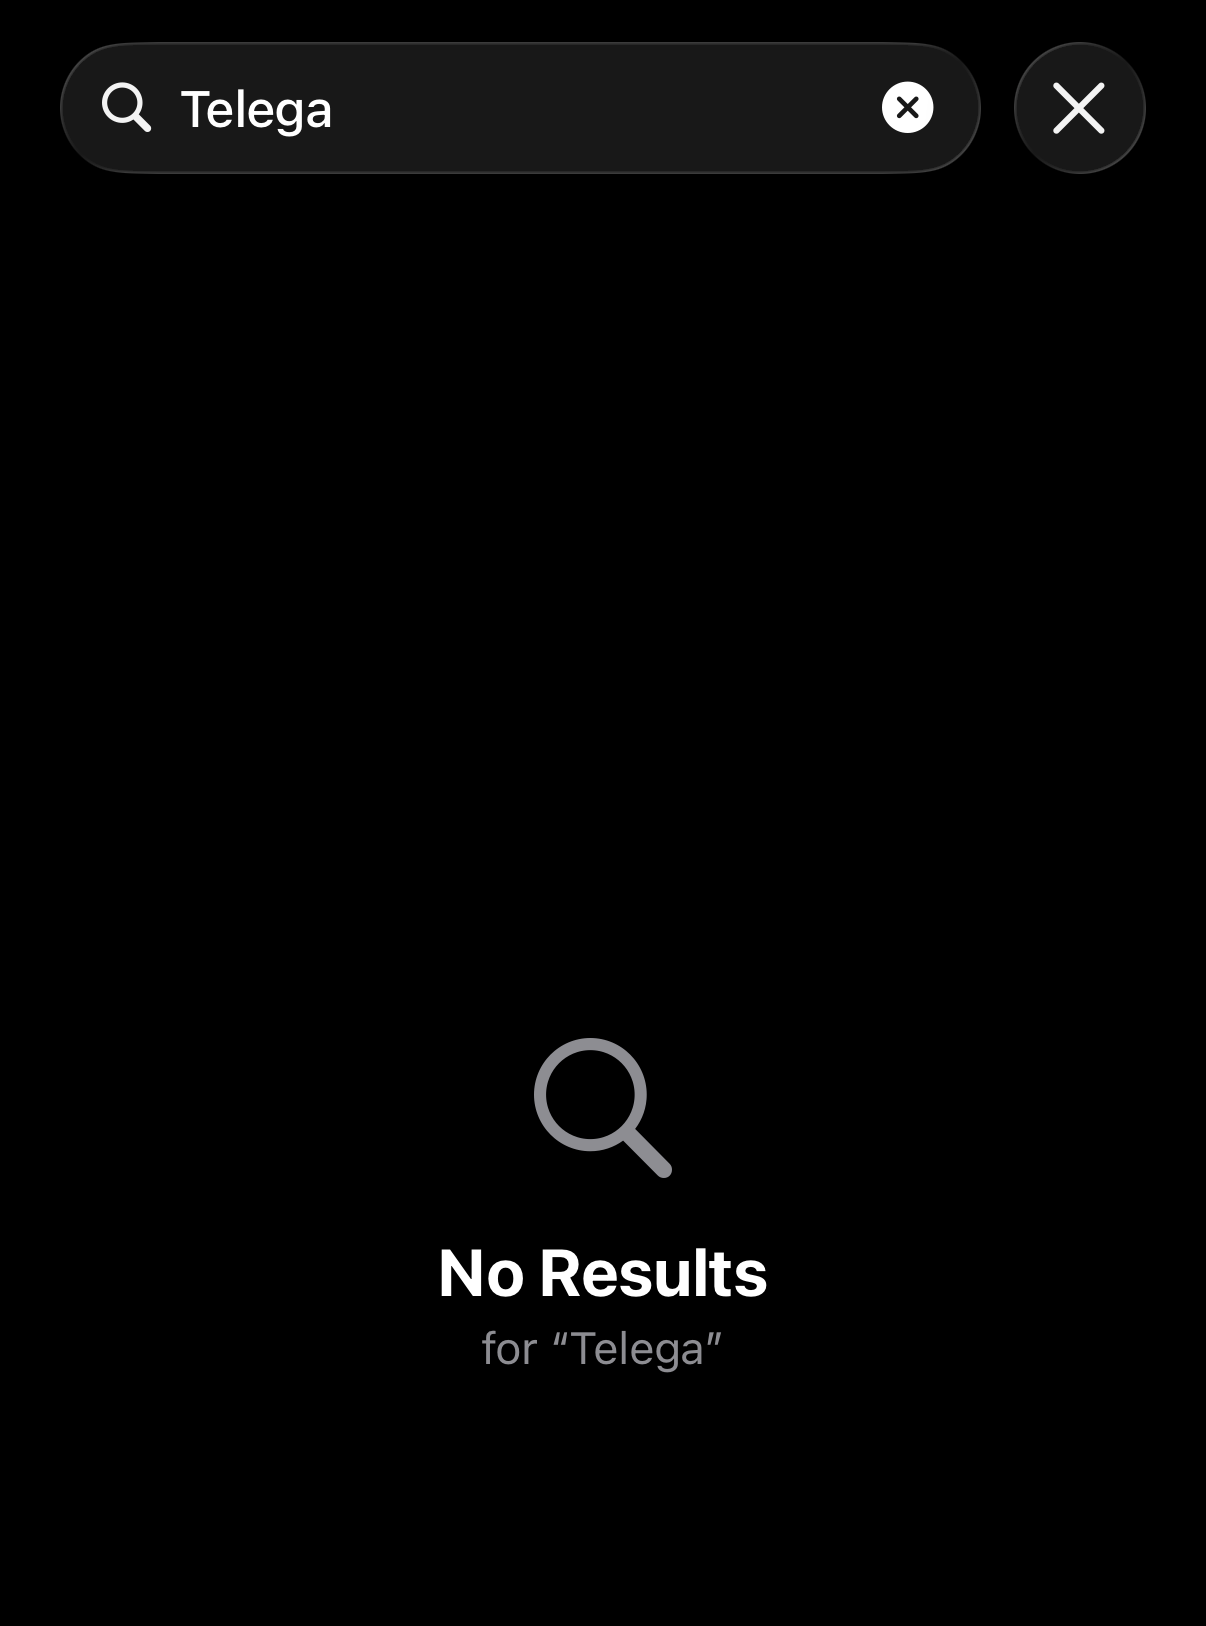
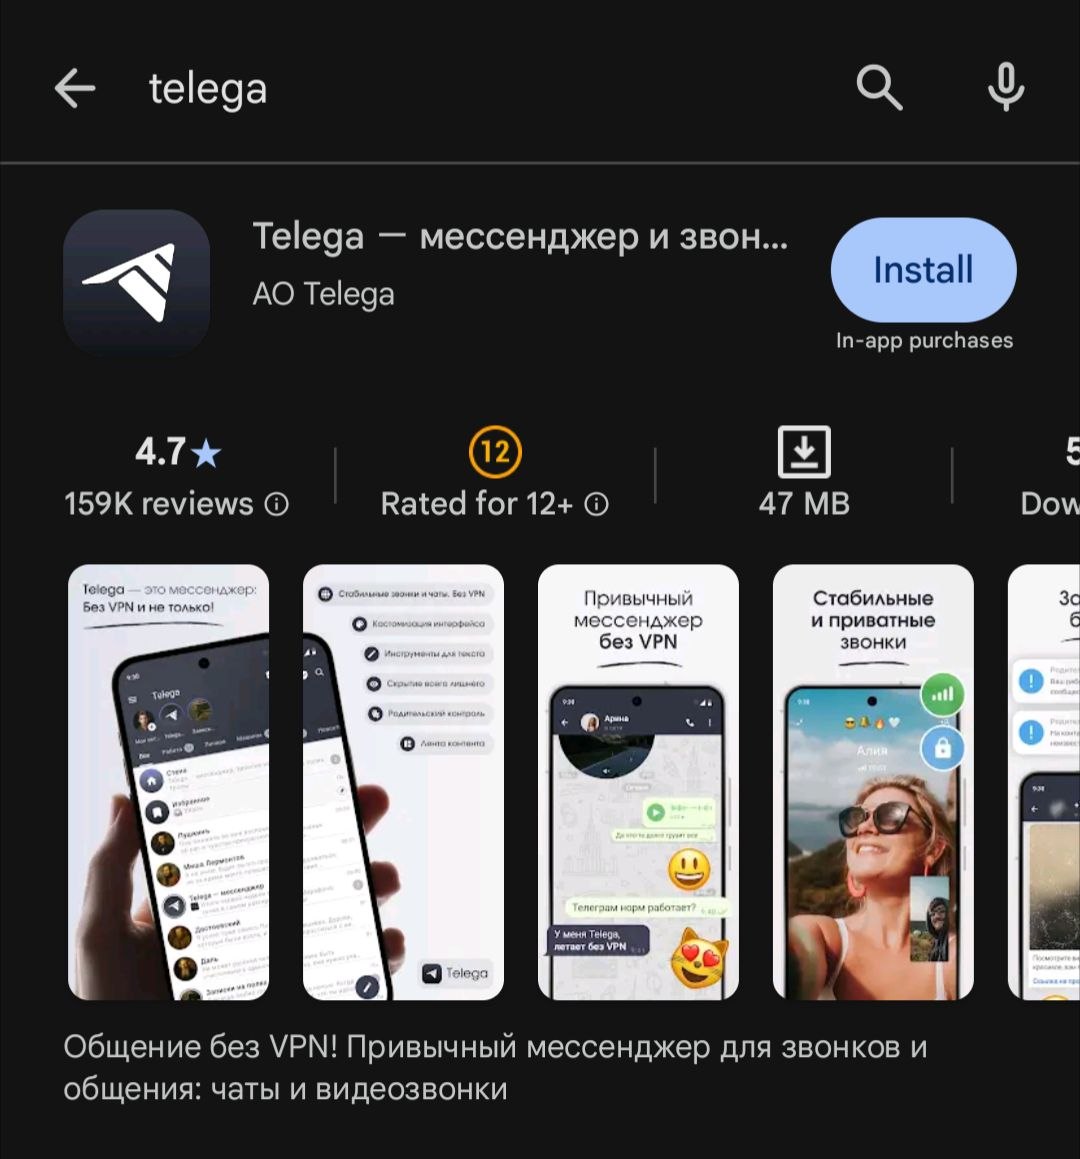
Приложение «Телега», которое продвигалось как Telegram со «стабильным доступом», исчезло из App Store. Это проверили корреспонденты Anti-Malware.ru. При этом в Google Play программа пока остаётся доступной и, как сообщается, занимает восьмое место в топе бесплатных приложений в России, а число скачиваний превышает 5 млн.

Новая волна внимания к приложению поднялась после заявлений группы анонимных исследователей.

Они утверждают, что «Телега» якобы использует схему «человек посередине» и может вмешиваться в трафик между пользователем и серверами Telegram.

По их версии, приложение сначала обращается к собственному API, получает список серверов, которые подменяют стандартные адреса Telegram, а затем перенаправляет подключение клиента уже на инфраструктуру самой «Телеги».


Впрочем, пока это именно заявления исследователей, вокруг которых продолжается обсуждение. Сама команда «Телеги» на фоне шума вокруг приложения тоже выступила с комментариями.

Разработчики ответили на публикации, где поднимались вопросы о происхождении приложения, его технологической базе и возможной связи проекта со структурами VK.

На этом фоне удаление из App Store выглядит особенно заметно. Пока неясно, связано ли оно напрямую с последними обвинениями и обсуждением безопасности, но сам факт исчезновения приложения из магазина Apple только добавил истории внимания.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru