


МВД предупредило о новой уловке для заражения смартфонов через мессенджеры

МВД предупредило о новой уловке для заражения смартфонов через мессенджеры

МВД предупредило о новой уловке для заражения смартфонов через мессенджеры

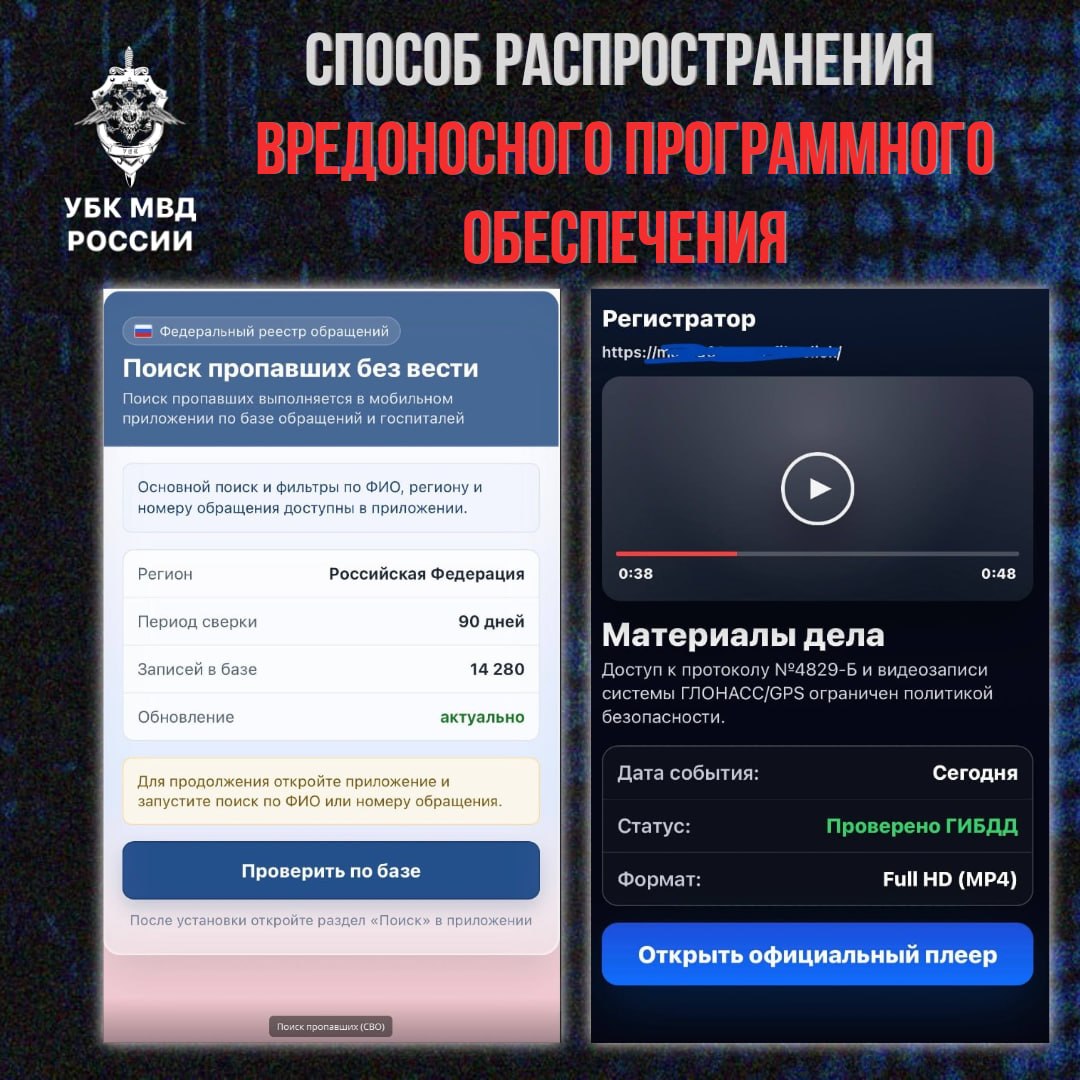
Управление по организации борьбы с противоправным использованием информационно-коммуникационных технологий МВД России (УБК МВД) предупредило о новой технике, которую злоумышленники начали применять при распространении вредоносных приложений. Вместо прямой ссылки на файл они используют всплывающее окно.

О новом способе маскировки вредоносных приложений профильный главк МВД сообщил в официальном телеграм-канале «Вестник киберполиции России».

Как правило, подобные ссылки злоумышленники распространяют через мессенджеры. В качестве предлога они обычно используют предложения посмотреть видео, получить доступ к какой-либо базе данных или скачать якобы легитимное приложение.

«Один из актуальных способов — использование не файла, а ссылки на всплывающее окно, где якобы можно посмотреть видео ДТП с вашим участием, воспользоваться базой данных пропавших родственников или скачать видеоплеер. Любое взаимодействие с подобными окнами может привести к заражению устройства. Будьте осторожны и относитесь к любым ссылкам, полученным в мессенджерах, как к источнику потенциальной угрозы».

Кроме того, злоумышленники используют для распространения вредоносных приложений телеграм-каналы нишевой тематики. Например, вредоносное приложение, замаскированное под сервис контроля физических нагрузок, распространяли через поддельные каналы магазинов спортивной одежды.

Подпишитесь на новости

Российские спутники хотят защитить от взлома отечественной криптографией

Спутник на орбите — не повод расслабляться, поскольку злоумышленники могут атаковать наземную инфраструктуру и попытаться добраться до команд управления. Минцифры предлагает ввести единые требования к криптозащите российских спутников связи, чтобы каждый оператор не выстраивал оборону по собственным правилам.

Как сообщают «Известия», соответствующие поправки в закон «О связи» входят в пакет «Антифрод 3.0».

Для защиты информации в линиях управления аппаратами планируется использовать сертифицированные средства на основе российских доверенных алгоритмов. Требования к ним определят уполномоченные ведомства.

Сейчас обязательных единых требований к криптозащите радиолиний управления спутниками связи и вещания нет, отмечают опрошенные изданием эксперты. Операторы самостоятельно выбирают решения, а разрозненный подход может оставлять слабые места.

Причем задача — не просто спрятать команды от чужих глаз. По словам эксперта НТИ Андрея Приемыхова, система должна проверять, действительно ли команда пришла из центра управления, и не позволять повторно выполнить перехваченное распоряжение. Иначе атакующий может попытаться отправить его еще раз.

Взламывать само шифрование тоже необязательно: точкой входа может стать уязвимое ПО наземной станции. Поэтому, подчеркивают специалисты, защищать нужно всю цепочку — от рабочего места оператора до оборудования на борту.

Угрозы уже выходили за рамки теории: в 2023 году атаке подвергся российский оператор «Дозор Телепорт», а ГП «Космическая связь» сообщало о десятках тысяч попыток прервать телевещание.

RSS: Новости на портале Anti-Malware.ru