


Масштабный сбой в рунете связали с мощной атакой на Ростелеком

Масштабный сбой в рунете связали с мощной атакой на Ростелеком

Масштабный сбой в рунете связали с мощной атакой на Ростелеком

Поздно вечером 6 апреля в рунете произошёл масштабный сбой, затронувший большое количество различных сервисов. Наиболее вероятной причиной инцидента стала мощная DDoS-атака на «Ростелеком», об отражении которой компания сообщила около полуночи.

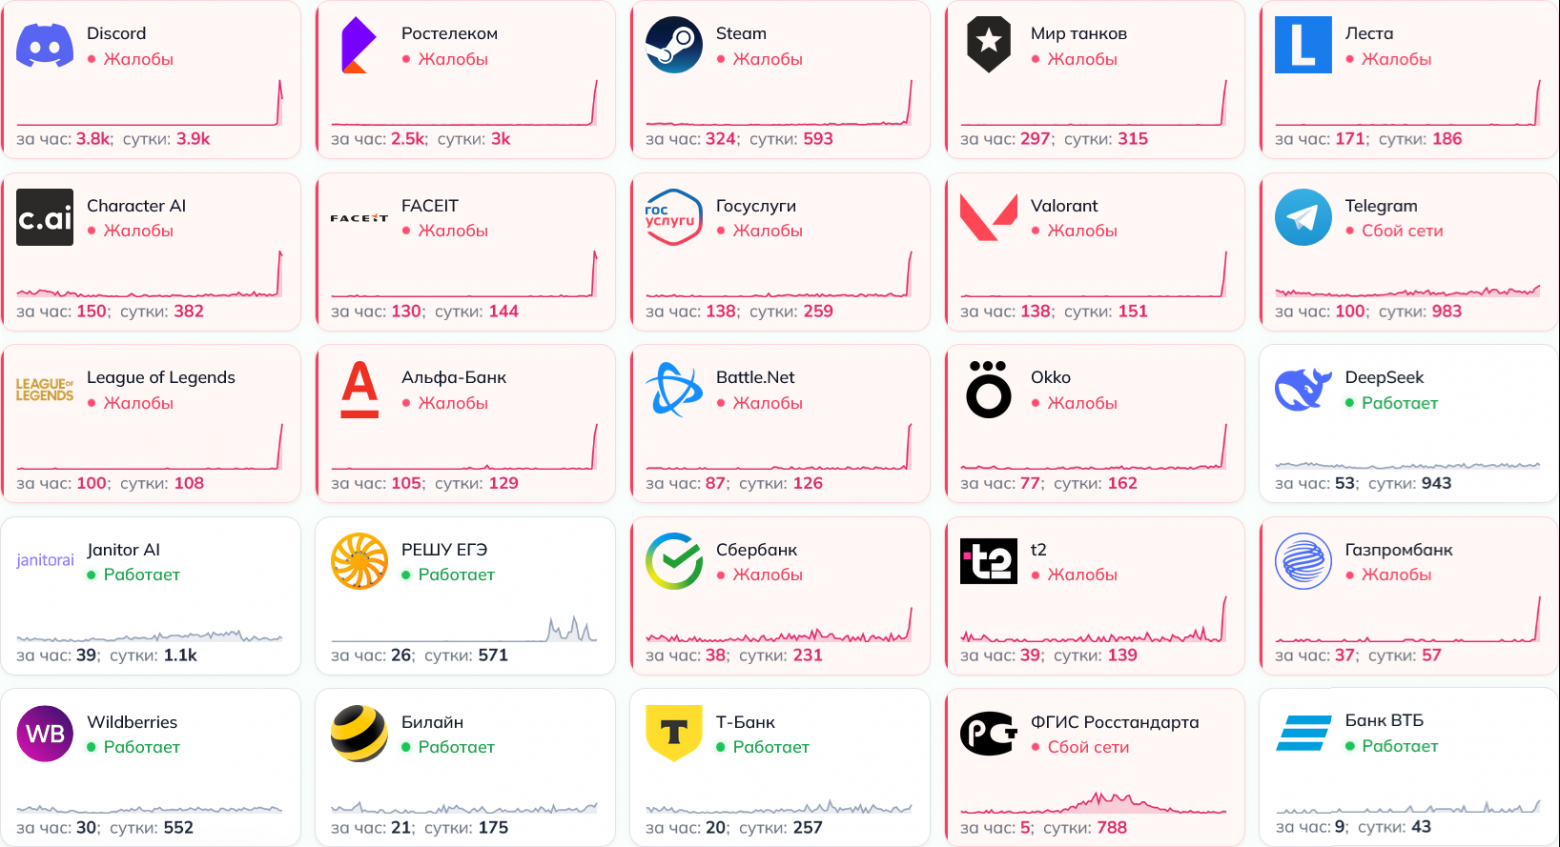
По данным портала Downdetector, резкий рост числа жалоб начался около 22:00 по московскому времени. При этом первые проблемы наблюдались ещё около 21:00. Сбой затронул практически всю территорию России, за исключением Дальнего Востока.

Проблемы затронули множество ресурсов и онлайн-сервисов — развлекательных, образовательных, банковских и коммуникационных. В частности, сбой коснулся Steam, игр «Мир танков» и League of Legends, Wink, Rutube, портала Госуслуг, Сбербанка, ВТБ и «Альфа-Банка».

Как сообщил ТАСС, проблемы также затронули всех операторов «большой четвёрки» и крупнейшие маркетплейсы. Позже издание «Код Дурова» сообщило, что сбой затронул даже сервис сбора информации о сетевых проблемах «Сбой.РФ», который тоже оказался недоступен.

Наиболее вероятной причиной сбоя стала мощная DDoS-атака на ресурсы «Ростелекома». Оператор заявил о её отражении около 23:00.

«Вечером 6 апреля была зафиксирована мощная DDoS-атака на сеть „Ростелекома“. Была введена фильтрация входящего трафика, что повлияло на доступность части интернет-ресурсов. Действия киберпреступников были оперативно нейтрализованы», — сообщила пресс-служба «Ростелекома».

Аналогичный сбой в рунете произошёл 14 января 2025 года. Тогда он также затронул большое количество сервисов, но был кратковременным. О его причинах публично не сообщалось.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru