


Критическая дыра в популярных VPN-клиентах на базе VLESS раскрывает IP

Критическая дыра в популярных VPN-клиентах на базе VLESS раскрывает IP

Критическая дыра в популярных VPN-клиентах на базе VLESS раскрывает IP

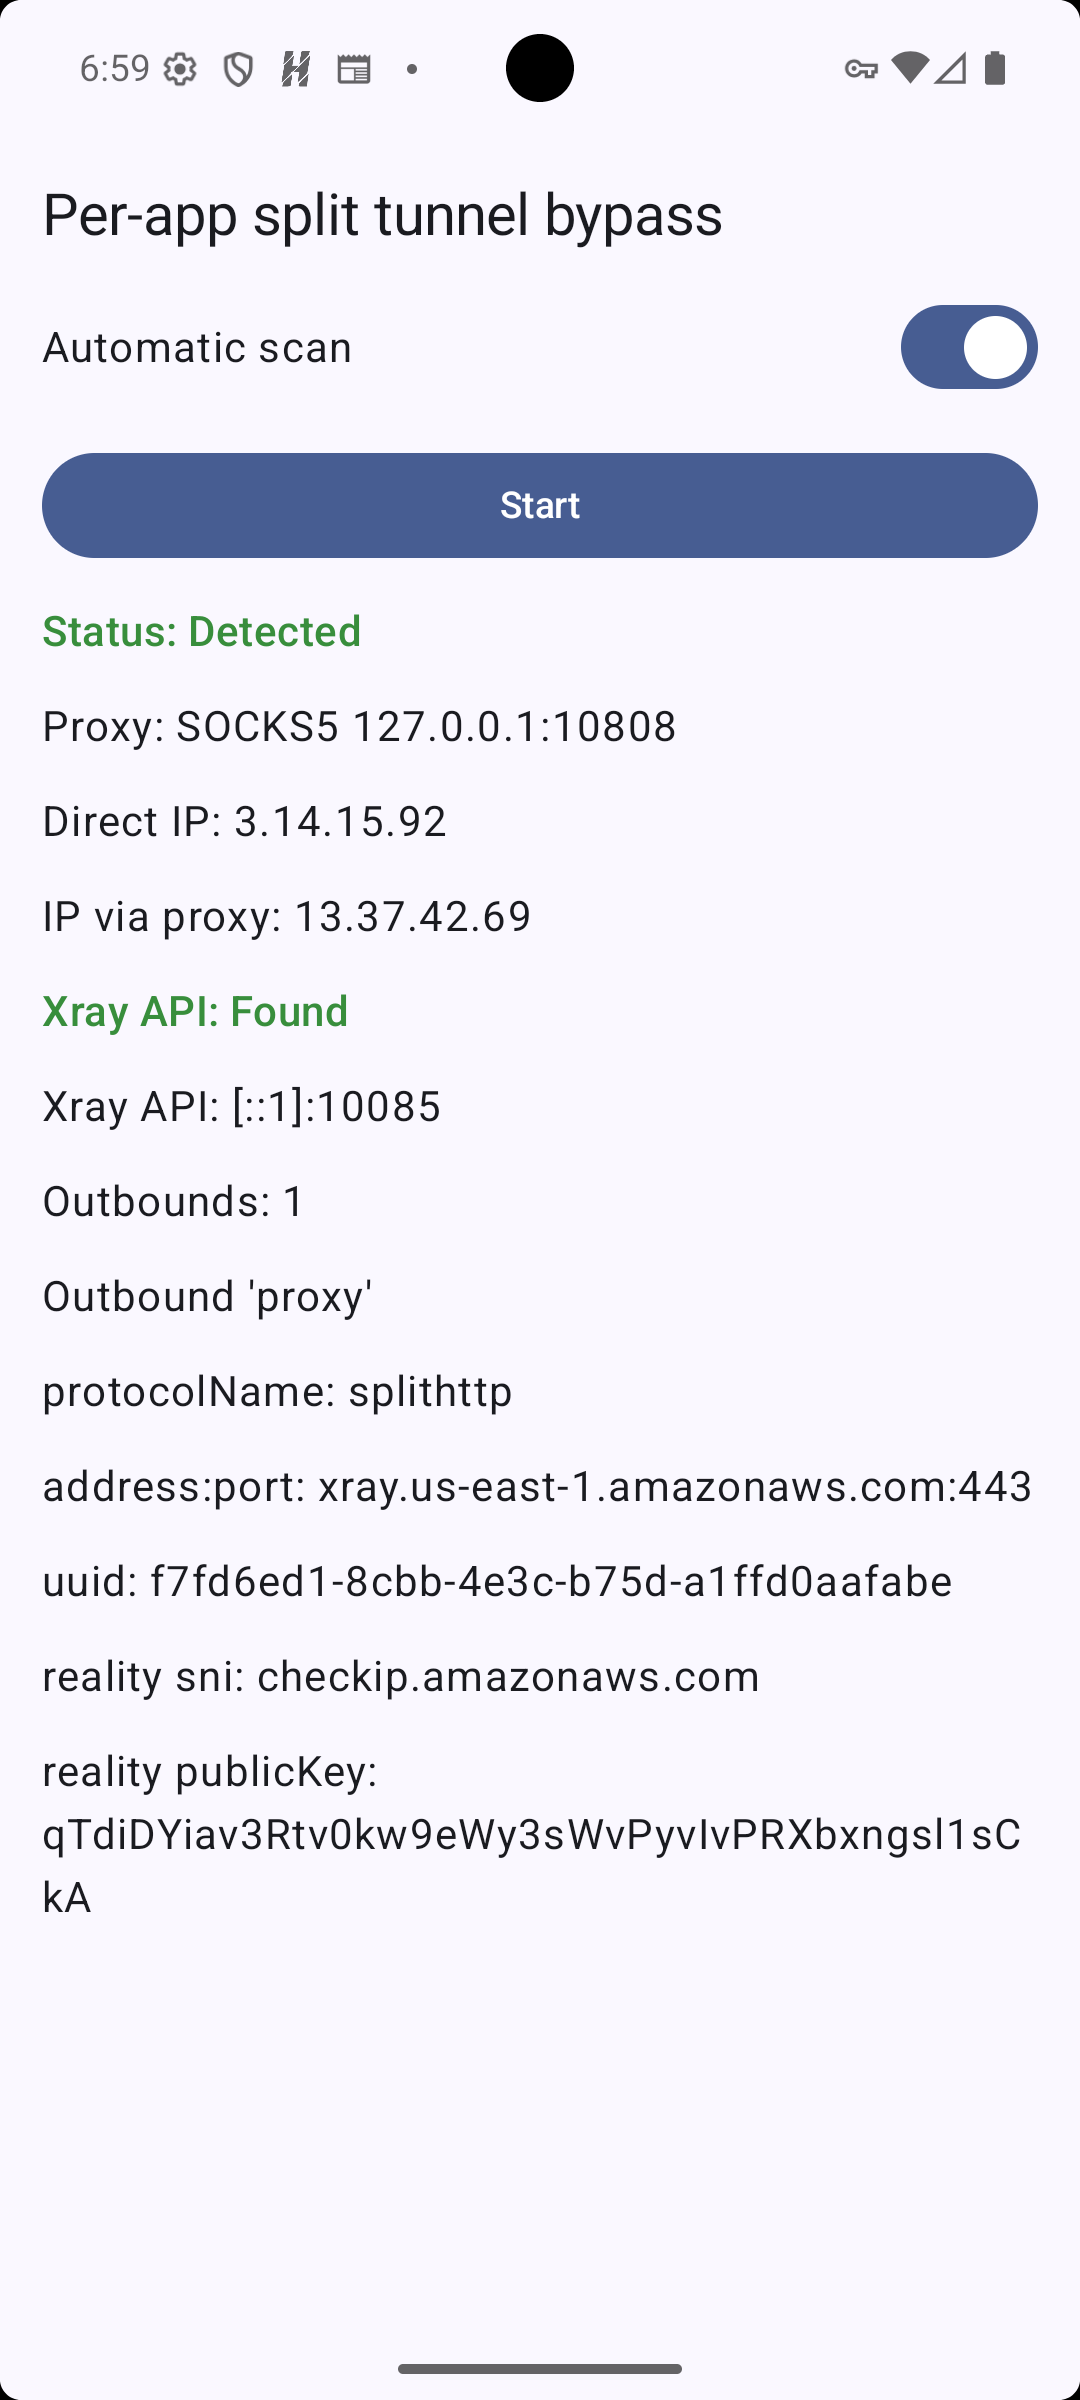
Исследователь с ником runetfreedom утверждает, обнаружил критическую уязвимость сразу в нескольких популярных VLESS-клиентах для мобильных устройств. По словам автора, проблема позволяет обходить механизмы изоляции приложений и выявлять внешний IP-адрес используемого прокси.

Отдельно он выделил клиент Happ, который назвал особенно рискованным. При этом свои выводы автор сопроводил ссылкой на GitHub-репозиторий с демонстрационным эксплойтом (PoC).

По версии runetfreedom, уязвимость затрагивает целый ряд приложений, включая v2RayTun, V2BOX, v2rayNG, Hiddify, Exclave, Npv Tunnel, Neko Box и Happ. Исследователь уведомил разработчиков ещё 10 марта, но на момент публикации статьи, как утверждает автор, ни один клиент полностью проблему не закрыл.

Смысл претензии в том, что часть клиентов, по словам исследователя, поднимает локальный прокси без должной защиты, а это теоретически может открыть дорогу для нежелательного доступа со стороны других приложений на устройстве.

В своём посте runetfreedom отдельно подчёркивает, что речь идёт не просто о неудобстве, а о потенциальной утечке параметров соединения. Впрочем, важно понимать: на данный момент это заявление самого автора публикации, а независимого публичного подтверждения от всех разработчиков перечисленных клиентов пока нет.


Самая жёсткая часть отчёта касается клиента Happ. Автор утверждает, что именно он оказался наиболее уязвимым и потенциально может раскрывать больше данных, чем другие приложения. Позже, в обновлении к публикации, runetfreedom написал, что Happ всё же согласился исправить обе уязвимости. Но в публично доступных источниках пока нет полноценного технического отчёта от разработчиков о том, когда именно выйдет патч и что именно будет закрыто. У Happ при этом есть публичный телеграм-чат, где обсуждается продукт.

Отдельно специалист связывает свои опасения с недавними публикациями о новых мерах против VPN. Ранее мы сообщали, что Минцифры обсуждает с крупнейшими площадками и операторами более жёсткие способы выявления пользователей с включёнными средствами обхода ограничений, а также методические рекомендации для бизнеса.

Подпишитесь на новости

Бесперебойники дёргают электросети раз в минуту, учёные нашли причину

Энергосети по всему миру годами дёргаются ровно раз в минуту, частота тока ненадолго проседает и возвращается к норме. Команда исследователей из Германии нашла одного из виновников — аккумуляторные системы бесперебойного питания.

Как объясняют авторы исследования в Nature Energy, управляющий софт может запускать проверки батарей по синхронизированным часам.

По отдельности такие операции почти незаметны, но при одновременном старте множества устройств всплески потребления складываются и влияют на частоту в сети. Массовый перекличка и даёт такой эффект.


Разгадку искали на территории исследовательского центра Юлих, установив измерительное оборудование в 80 точках. Характерный минутный ритм обнаружился там, где работали крупные аккумуляторные системы.

При детальном изучении одной установки учёные зафиксировали скачок потребления в начале каждой минуты.


Пока эти колебания не считаются критической угрозой устойчивости электросетей. Но бесследно они тоже не проходят, ибо турбины ГЭС вынуждены слегка замедляться и снова разгоняться, что увеличивает износ. В Ирландии амплитуда минутного сигнала с 2016 по 2021 год выросла вчетверо.


Решением здесь может стать распределение проверки по времени со случайным сдвигом.

RSS: Новости на портале Anti-Malware.ru