


Хакеры клонировали сайт CERT-UA и разослали зловред под видом защиты

Хакеры клонировали сайт CERT-UA и разослали зловред под видом защиты

Хакеры клонировали сайт CERT-UA и разослали зловред под видом защиты

Киберпреступники провели целевую фишинговую кампанию, замаскировавшись под украинскую CERT-UA. Злоумышленники не просто рассылали письма, они создали клон официального сайта и предлагали жертвам скачать якобы «защитный инструмент», который на деле оказывался зловредом.

Атаки фиксировались 26-27 марта и были направлены на широкий круг организаций: государственные структуры, банки, учебные заведения, медицинские учреждения и ИТ-компании.

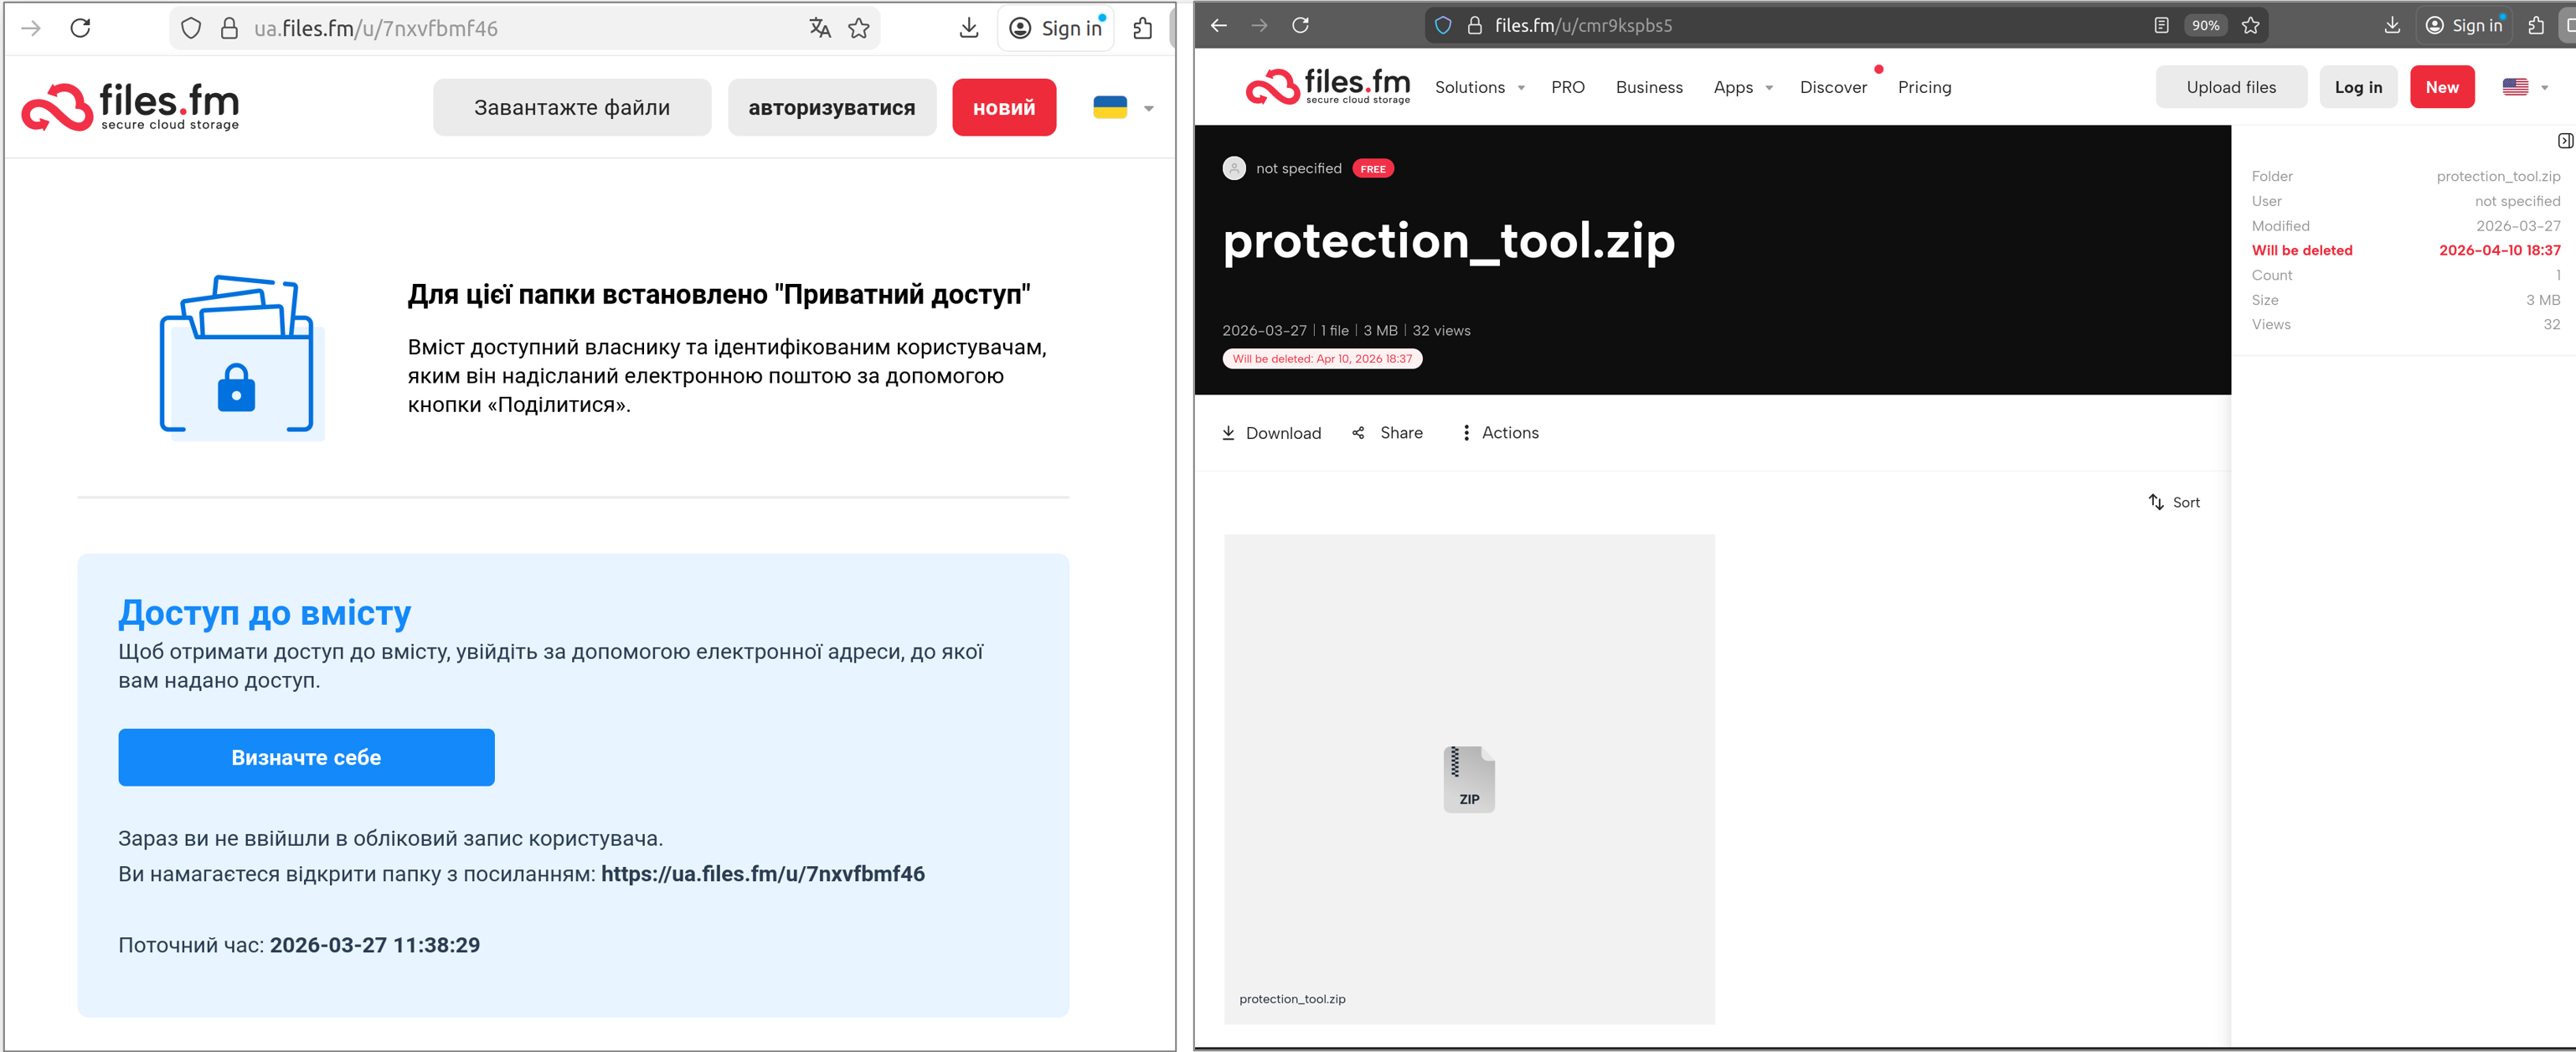
Сценарий выглядел убедительно: в письмах от имени CERT-UA предлагалось скачать архив с названием вроде «CERT_UA_protection_tool.zip», якобы содержащий средство защиты.

На практике внутри архива находился троян AGEWHEEZE. После запуска он давал атакующим полный контроль над системой: позволял выполнять команды, управлять файлами, делать скриншоты, следить за действиями пользователя и даже эмулировать нажатия клавиш и движения мыши.


Дополнительно злоумышленники подстраховались инфраструктурой. Они развернули поддельный сайт cert-ua[.]tech, визуально копирующий официальный ресурс CERT-UA и использующий его контент. Это повышало доверие и делало атаку ещё более правдоподобной.

Сам зловред написан на Go и умеет закрепляться в системе — например, через установку в каталог AppData и создание задач в планировщике. Для связи с командным сервером он использует WebSocket-соединение, что позволяет атакующим получать постоянный доступ к заражённым устройствам.

CERT-UA связала кампанию с группой UAC-0255. Косвенное подтверждение появилось и в публичном поле: телеграм-канал «КИБЕР СЕРП» заявил о причастности к атаке, а в коде поддельного сайта нашли характерную подпись «With Love, CYBER SERP».

Подпишитесь на новости

Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства

Власти обсуждали возможность выделить субсидии одному-двум российским разработчикам NGFW, но решили не назначать любимчиков и не вмешиваться в рыночную борьбу. Об этом глава Минцифры Максут Шадаев рассказал на конференции «День ТризТех: звезда родилась».

По словам министра, соблазн выдать отдельным вендорам деньги на разработку межсетевых экранов нового поколения был большим.

Однако государственный карт-бланш сам по себе не создаёт успешный продукт и не гарантирует, что на выходе получится решение, которое действительно нужно рынку.

Рекомендация разработчикам прозвучала так: искать заказчика, готового инвестировать в создание продукта. Если бизнес согласен вкладываться ещё до выхода решения, значит, у технологии есть не только презентация и дорожная карта, но и реальный спрос.

Выступление прошло в рамках конференции ТризТех, посвящённой российскому рынку NGFW и сетевой безопасности. Сам вендор ранее заявил о намерении занять 15-20% рынка межсетевых экранов уже в 2026 году.

Шадаев также назвал информационную безопасность одним из российских ИТ-направлений с наибольшим экспортным потенциалом. Зарубежные заказчики, по его словам, не хотят полностью зависеть от западных производителей и стремятся балансировать поставщиков.

Для российских компаний это открывает окно возможностей, но заходить в него придётся с конкурентным продуктом.

Государство готово не мешать, но оплачивать разработку за всех не собирается. Сначала найдите клиента, потом спасайте его периметр.

RSS: Новости на портале Anti-Malware.ru