


Хакеры клонировали сайт CERT-UA и разослали зловред под видом защиты

Хакеры клонировали сайт CERT-UA и разослали зловред под видом защиты

Хакеры клонировали сайт CERT-UA и разослали зловред под видом защиты

Киберпреступники провели целевую фишинговую кампанию, замаскировавшись под украинскую CERT-UA. Злоумышленники не просто рассылали письма, они создали клон официального сайта и предлагали жертвам скачать якобы «защитный инструмент», который на деле оказывался зловредом.

Атаки фиксировались 26-27 марта и были направлены на широкий круг организаций: государственные структуры, банки, учебные заведения, медицинские учреждения и ИТ-компании.

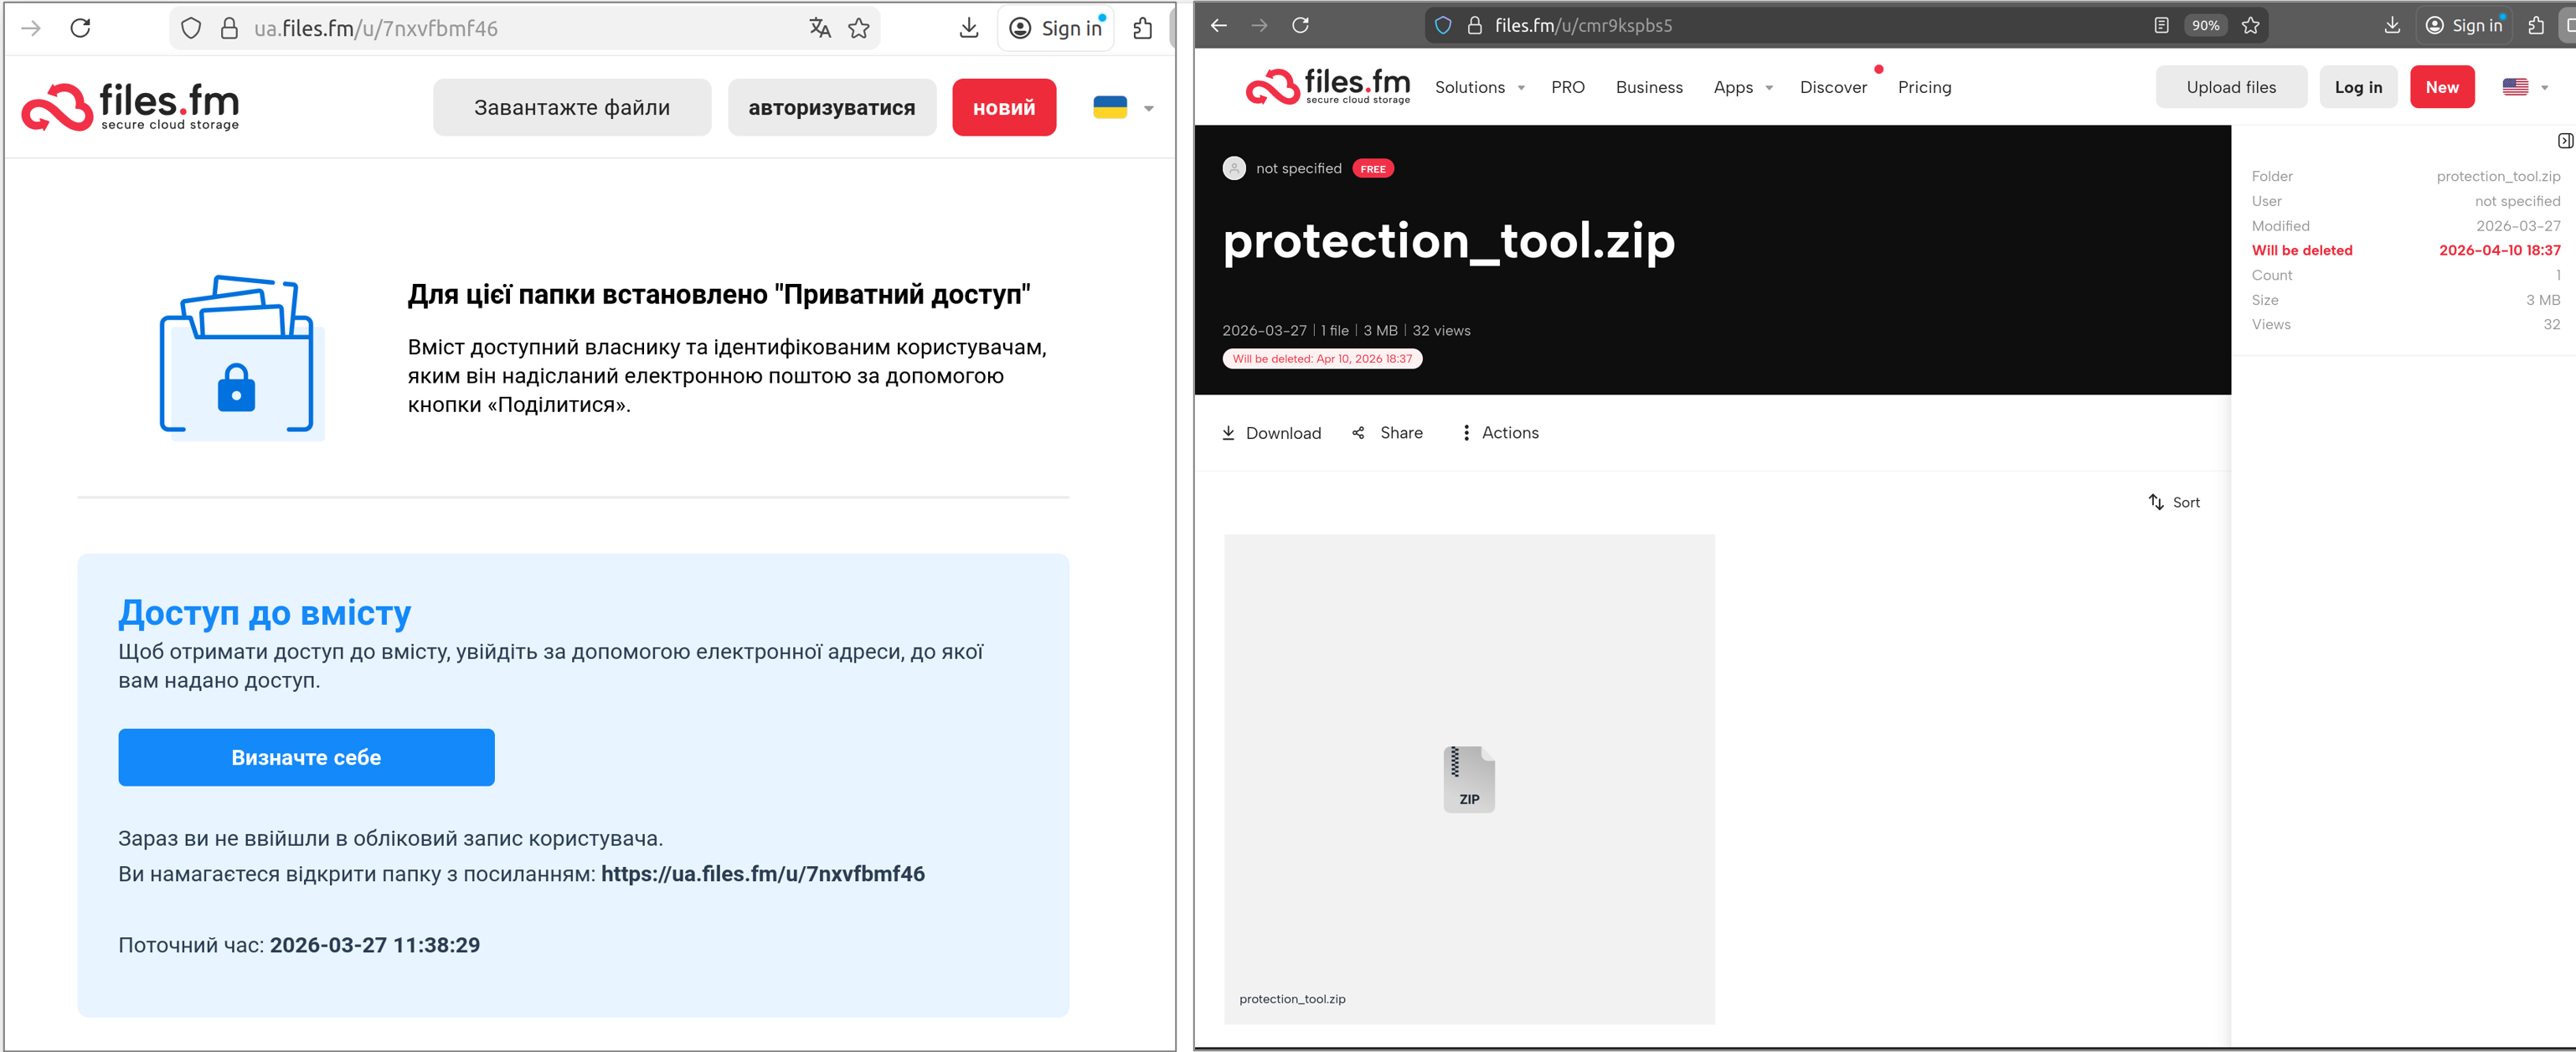
Сценарий выглядел убедительно: в письмах от имени CERT-UA предлагалось скачать архив с названием вроде «CERT_UA_protection_tool.zip», якобы содержащий средство защиты.

На практике внутри архива находился троян AGEWHEEZE. После запуска он давал атакующим полный контроль над системой: позволял выполнять команды, управлять файлами, делать скриншоты, следить за действиями пользователя и даже эмулировать нажатия клавиш и движения мыши.


Дополнительно злоумышленники подстраховались инфраструктурой. Они развернули поддельный сайт cert-ua[.]tech, визуально копирующий официальный ресурс CERT-UA и использующий его контент. Это повышало доверие и делало атаку ещё более правдоподобной.

Сам зловред написан на Go и умеет закрепляться в системе — например, через установку в каталог AppData и создание задач в планировщике. Для связи с командным сервером он использует WebSocket-соединение, что позволяет атакующим получать постоянный доступ к заражённым устройствам.

CERT-UA связала кампанию с группой UAC-0255. Косвенное подтверждение появилось и в публичном поле: телеграм-канал «КИБЕР СЕРП» заявил о причастности к атаке, а в коде поддельного сайта нашли характерную подпись «With Love, CYBER SERP».

Подпишитесь на новости

Росфинмониторинг не ждёт массовых блокировок счетов из-за совпадения данных

Росфинмониторинг опроверг сообщения о возможной волне блокировок банковских счетов из-за частичного совпадения данных клиентов со сведениями о лицах, чьи активы подлежат заморозке. В ведомстве уверяют: законопроект не должен превратить однофамильцев в заложников банковского антифрода.

Поводом для разъяснений стала информация о подготовке новых правил, позволяющих финансовым организациям реагировать не только на полное, но и на частичное совпадение данных клиента с записями в соответствующих перечнях.

Как сообщил Росфинмониторинг, критерии частичного совпадения пока не определены. Их установят отдельным приказом только после принятия федерального закона и анализа реальных случаев.

Обычно проблема возникает из-за разных вариантов написания имени и фамилии при транслитерации, а не потому, что у двух Ивановых внезапно обнаружилась общая финансовая биография.

Ведомство отдельно подчеркнуло, что законопроект предусматривает временное приостановление операции, а не автоматический отказ в её проведении или бессрочную блокировку всего счёта. Поэтому массовой заморозки денег добросовестных граждан там не ожидают.

Ранее «Известия» сообщили, что новые критерии могут вызвать всплеск ложных срабатываний: под ограничения рискуют попасть клиенты, чьи данные лишь частично совпали с информацией о лицах из санкционных и террористических перечней.

Пока главный заключается в том, насколько широко Росфинмониторинг определит это самое частичное совпадение.

RSS: Новости на портале Anti-Malware.ru